
游戏客户端架构 / 系统课时
主存档坏了怎么自动回退
主存档坏了怎么自动回退
存档读取最危险的情况不是“文件打不开”,而是主文件已经损坏却仍被当成唯一可信来源。本节把主存档、备份和历史恢复版本组织成明确的回退链,并保证只有通过校验的版本才能重新成为主存档。
学习目标
- 设计主存档、备份和历史版本的恢复优先级
- 理解“先验证再替换”为什么能避免二次破坏
- 实现一个可验证的自动回退加载流程
恢复顺序先按可信度排
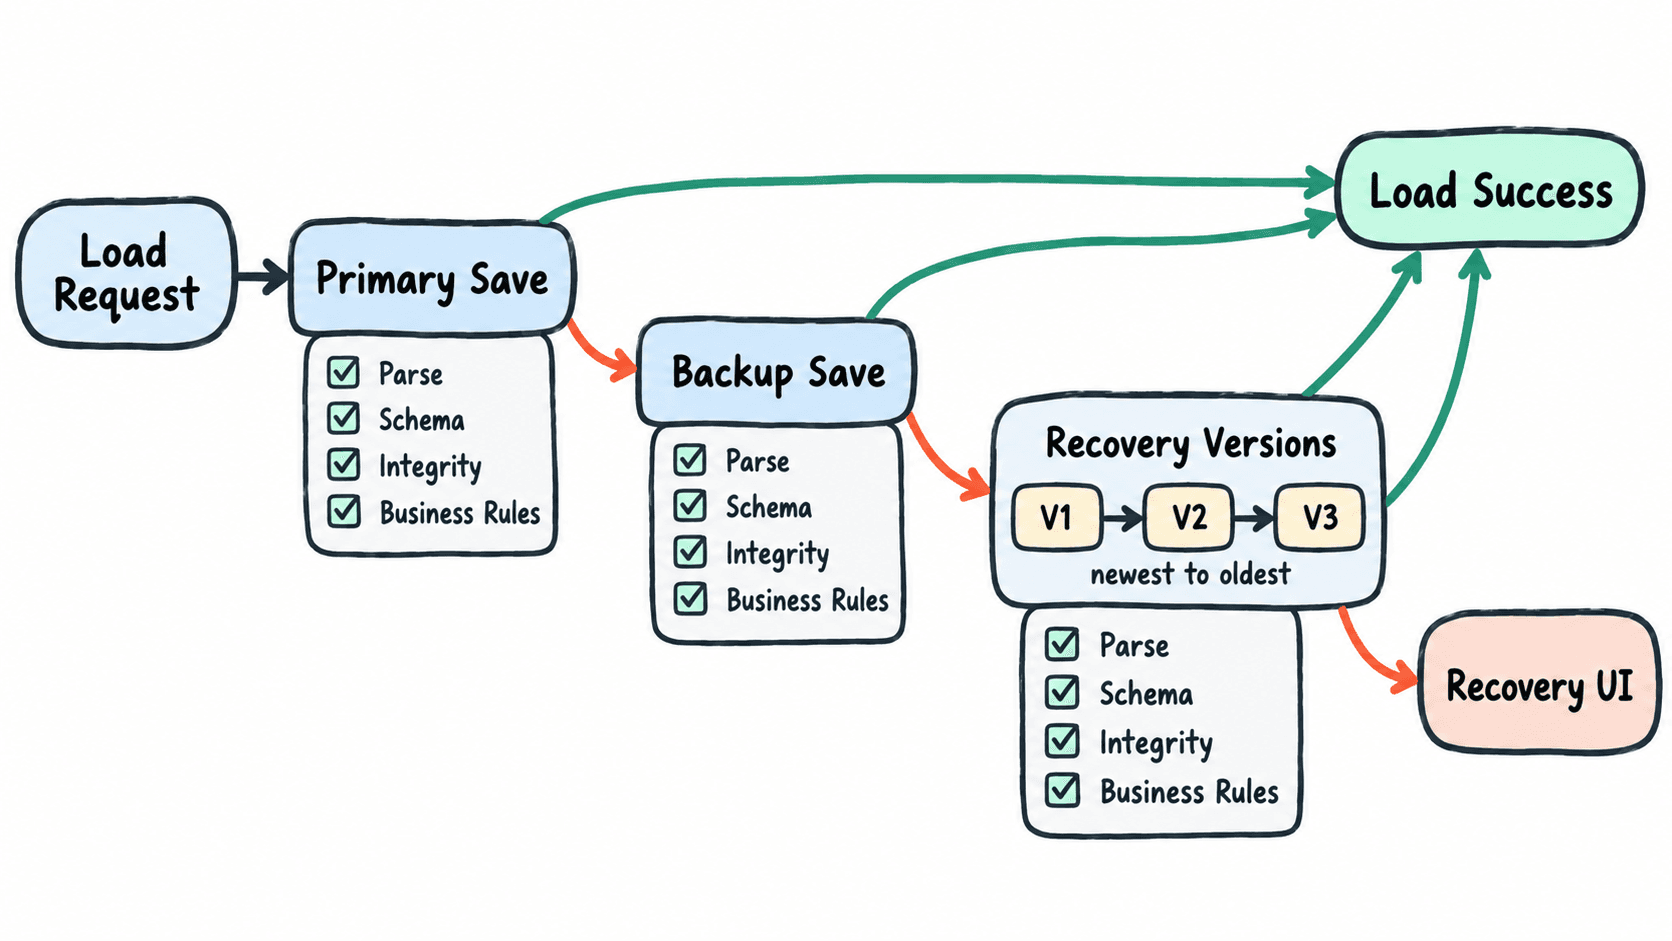
默认可采用“主存档 → 备份 → 最近可用历史版本”的顺序。这里的关键不是谁时间最新,而是谁最接近“已确认可用”。
主存档代表正常入口;备份应保存上一次成功写入且通过校验的版本;历史恢复版本则作为更深一层保险,并按版本号或保存时间从新到旧尝试。任何候选都必须先完成解析、版本兼容和业务字段校验,失败后才能继续下一个。
用一个确定的回退链实现加载
下面用 C# 演示核心算法。示例故意写坏主文件,并准备一个有效备份和一个历史版本,因此加载器应在主文件失败后命中备份。
using System;
using System.Collections.Generic;
using System.IO;
using System.Linq;
using System.Text.Json;

record SaveData(int SchemaVersion, int Level, int Coins);
record Candidate(string Name, string Path);

class Program
{
    static SaveData? TryLoad(string path)
    {
        if (!File.Exists(path))
            return null;

        try
        {
            var json = File.ReadAllText(path);
            var data = JsonSerializer.Deserialize<SaveData>(json);

            if (data is null || data.SchemaVersion != 1)
                return null;

            if (data.Level < 1 || data.Coins < 0)
                return null;

            return data;
        }
        catch (JsonException)
        {
            return null;
        }
    }

    static void Main()
    {
        var dir = Path.Combine(Path.GetTempPath(), "save-fallback-demo");
        Directory.CreateDirectory(dir);

        var primary = Path.Combine(dir, "save.json");
        var backup = Path.Combine(dir, "save.bak.json");
        var recovery = Path.Combine(dir, "save.recovery.001.json");

        File.WriteAllText(primary, "{broken-json");
        File.WriteAllText(backup,
            JsonSerializer.Serialize(new SaveData(1, 12, 340)));
        File.WriteAllText(recovery,
            JsonSerializer.Serialize(new SaveData(1, 11, 300)));

        var candidates = new List<Candidate>
        {
            new("primary", primary),
            new("backup", backup),
            new("recovery-001", recovery)
        };

        foreach (var candidate in candidates)
        {
            var data = TryLoad(candidate.Path);
            if (data is null)
                continue;

            Console.WriteLine(
                $"loaded={candidate.Name}, level={data.Level}, coins={data.Coins}");
            return;
        }

        Console.WriteLine("no usable save");
    }
}
预期输出:
loaded=backup, level=12, coins=340真实项目中,历史版本列表通常不是手写固定名称,而是扫描槽位目录后按可信的版本号、保存序号或时间元数据排序。排序字段本身也要经过校验,不能仅相信文件名。
成功回退后再自愈主存档
从备份或历史版本成功加载后,可以把它恢复成新的主存档,但顺序必须是“读取成功 → 完整校验 → 写入临时文件 → 原子替换主文件”。如果平台不提供真正的原子替换,就至少保证临时文件写完并同步后再切换名称。
不要在刚发现主文件损坏时就删除它。保留损坏文件有两个价值:一是后续排查时能分析原因,二是当回退版本也不可用时,仍可能通过专门修复工具提取部分数据。可以将它重命名为带故障标记的隔离文件,再执行恢复。
所有候选都失败时停止自动化
自动回退不是无限尝试。主存档、备份和历史版本全部失败后,应停止覆盖操作,把结果交给恢复界面:允许玩家重试、选择其他槽位、查看可恢复版本,或确认创建新存档。
恢复链的核心原则是“可信度优先、验证先于替换、失败时保留证据”。只要这三点守住,即使主文件损坏,系统也能在不进一步破坏数据的前提下自动找到最近的可用状态。