
游戏客户端架构 / 系统课时
为什么不能直接覆盖正式存档
为什么不能直接覆盖正式存档
本节解决一个最容易被忽略的存档风险:如果保存时直接打开正式文件并覆盖,断电、进程崩溃或磁盘写入失败都可能同时毁掉旧存档和新存档。目标是把“保存失败”限制在临时文件里,让正式存档尽量始终保持可读取状态。
学习目标
- 理解直接覆盖为什么会把一次写入失败放大成存档损坏
- 区分临时文件、原子替换和备份回滚分别解决的问题
- 能设计一个“失败时保住旧档”的基本写入边界
直接覆盖真正危险的地方
常见直觉是:把最新游戏状态序列化后,直接写回 save.json。问题在于,多数“覆盖写”会先截断原文件,再逐步写入新内容。只要中断发生在“截断完成、写入未完成”之间,旧内容已经消失,新内容又不完整。
下面的示例故意只写入一半内容,用来模拟进程在覆盖过程中突然终止:
python
from pathlib import Path
import tempfile

with tempfile.TemporaryDirectory() as directory:
    save_path = Path(directory) / "save.json"
    save_path.write_text('{"gold":100,"hp":80}', encoding="utf-8")

    # open(..., "w") 会先截断原文件,再开始写入新数据。
    with save_path.open("w", encoding="utf-8") as file:
        file.write('{"gold":900')

    print(save_path.read_text(encoding="utf-8"))
预期输出:
text
{"gold":900这个文件已经既不是旧存档,也不是合法的新存档。即使下一次启动时有 JSON 校验,也只能发现“坏了”,无法凭空恢复被截断的旧数据。
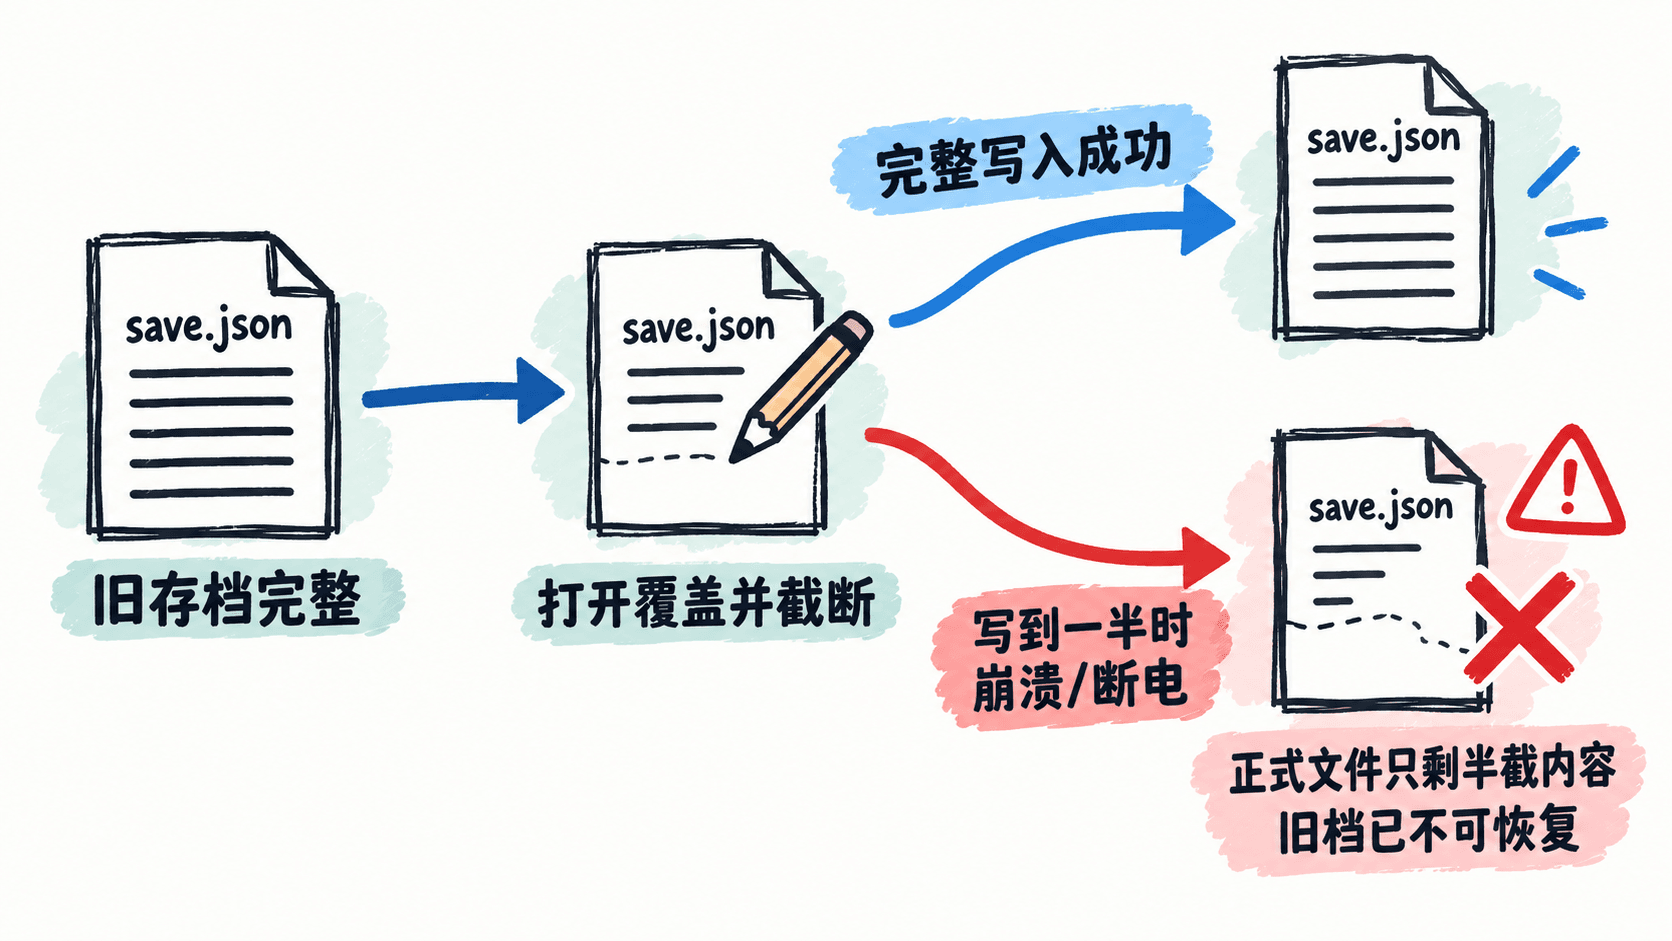
中断并不只发生在写文件这一行
一次存档通常包含序列化、写入、刷新缓冲区、文件系统落盘等阶段。应用崩溃可能发生在序列化后、写到一半时,设备掉电还可能发生在系统仍有缓存尚未真正持久化时。
因此,“函数返回了”不等于“任何故障下都绝对不会丢失”。设计存档系统时更实际的目标是缩小损坏范围:新数据失败时,至少不要破坏已经验证可用的正式文件。
临时文件、替换和回滚分别做什么
三种机制解决的是不同层次的问题:
| 机制 | 主要作用 | 失败时的价值 |
|---|---|---|
| 临时文件 | 把新内容先写到旁路文件 | 新内容写坏时不碰正式存档 |
| 原子替换 | 在准备完成后一次切换新旧文件 | 避免读到“替换到一半”的正式文件 |
| 备份回滚 | 保留上一份或更早的可用版本 | 新正式文件后来被发现逻辑损坏时可恢复 |
临时文件并不是备份。它代表“尚未提交的新版本”;备份则代表“已经提交过、确认可用的历史版本”。把两者混在一起,会让启动恢复逻辑很难判断哪个文件才可信。
把失败边界缩小
更安全的基本策略是:正式文件只承担“已提交版本”,新存档先写入同目录临时文件,完成序列化与校验后再替换正式文件。如果临时写入失败,就删除或忽略临时文件,继续使用旧正式档。
如果业务还要求防御“新文件格式合法,但业务内容错误”,再额外保留一个上一版本备份。这样一次普通写入故障最多损坏临时文件,而不会把唯一可用的正式存档一起带走。
按自己的节奏,确认真正理解。