
游戏客户端架构 / 系统课时
退出游戏时保存失败怎么办
退出游戏时保存失败怎么办
退出阶段最危险的假设是“程序关闭前一定有时间把最后一次存档写完”。系统强杀、移动端后台回收、磁盘错误和未完成的后台任务都会让最终保存失败,因此设计重点应从“退出时必须成功”改成“失败也不破坏上一次可用存档,并尽量留下可恢复状态”。
学习目标
- 设计带时间上限的退出保存流程。
- 用临时文件和原子替换保护上一份成功存档。
- 处理退出时已有保存任务尚未完成的情况。
退出保存要先承认时间不可靠
正常点击“退出游戏”时通常还能执行清理逻辑,但操作系统并不承诺给进程无限时间。尤其在移动端,进程可能在进入后台后很快被冻结或回收;桌面端也可能遇到强制结束、崩溃或磁盘不可写。
因此退出流程应先停止产生新的普通自动存档,再处理正在进行的保存,并给最终保存设置明确时间预算。超过预算就退出,不要无限等待。更关键的是,游戏过程中已经要有周期性成功存档,退出保存只能是最后一次增量保障。
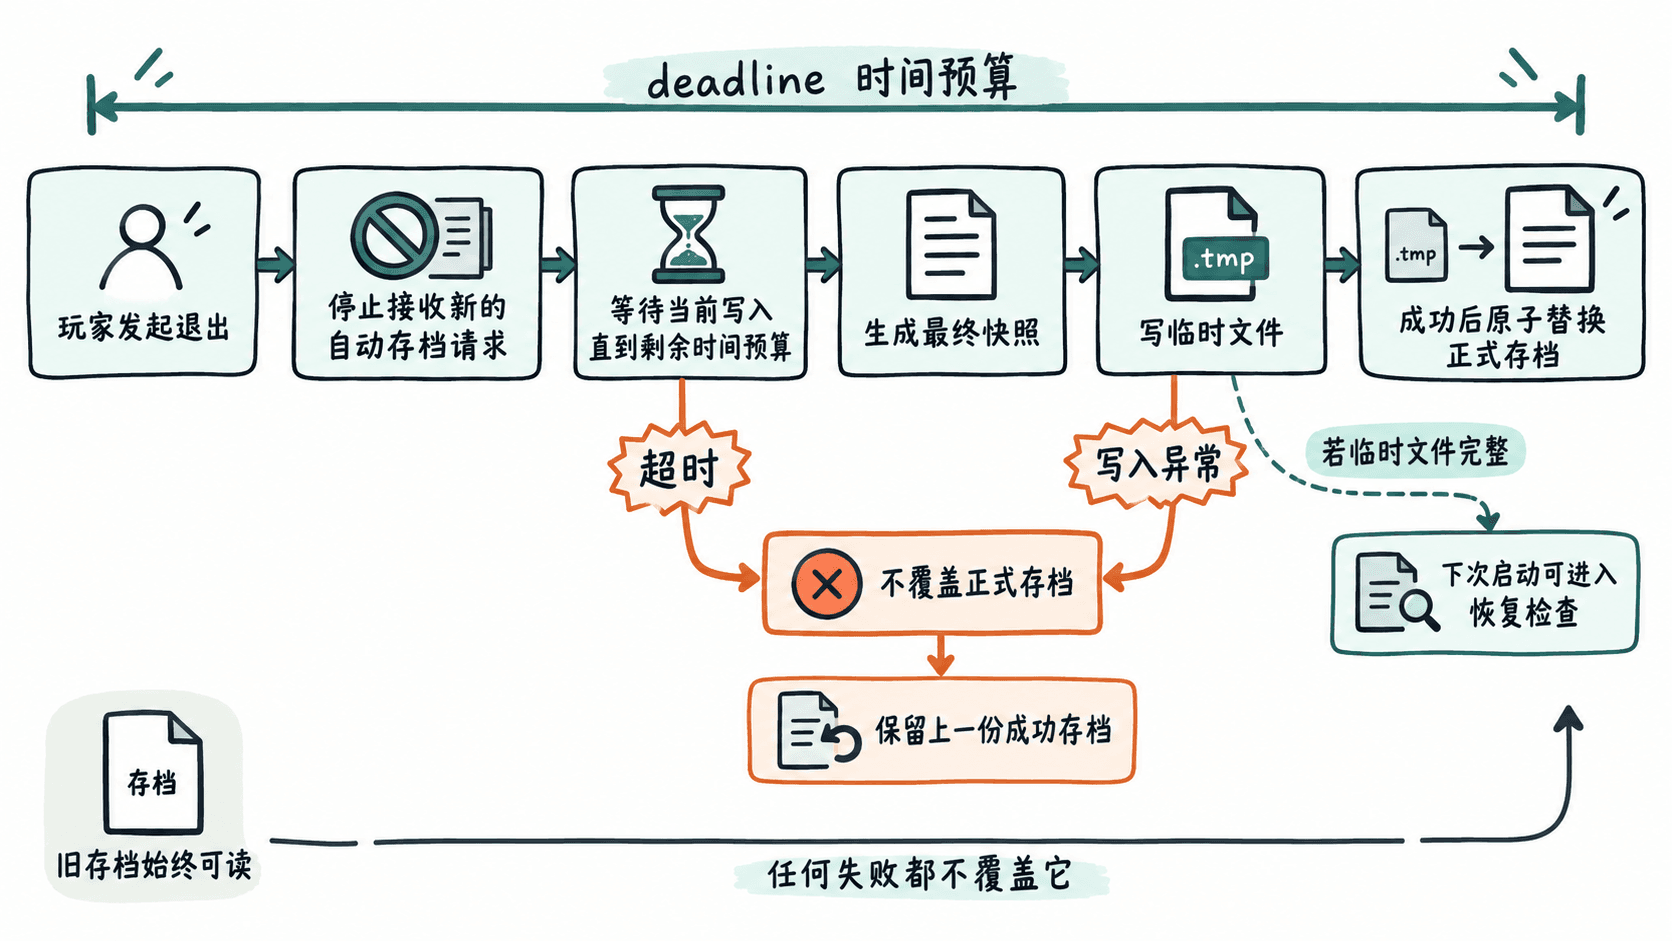
用临时文件保护最后一份好存档
最基本的原则是不要直接覆盖正式文件。先把新内容写到同目录临时文件,写完并关闭后,再用替换操作把它变成正式存档。这样写到一半失败时,旧文件仍然完整。
下面示例可在 .NET 6 及以上运行。为了稳定演示超时,保存函数先等待 300ms,而退出预算只有 80ms;取消发生在正式写入之前,因此旧存档不会被覆盖。
using System;
using System.IO;
using System.Threading;
using System.Threading.Tasks;

enum ShutdownSaveResult
{
    Completed,
    Timeout,
    Failed
}

class Program
{
    static async Task<ShutdownSaveResult> SaveOnExitAsync(
        string targetPath,
        string snapshot,
        TimeSpan budget)
    {
        string tempPath = targetPath + ".tmp";
        using var cts = new CancellationTokenSource(budget);

        try
        {
            // 模拟序列化、压缩或慢磁盘带来的耗时。
            await Task.Delay(300, cts.Token);

            await File.WriteAllTextAsync(tempPath, snapshot, cts.Token);
            File.Move(tempPath, targetPath, true);
            return ShutdownSaveResult.Completed;
        }
        catch (OperationCanceledException)
        {
            return ShutdownSaveResult.Timeout;
        }
        catch (IOException)
        {
            return ShutdownSaveResult.Failed;
        }
        catch (UnauthorizedAccessException)
        {
            return ShutdownSaveResult.Failed;
        }
    }

    static async Task Main()
    {
        string path = Path.Combine(Path.GetTempPath(), "shutdown-save-demo.json");
        File.WriteAllText(path, "{\"coins\":10}");

        var result = await SaveOnExitAsync(
            path,
            "{\"coins\":99}",
            TimeSpan.FromMilliseconds(80));

        Console.WriteLine(result);
        Console.WriteLine(File.ReadAllText(path));
    }
}
预期输出:
Timeout
{"coins":10}
这个结果不是“保存系统失败了”,而是说明失败被限制在新版本上,上一份已确认成功的存档仍然可读。生产代码还应对临时文件内容做版本号、长度或校验和验证,再决定下次启动时是否采用它。
最后一次保存还没完成时怎么退出
如果玩家退出时后台已经有一个自动存档任务在写,不要再并发启动第二个写任务。退出协调器应把系统切换到“正在退出”状态,让新的普通请求停止进入,然后给当前任务一小段时间完成。
若当前任务在预算内完成,再判断退出快照是否比它更新;只有确实有新状态时才执行最终保存。若当前任务已经占用了大部分预算,则优先保留它的成功结果,不要为了“再写一次最新状态”把整个退出过程拖到不可控。
超时后也不要调用线程中止一类粗暴手段。正确方式是让保存代码接受取消信号,并在可取消的等待和 I/O 上配合终止。如果底层 I/O 已进入不可取消阶段,就让它自然结束,但退出逻辑不要再依赖其结果。
写入异常和下次启动恢复
退出保存常见异常包括空间不足、权限变化、路径不可用和设备突然断电。异常处理不应只打印日志,还要保证正式存档没有被半写状态覆盖。采用临时文件策略后,下次启动可以检查三种情况:只有正式文件、正式文件加完整临时文件、正式文件加损坏临时文件。
完整临时文件可在校验通过后提示恢复或自动升级为正式文件;损坏临时文件直接删除;正式文件始终作为保底版本。若存档非常重要,还可以额外保留最近两到三个已成功版本,但不要在退出阶段临时复制大量历史文件。
退出保存没有绝对可靠的“最后一刻”。真正可恢复的设计,是把可靠性前移到正常游戏过程中:持续产生可验证的成功存档,退出时只做有时间上限的最后补写,并确保任何失败都不会破坏上一份可用数据。