
C / C++ / 系统课时
统一释放程序动态资源
统一释放程序动态资源
动态通讯录可能同时拥有联系人数组、姓名字符串和电话字符串。只在正常退出时调用一次 free 并不够:初始化失败、添加失败或中途退出也必须进入正确的释放路径,否则很容易出现泄漏、重复释放或悬空指针。
学习目标
- 明确通讯录中每一块动态内存的所有者和释放责任
- 为正常退出与异常路径设计统一的资源清理入口
- 正确处理部分申请成功、后续申请失败的场景
先确定资源所有权
本例让 AddressBook 拥有动态联系人数组,而数组中的每个 Contact 又分别拥有动态申请的 name 和 phone。释放顺序应从内部资源开始:先释放每个联系人的字符串,再释放联系人数组本身。
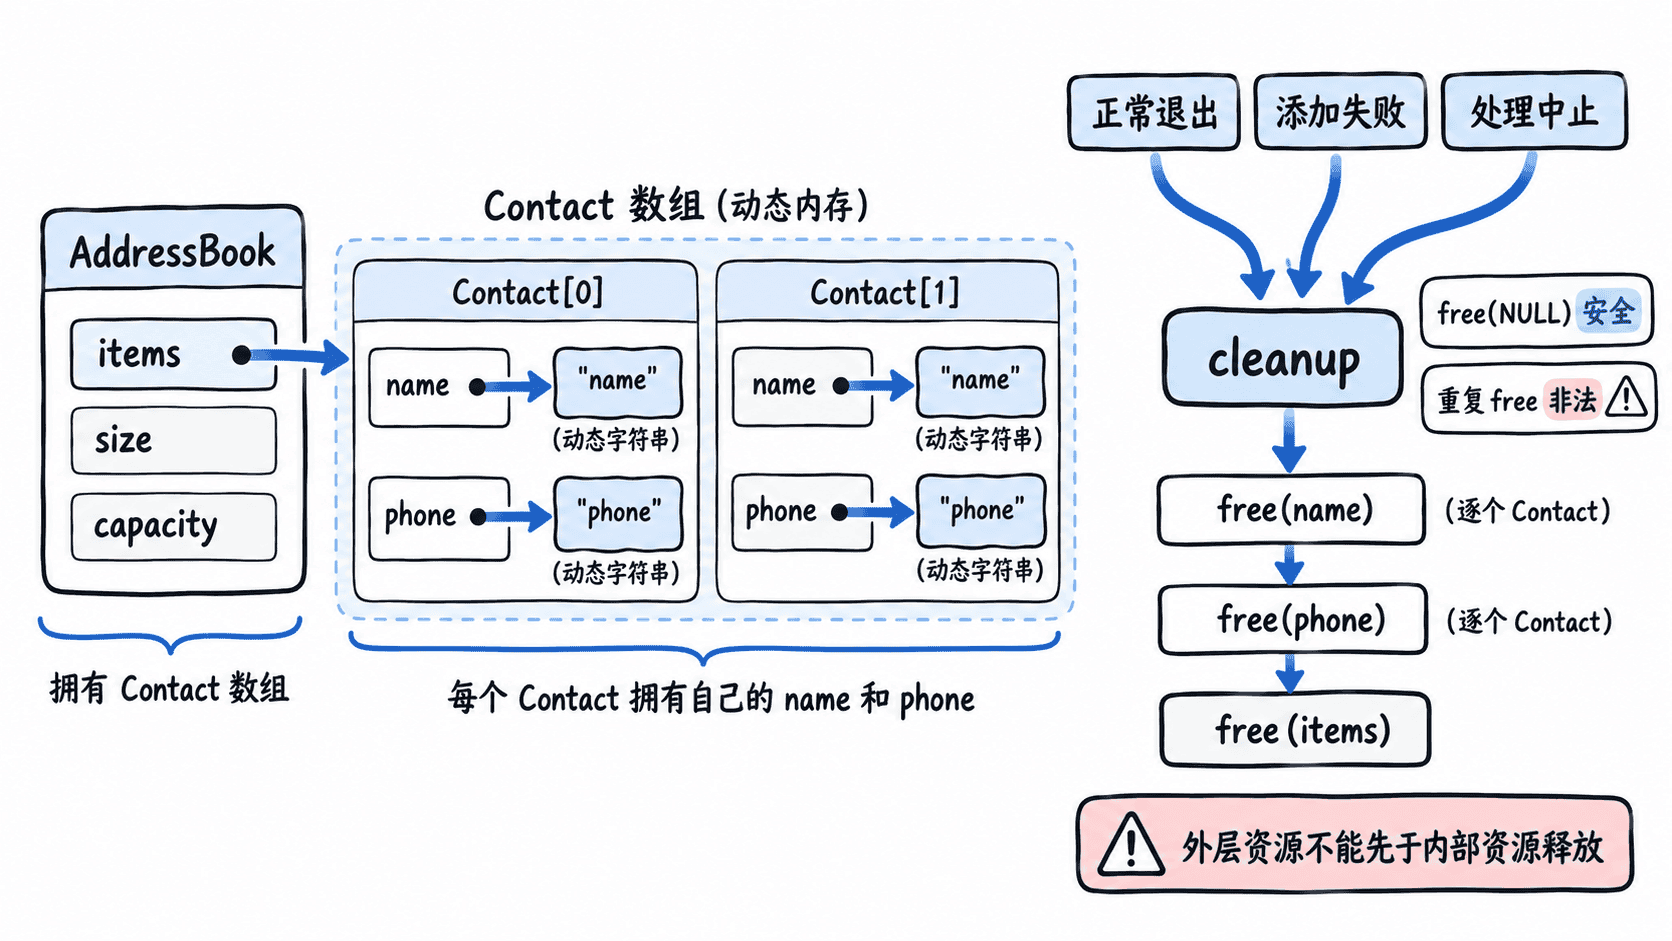
资源关系明确后,释放函数就不需要猜测某块内存是否应该由调用方处理。谁负责长期持有资源,谁就负责最终释放它。
用销毁函数集中处理长期资源
下面的程序通过 address_book_destroy 集中释放通讯录已经接管的资源。添加联系人时先把新资源放在临时 Contact 中,全部准备成功后才交给通讯录,这样失败路径也容易回滚。
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

typedef struct {
    char *name;
    char *phone;
} Contact;

typedef struct {
    Contact *items;
    size_t count;
    size_t capacity;
} AddressBook;

char *dup_text(const char *source) {
    size_t size = strlen(source) + 1;
    char *copy = malloc(size);
    if (copy != NULL) {
        memcpy(copy, source, size);
    }
    return copy;
}

void address_book_destroy(AddressBook *book) {
    if (book == NULL) {
        return;
    }

    for (size_t i = 0; i < book->count; ++i) {
        free(book->items[i].name);
        free(book->items[i].phone);
    }

    free(book->items);
    book->items = NULL;
    book->count = 0;
    book->capacity = 0;
}

int ensure_capacity(AddressBook *book) {
    if (book->count < book->capacity) {
        return 1;
    }

    size_t new_capacity = book->capacity == 0 ? 2 : book->capacity * 2;
    Contact *new_items = realloc(
        book->items,
        new_capacity * sizeof(*new_items));

    if (new_items == NULL) {
        return 0;
    }

    book->items = new_items;
    book->capacity = new_capacity;
    return 1;
}

int add_contact(AddressBook *book,
                const char *name,
                const char *phone) {
    Contact pending = {0};

    pending.name = dup_text(name);
    if (pending.name == NULL) {
        return 0;
    }

    pending.phone = dup_text(phone);
    if (pending.phone == NULL) {
        free(pending.name);
        return 0;
    }

    if (!ensure_capacity(book)) {
        free(pending.name);
        free(pending.phone);
        return 0;
    }

    book->items[book->count++] = pending;
    return 1;
}

int main(void) {
    AddressBook book = {0};
    int exit_code = EXIT_FAILURE;

    if (!add_contact(&book, "Alice", "1001")) {
        fprintf(stderr, "failed to add Alice\n");
        goto cleanup;
    }

    if (!add_contact(&book, "Bob", "1002")) {
        fprintf(stderr, "failed to add Bob\n");
        goto cleanup;
    }

    printf("count=%zu\n", book.count);
    exit_code = EXIT_SUCCESS;

cleanup:
    address_book_destroy(&book);
    printf("resources released\n");
    return exit_code;
}
预期输出
count=2
resources released
让失败发生在资源交接之前
add_contact 中的 pending 是一个尚未交给通讯录管理的临时对象。姓名申请成功但电话申请失败时,函数立即释放姓名;扩容失败时,则同时释放姓名和电话。只有所有步骤都成功后,pending 才写入数组并增加 count。
这种“成功后再交接所有权”的写法可以让责任边界保持清楚:函数返回成功以后,字符串由 AddressBook 管理;函数返回失败以前产生的临时资源,则由 add_contact 自己清理。
realloc 也要先保存到临时指针。若直接写成 book->items = realloc(...),失败时返回的 NULL 会覆盖旧地址,原数组仍存在却再也无法访问,从而造成泄漏。
让所有退出路径汇合到 cleanup
main 中无论第二次添加失败还是正常执行完成,最终都会经过 cleanup。在 C 程序中,这种只向后跳转、专门汇合资源清理逻辑的 goto cleanup 是常见做法,可以避免多个错误分支重复编写不同版本的释放代码。
销毁函数释放完成后还把指针设为 NULL,并把计数和容量归零。这样对象重新回到空状态,也降低了后续代码误用已经释放地址的风险。
当程序以后再增加文件句柄、缓存或其他动态对象时,可以继续沿用同样原则:申请成功后明确转移所有权,局部失败立即回滚,已经进入长期状态的资源则全部交给统一清理函数处理。