
C / C++ / 系统课时
内存泄漏到底泄漏了什么
内存泄漏到底泄漏了什么
内存泄漏不是“某个指针变量消失了”,而是程序仍占有一块动态内存,却已经失去能够正确释放它的有效地址。本课从最后一个有效指针丢失的瞬间入手,学习识别覆盖指针、提前返回和所有权不清造成的泄漏。
学习目标
- 解释动态内存为什么会在失去最后一个有效指针后变成泄漏
- 识别覆盖指针、提前返回等常见遗漏释放路径
- 按内存所有权检查申请、转移和释放是否成对
泄漏的是释放机会
调用 malloc、calloc 或 realloc 成功后,分配器会为进程保留一块动态内存。程序通常通过返回的指针保存这块内存的起始地址,之后再把该地址交给 free。
如果这块内存仍处于已分配状态,但程序已经没有任何能够传给 free 的有效指针,那么它在进程继续运行期间就无法正常回收。这就是内存泄漏的核心:仍然占用的动态内存失去了可达的释放入口。
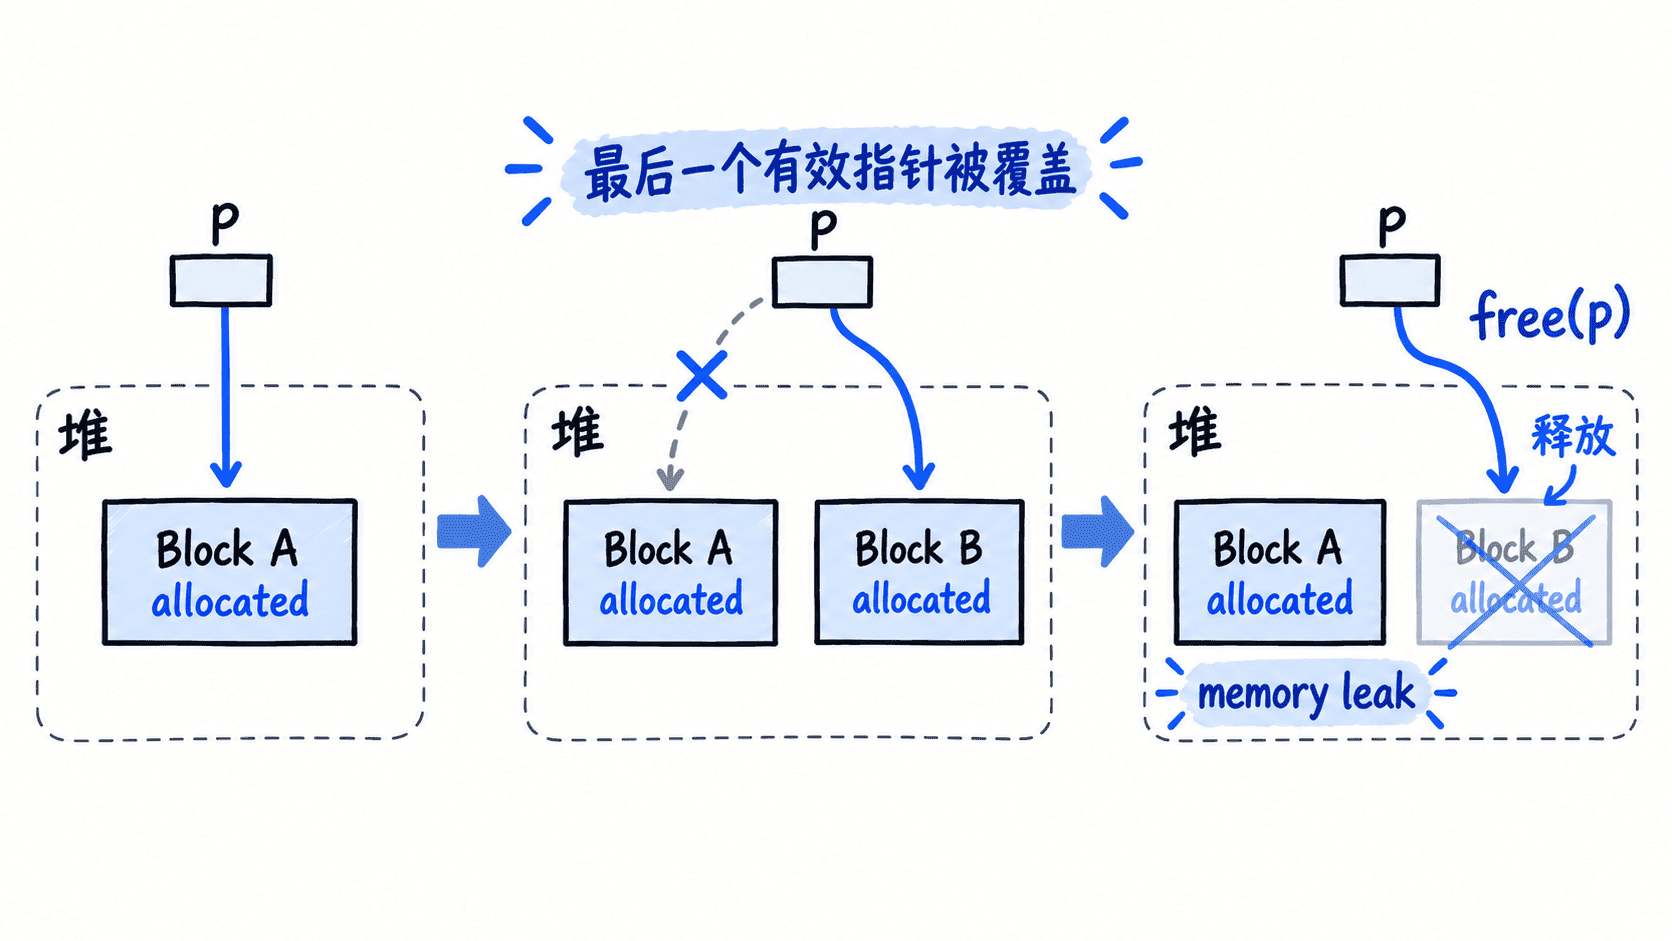
进程结束时,现代操作系统通常会回收该进程占用的地址空间,因此一次短命令程序发生少量泄漏未必表现为系统永久少了一块内存。真正危险的是服务器、守护进程和循环任务:泄漏会反复发生,使进程常驻内存持续增长。
看一次指针被覆盖的过程
下面的程序故意制造一次泄漏。第一次 malloc 得到的 Block A 地址只保存在 p 中;第二次赋值直接覆盖 p 后,Block A 的地址就再也找不回来了。
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    int *p = malloc(4 * sizeof *p);
    if (p == NULL) {
        return 1;
    }
    puts("allocated block A");

    // 错误:新地址直接覆盖 p,Block A 的最后一个有效指针丢失。
    p = malloc(8 * sizeof *p);
    if (p == NULL) {
        return 1;
    }
    puts("p now points to block B");

    free(p);  // 这里只能释放 Block B。
    puts("freed block B; block A is leaked");
    return 0;
}
预期输出
allocated block A
p now points to block B
freed block B; block A is leaked
输出本身只能说明程序执行到了哪些位置,不能证明泄漏已经被操作系统或运行库检测出来。这里的泄漏可以直接从所有权关系判断:Block A 仍然已分配,而它的地址已不可达。
修复时不要先覆盖唯一指针。下面是依赖同一上下文的片段示例:先把新分配结果保存到临时指针,确认成功后释放旧块,再完成所有权切换。
int *next = malloc(8 * sizeof *next);
if (next == NULL) {
    free(p);
    return 1;
}

free(p);
p = next;

/* 使用 p 完成工作后再释放当前块。 */
free(p);
这段代码是片段示例,假设 p 已指向此前成功分配的动态内存。关键不是临时变量名,而是保证旧对象在失去最后一个拥有者之前已经被释放。
常见遗漏释放路径
覆盖指针只是最直观的一类泄漏。真实程序更常见的是控制流让某些释放语句根本没有机会执行。
- 提前返回:函数申请内存后,在校验失败、文件打开失败或其他错误分支直接
return,跳过末尾的free。 - 循环中重复申请:每轮都分配新块,却只在循环结束后释放最后一块,前面的地址不断被覆盖。
- 所有权不清:调用者认为被调用函数会释放,被调用函数又认为内存仍归调用者,最终双方都不释放。
- 错误使用
realloc:直接写成p = realloc(p, new_size)时,一旦扩容失败返回NULL,原块仍然存在,而原地址已经因赋值丢失。
因此检查泄漏时不能只搜索文件里有没有 free。即使 malloc 和 free 数量看起来相同,只要某条真实执行路径没有到达对应释放点,仍可能泄漏。
按所有权检查释放路径
定位泄漏时,可以从每一次成功的动态分配开始追踪三个问题:谁当前拥有这块内存、所有权是否会转移、拥有者在哪些退出路径释放它。
先列出函数所有可能退出点,包括正常返回、参数错误、后续分配失败和中途操作失败。然后逐条检查:只要已经成功获得资源,在离开当前所有者之前就必须发生明确的 free 或所有权转移。
最后要区分“指针还存在”和“内存仍可管理”。一个悬空指针可能仍保存旧地址,却已经不能再次释放;一块泄漏内存则相反,它仍然处于已分配状态,却已经没有合法拥有者能够找到并释放它。