
C / C++ / 系统课时
重复 free 为什么行为不确定
重复 free 为什么行为不确定
同一块动态内存只能由拥有它的一方释放一次。第二次对同一已释放地址调用 free 时,程序已经失去对那块内存的合法所有权,后果可能是立即崩溃、破坏分配器状态,也可能暂时看似正常,因此必须从所有权和指针状态两方面预防。
学习目标
- 解释为什么对同一地址重复
free属于未定义行为 - 养成释放后清理指针并明确所有权的习惯
- 区分“把指针设为 NULL”和“消除所有悬空别名”
free 释放的是内存块,不是变量
free(ptr) 的对象是 ptr 当前指向的动态内存块。调用成功后,这块内存不再属于程序当前对象,分配器可以把它重新用于后续 malloc。但指针变量里的旧地址值不会自动消失,于是它成为悬空指针。
如果再次把这个旧地址交给 free,分配器接收到的就不再是一个仍由调用者拥有的有效分配块,行为因此未定义。某些运行库会检测到 double free 并终止进程,另一些情况下则可能更晚才暴露问题。
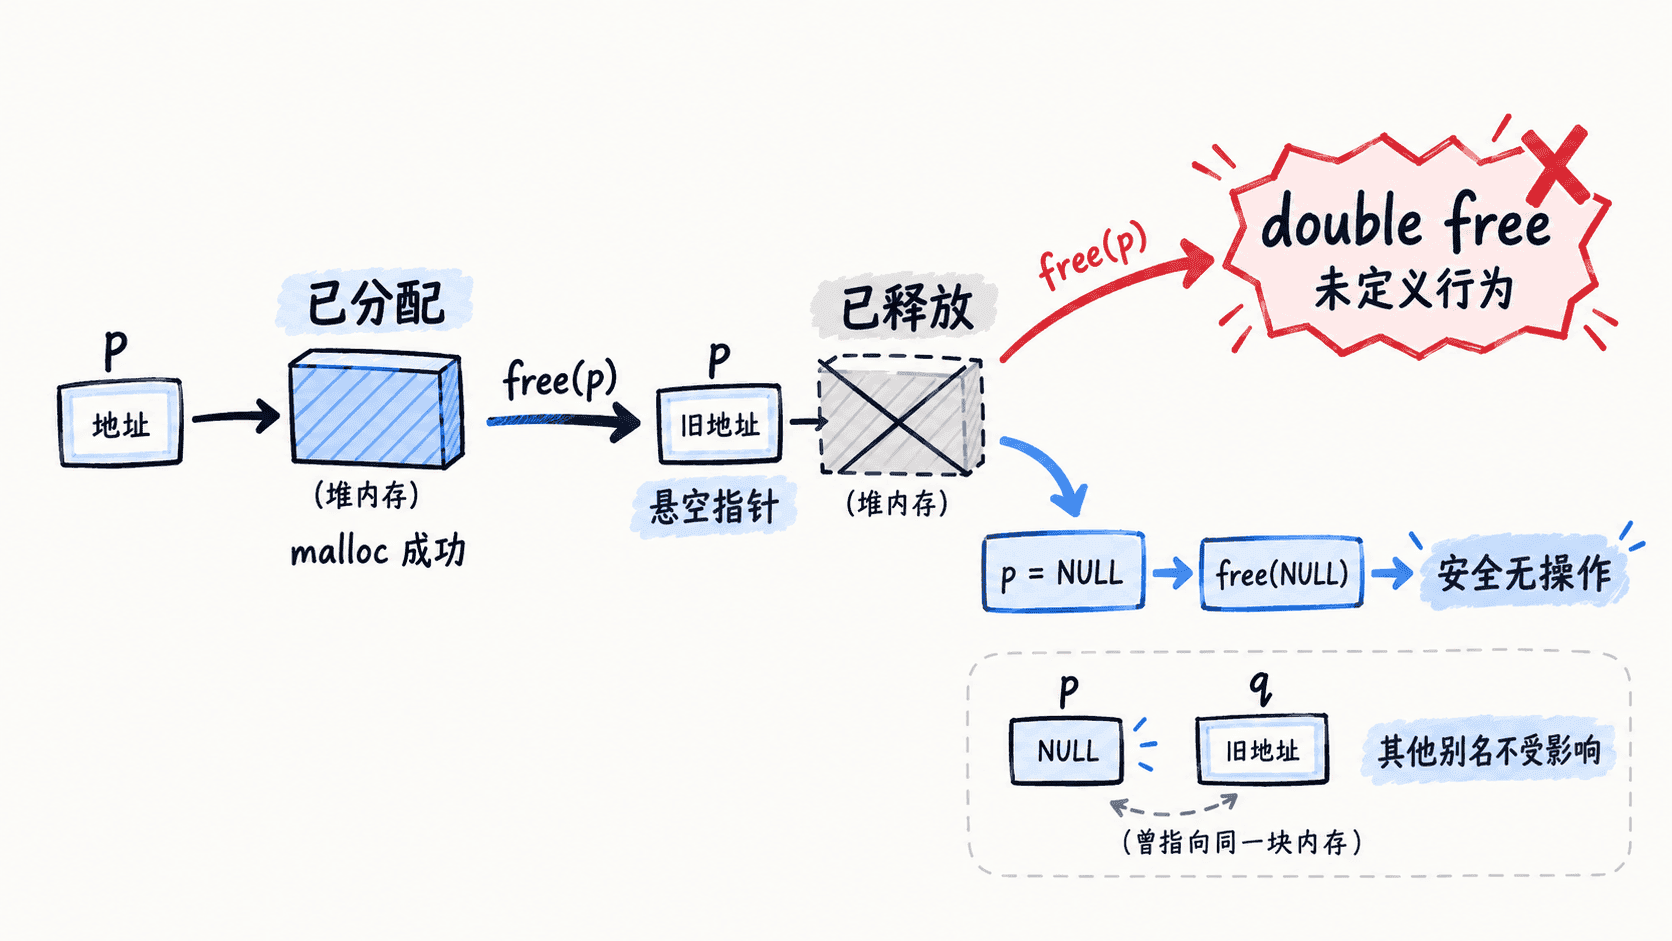
下面这个片段展示了错误模式。第二次调用不能作为可预测行为来运行验证。
int *p = malloc(4 * sizeof *p);

/* 片段示例:假设 malloc 成功。 */
free(p);
free(p);  /* 错误:同一地址被重复释放。 */
释放后清空同一个指针
在某个指针明确拥有一块内存、且释放后还可能继续经过同一清理路径时,把它设为 NULL 是一个实用习惯。C 标准保证 free(NULL) 安全且什么也不做。
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    int *p = malloc(4 * sizeof *p);
    if (p == NULL) {
        return 1;
    }

    p[0] = 42;

    free(p);
    p = NULL;  /* 清除这个变量中的悬空地址。 */

    free(p);
    puts("pointer cleared safely");

    return 0;
}
预期输出
pointer cleared safely这段代码之所以安全,不是因为“可以 free 两次”,而是第二次调用实际执行的是 free(NULL)。真正需要保持的规则仍然是:每一块成功分配的动态内存只释放一次。
NULL 不能修复其他别名
如果两个指针保存同一个动态地址,只把其中一个设为 NULL,另一个仍然是悬空指针。下面的关系很常见:
int *owner = malloc(sizeof *owner);
int *alias = owner;

/* 片段示例:owner 负责释放,alias 只是借用。 */
free(owner);
owner = NULL;

/* alias 仍保存旧地址,不能再解引用,也不能负责第二次释放。 */
因此,比“释放后设为 NULL”更重要的是明确所有权:谁负责 free,谁只是临时借用。一个简单约定是由创建或接收所有权的代码负责释放,借用者不得释放;若所有权发生转移,应让旧拥有者不再继续管理该地址。
重复释放的排查顺序
遇到 double free、堆损坏或释放阶段崩溃时,先沿着同一指针的生命周期检查,而不是只盯着最后一个 free。重点确认分配点、所有权转移、每条错误返回路径和统一清理路径。
可以使用 AddressSanitizer 运行可疑程序:
cc -Wall -Wextra -fsanitize=address -g main.c -o main
./main
预期结果
如果运行路径发生重复释放,AddressSanitizer 通常会报告 double-free 或相关内存错误,并指出涉及的调用位置;具体地址、行号和日志格式会因程序与工具链而不同。修复时应让每一块动态内存只有一个清晰的释放责任,并让所有退出路径遵守同一规则。释放后把拥有者指针设为 NULL 可以减少重复清理风险,但只要还有别名存在,就仍需保证这些别名不再解引用旧地址,也不再次承担释放责任。