
C / C++ / 系统课时
谁申请内存谁负责释放
谁申请内存谁负责释放
动态内存最难维护的地方往往不是 malloc 本身,而是指针跨函数传递后,团队成员不再清楚谁拥有这块内存。本课用一个完整案例建立所有权规则,让申请、借用和释放各有明确责任,避免泄漏、重复释放与悬空指针。
学习目标
- 区分动态内存的申请方、所有者与临时使用方
- 为返回动态内存的函数建立清晰的所有权约定
- 在正确位置调用
free,并避免重复释放同一地址
把内存所有权说清楚
C 语言不会记录“这块堆内存应该由哪个函数释放”。malloc 只返回地址,后续责任完全依赖程序约定。因此,“谁申请谁释放”更准确的理解是:谁最终拥有这块内存,谁负责确保它只被释放一次。
如果函数只在内部申请、使用并结束,那么通常由该函数直接释放。如果函数申请后把指针返回给调用者,所有权就随返回值转移给调用者;调用者使用完后负责 free。如果另一个函数只是接收指针进行读取或修改,它通常只是“借用”,不应该擅自释放。
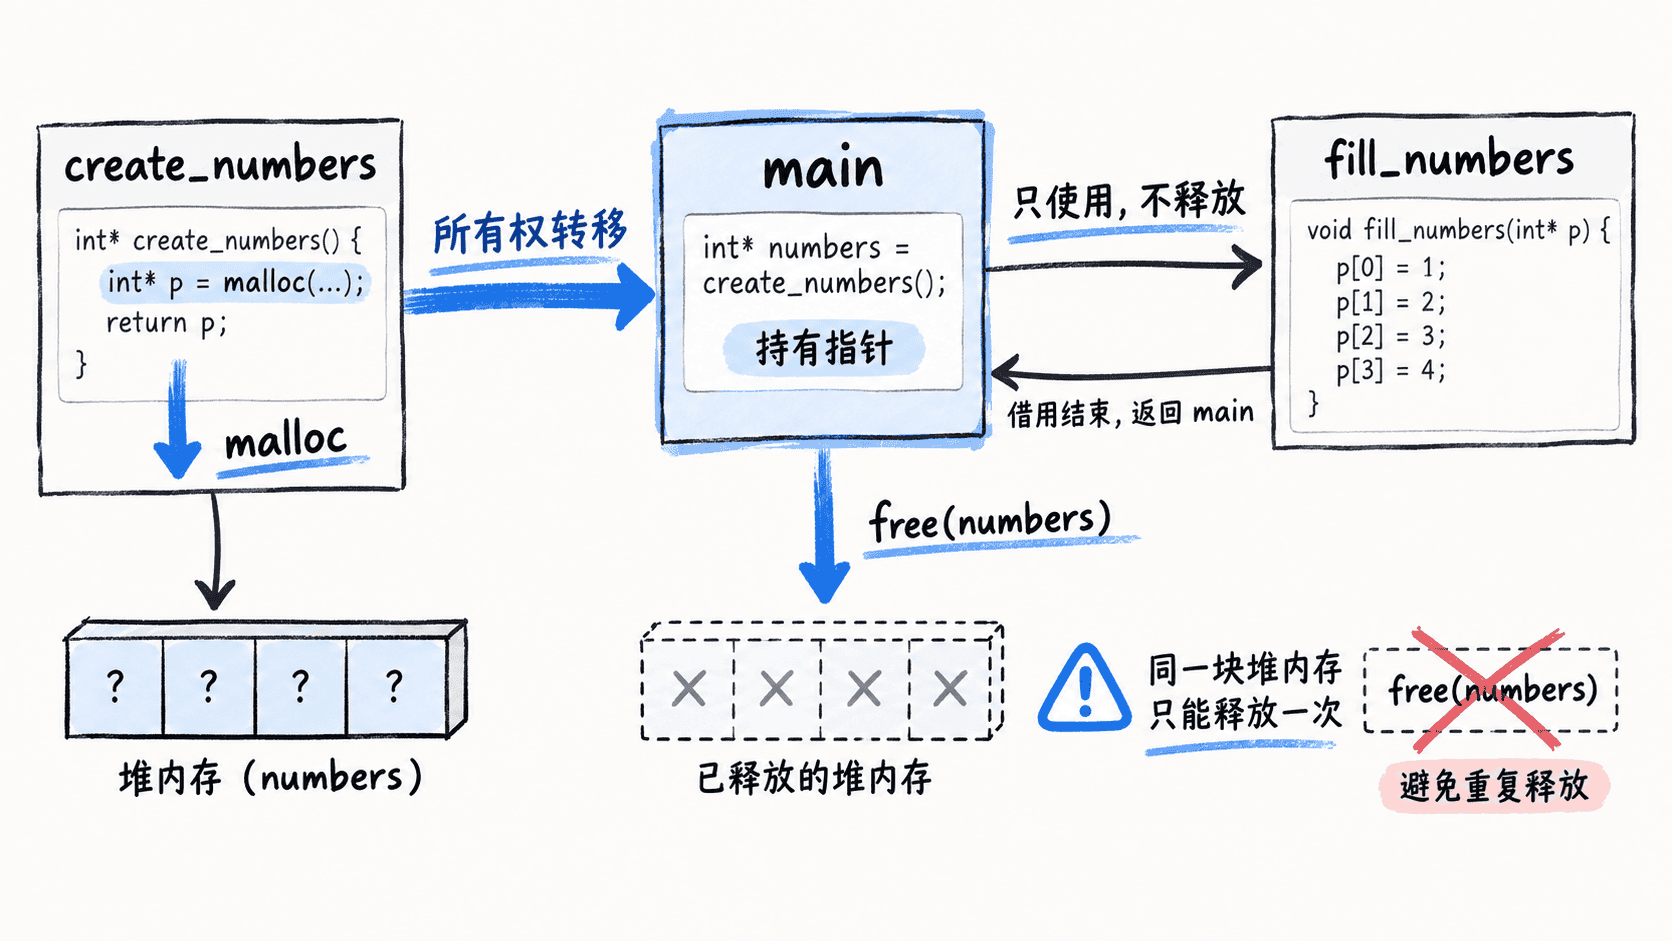
用返回值转移所有权
下面的程序让 create_numbers 负责申请内存,然后把指针返回给 main。从返回成功开始,main 就成为这块内存的所有者。fill_numbers 只借用指针写入数据,不改变所有权。
#include <stdio.h>
#include <stdlib.h>

int *create_numbers(size_t count) {
    int *numbers = malloc(count * sizeof *numbers);
    if (numbers == NULL) {
        return NULL;
    }

    // 返回指针意味着把这块动态内存交给调用者管理。
    return numbers;
}

void fill_numbers(int *numbers, size_t count) {
    // 本函数只借用内存,不负责释放。
    for (size_t i = 0; i < count; ++i) {
        numbers[i] = (int)(i + 1) * 10;
    }
}

int main(void) {
    const size_t count = 5;
    int *numbers = create_numbers(count);

    if (numbers == NULL) {
        fprintf(stderr, "allocation failed\n");
        return 1;
    }

    fill_numbers(numbers, count);

    for (size_t i = 0; i < count; ++i) {
        printf("%d%s", numbers[i], i + 1 == count ? "\n" : " ");
    }

    free(numbers);
    numbers = NULL;
    return 0;
}
预期输出
10 20 30 40 50这里最重要的不是 free 写在哪一行,而是接口约定明确:create_numbers 返回的是一块需要调用者释放的动态内存;fill_numbers 收到的是借用指针;main 在最后一次使用完成后释放它。
避免两个释放者
如果 fill_numbers 在内部偷偷调用 free(numbers),控制权返回 main 后,numbers 仍保存原来的地址,但对应内存已经失效。此时再次访问会形成悬空指针,再执行一次 free(numbers) 则属于重复释放,行为未定义。
因此,接收普通指针参数的函数不应默认拥有释放权。若函数确实要接管内存,应通过函数名、接口文档或参数设计明确说明“所有权转移”,而不是让调用者猜测。
什么时候由被调用函数释放
并不是所有 malloc 都必须由最外层调用者释放。如果函数申请的内存只服务于自身计算,而且不会通过返回值、输出参数或全局状态传出去,那么在函数返回前释放最简单,也最容易验证。
反过来,只要动态内存要跨越当前函数继续存在,就应明确回答三个问题:谁获得所有权、哪些函数只是借用、所有权在什么时刻结束。只要这三个答案稳定一致,大多数内存泄漏和重复释放问题都会在代码结构层面被提前消除。