
C / C++ / 系统课时
字符串复制为何会越界
字符串复制为何会越界
strcpy 只负责从源字符串复制字符直到 \0,并不知道目标数组到底有多大。如果目标空间放不下源字符串和结束空字符,写入就会越过数组边界,覆盖相邻内存。理解这一点,是正确使用字符数组和排查字符串内存错误的基础。
学习目标
- 计算字符串复制真正需要的目标空间大小
- 理解
strcpy为什么无法自动阻止目标缓冲区越界 - 在复制前检查容量,并选择可验证的安全处理方式
复制需要给空字符留位置
假设源字符串是 "hello"。可见字符有 5 个,但完整 C 字符串还需要结尾的 \0,因此目标数组至少需要 6 个 char。
如果只声明 char dest[5],即使五个字母看起来刚好放得下,结束空字符仍然没有合法位置。对于 strcpy(dest, src),所需容量可以写成:源字符串长度 strlen(src) 加 1。
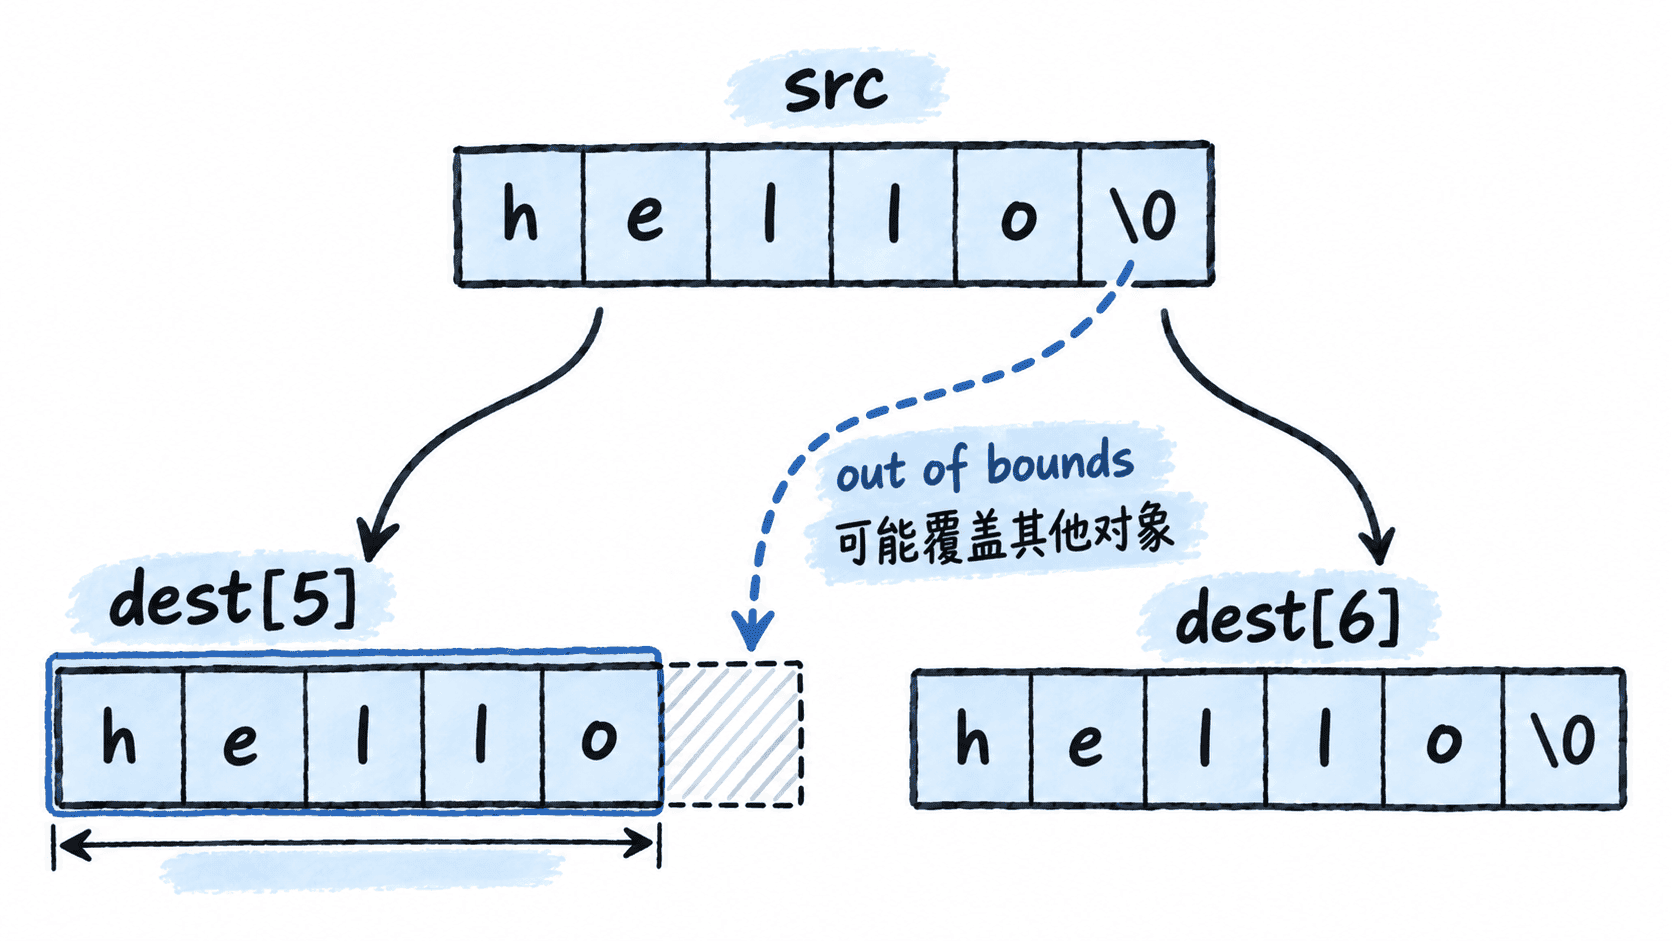
越界写入属于未定义行为。它可能暂时看起来正常,也可能破坏其他变量、触发崩溃,或者在不同编译器与优化级别下表现不同,因此不能根据一次运行结果判断代码是否安全。
strcpy 为什么不能自己检查容量
strcpy 的典型调用形式只有目标地址和源地址:
strcpy(dest, src);这是片段示例,依赖已包含 <string.h>,并要求 dest 指向足够大的可写空间、src 指向以 \0 结尾的字符串。
调用中没有传入 dest 的容量。数组传给函数后通常会转换为指向首元素的指针,仅凭这个地址,strcpy 无法知道后面究竟还有 5 字节、50 字节还是更多空间。因此,保证容量充足是调用者的责任。
在复制前明确检查容量
下面的完整程序先计算所需空间,再决定是否执行 strcpy。这种写法把目标数组容量保留在当前作用域中,因此可以用 sizeof dest 得到真实数组大小。
#include <stdio.h>
#include <string.h>

int main(void) {
    const char *src = "hello";
    char dest[5];

    size_t required = strlen(src) + 1;
    size_t capacity = sizeof dest;

    if (required > capacity) {
        printf("copy rejected: need %zu bytes, have %zu\n",
               required, capacity);
        return 0;
    }

    strcpy(dest, src);
    printf("copied: %s\n", dest);
    return 0;
}
预期输出:
copy rejected: need 6 bytes, have 5程序没有尝试执行危险复制,而是在写入前发现目标数组不足。把 dest 改成 char dest[6] 后,同样的检查会通过,随后可以完整保存 hello 和结尾空字符。
常见的容量判断错误
不要只比较 strlen(src) 和目标容量,因为 strlen 不计算结尾的 \0。对于普通完整字符串复制,应检查 strlen(src) + 1 <= capacity。
另一个常见问题是在函数参数中对字符指针使用 sizeof 来推断缓冲区大小。例如参数写成 char *dest 后,sizeof dest 得到的是指针本身的大小,而不是调用者数组的容量。需要通用复制函数时,应把容量作为独立参数显式传入。
对于来源不可信或长度变化的数据,核心原则不是机械地把 strcpy 换成另一个函数名,而是始终明确三件事:源数据有多长、目标缓冲区有多大、最终结果是否保证以 \0 结束。只要容量信息丢失,越界风险就仍然存在。