
C / C++ / 系统课时
浅拷贝为什么会重复释放
浅拷贝为什么会重复释放
结构体赋值看起来会得到两个对象,但如果结构体里保存的是堆内存指针,赋值只会复制地址,不会复制指针指向的数据。本节通过动态字符串观察这种共享关系,并解释为什么两个对象各自执行 free 会把同一块内存释放两次。
学习目标
- 理解包含指针成员的结构体发生浅拷贝时究竟复制了什么
- 能从指针共享关系判断修改联动、悬空指针和重复释放风险
- 知道浅拷贝后如何明确内存所有权,避免两个对象同时负责释放
结构体赋值只复制指针值
假设 Person 的 name 指向通过 malloc 获得的字符串。执行 Person b = a; 时,结构体中的普通字段会复制一份值,而 name 成员复制的只是地址。因此 a.name 和 b.name 最终指向同一块堆内存。
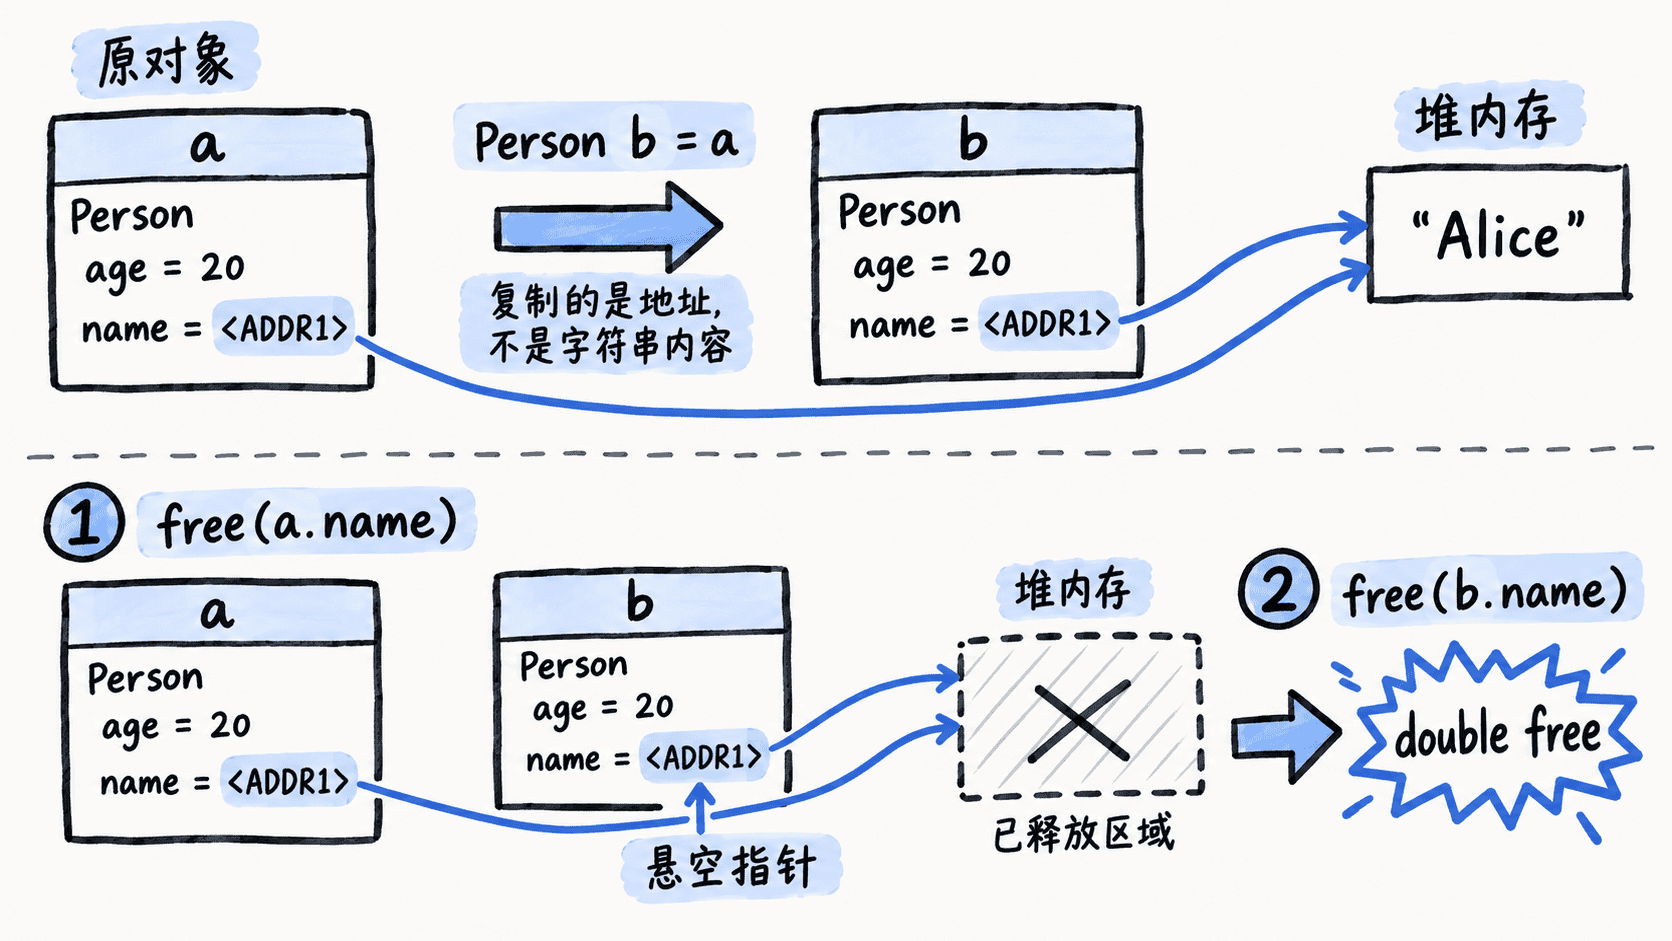
下面的程序只观察共享现象,不执行第二次非法释放,因此可以安全运行。
#include <stdio.h>
#include <stdlib.h>
#include <string.h>

typedef struct {
    char *name;
} Person;

int main(void) {
    Person a;
    a.name = malloc(strlen("Alice") + 1);
    if (a.name == NULL) {
        return 1;
    }
    strcpy(a.name, "Alice");

    // 浅拷贝只复制 name 中保存的地址。
    Person b = a;
    printf("same pointer: %s\n", a.name == b.name ? "yes" : "no");

    b.name[0] = 'M';
    printf("a.name: %s\n", a.name);
    printf("b.name: %s\n", b.name);

    free(a.name);
    a.name = NULL;

    // 此时 b.name 已是悬空指针,不能再次 free 或解引用。
    b.name = NULL;
    return 0;
}
预期输出
same pointer: yes
a.name: Mlice
b.name: Mlice
b.name[0] 的修改同时出现在 a.name 中,说明两个成员并没有各自拥有一份字符串。程序释放 a.name 后,原来的堆块已经失效;把 b.name 设为 NULL 只是避免继续误用这个旧地址,并不是再次释放内存。
重复释放是怎样发生的
危险通常出现在两个对象都被当成“独立所有者”时。如果释放代码分别执行 free(a.name) 和 free(b.name),两次调用传入的是同一个堆地址。第一次已经把内存归还给分配器,第二次再释放同一地址属于未定义行为,可能立即崩溃,也可能直到之后才暴露堆损坏。
浅拷贝还会造成另一个问题:第一次释放完成后,另一个对象仍保存旧地址。此时读取 b.name、写入 b.name 或再次释放它,分别可能形成 use-after-free、内存破坏或 double free。
浅拷贝什么时候可以使用
浅拷贝本身不是错误。关键是要明确指针成员是否拥有资源。如果结构体中的指针只是借用外部对象,并且复制后的对象都不负责释放,那么复制地址可能完全合理;如果每个结构体都应独立拥有并释放自己的字符串,就不能只做结构体赋值。
一种可行的设计是规定只有原对象拥有内存,其他浅拷贝对象全部视为借用者;另一种设计则是在复制对象时重新分配内存,把字符串内容复制过去,也就是深拷贝。无论采用哪一种,都应让“谁负责 free”成为结构体接口的一部分,而不是依赖调用者猜测。
判断包含指针成员的结构体是否能直接赋值时,先问一个问题:复制完成后,两边是否都打算独立释放这个指针指向的资源?如果答案是肯定的,就必须改变所有权设计或实现深拷贝。