
C / C++ / 系统课时
用 malloc 申请一块内存
用 malloc 申请一块内存
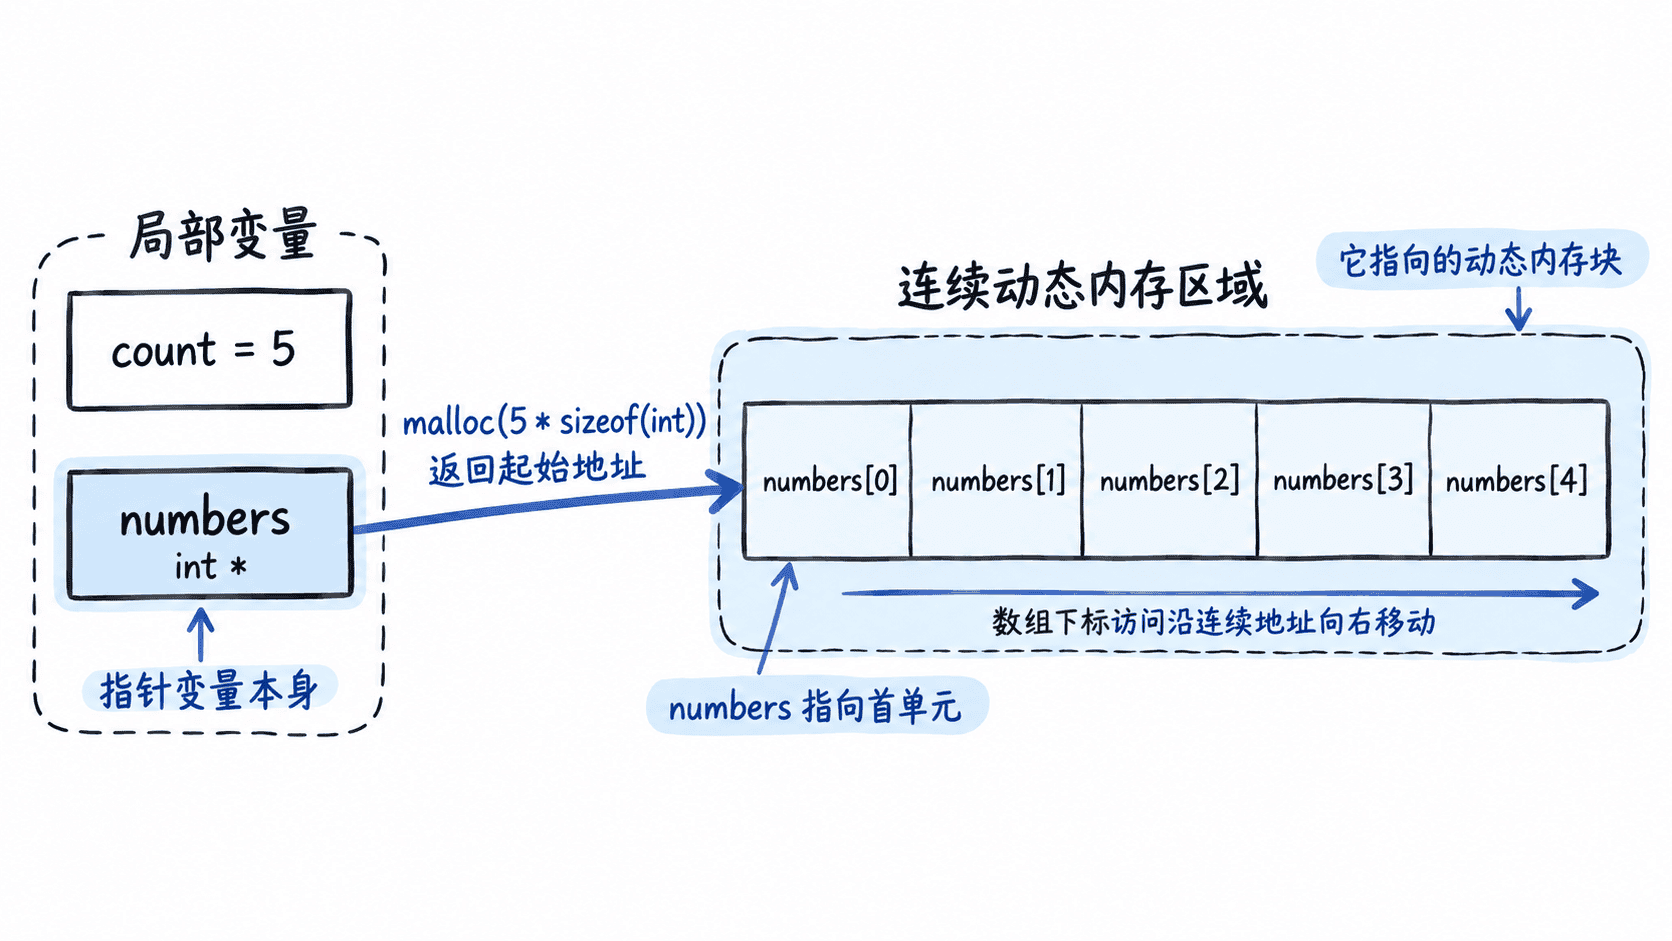
当元素数量只能在运行时确定时,固定大小的局部数组往往不够灵活。malloc 可以按字节数申请一块连续动态内存,本节完成申请、判空、写入、读取和释放这一整条安全使用链路。
学习目标
- 使用
malloc按元素数量计算并申请连续内存 - 在解引用前检查返回指针是否为
NULL - 正确访问并释放动态内存,避免继续使用已释放地址
malloc 返回什么
malloc 声明在 <stdlib.h> 中,参数是要申请的字节数。成功时它返回指向所分配内存起始位置的指针,失败时返回 NULL。申请到的内存内容没有初始化,不能假设其中已经是零。
为一组 int 申请空间时,不要手写某个平台上的整数大小,而应让 sizeof 根据真实类型计算:
int *numbers = malloc(count * sizeof *numbers);片段示例:这里假设 count 已经是有效的 size_t 元素数量,并且后续代码会检查 numbers。这种写法即使以后修改元素类型,也更不容易漏改字节数计算。
完整申请、使用与释放
下面的程序根据运行时变量 count 申请 5 个 int 的空间。只有在确认申请成功后才写入元素,最后调用 free 释放这块动态内存。
#include <stdio.h>
#include <stdlib.h>

int main(void) {
    size_t count = 5;
    int *numbers = malloc(count * sizeof *numbers);

    if (numbers == NULL) {
        fprintf(stderr, "memory allocation failed\n");
        return 1;
    }

    for (size_t i = 0; i < count; i++) {
        numbers[i] = (int)(i + 1) * 10;
    }

    for (size_t i = 0; i < count; i++) {
        printf("%d%s", numbers[i], i + 1 == count ? "\n" : " ");
    }

    free(numbers);
    numbers = NULL;  // 降低后续代码误用悬空指针的风险
    return 0;
}
预期输出
10 20 30 40 50只有在确认 numbers != NULL 后,才能通过 numbers[i] 或 *numbers 访问这块内存。若申请失败后仍然解引用返回值,程序会产生未定义行为。
字节数和边界要先算清
申请 count 个元素时,需要的字节数是 count * sizeof *numbers。当 count 来自文件、网络或用户输入时,还要考虑乘法溢出;典型保护条件是先确认 count <= SIZE_MAX / sizeof *numbers,再执行乘法和 malloc。
还要单独决定 count == 0 时程序的业务含义。C 允许 malloc(0) 返回 NULL,也允许返回一个以后可传给 free 的非空指针,因此不要把零长度申请和普通失败混为一谈。
free 之后不能再访问
free(numbers) 释放的是 numbers 指向的动态内存块,不会自动修改指针变量本身。释放后,原地址已经不再对应当前代码可安全访问的对象;继续读写就是使用悬空指针。
把 numbers 随后设为 NULL 可以减少单个变量被误用的风险,但不能修复其他仍保存着同一旧地址的指针。动态内存的基本纪律是:申请成功后明确谁负责释放,在最后一次合法访问后只释放一次,并确保所有别名都不再访问该内存。