
基础设施即代码 / 系统课时
通过跳板机连接内网主机
通过跳板机连接内网主机
当控制节点不能直接访问内网主机时,可以让本机 OpenSSH 通过跳板机建立转发通道,再由 Ansible 复用这条 SSH 链路。本课使用 ProxyJump 配置独立的跳板机身份,并用 ansible_ssh_common_args 把跳转规则应用到一组内网主机。
学习目标
- 理解控制节点、跳板机与目标主机之间的两段 SSH 链路
- 使用
ProxyJump和ansible_ssh_common_args配置内网主机访问 - 按“先 SSH、后 Ansible”的顺序验证并定位连接失败
先确定两段 SSH 链路
典型前提是控制节点能访问跳板机公网地址,但无法路由到 10.30.1.0/24;跳板机同时能访问内网目标。ProxyJump 并不会把 Ansible 安装到跳板机上,而是让控制节点上的 SSH 客户端通过跳板机转发到目标 SSH 服务。
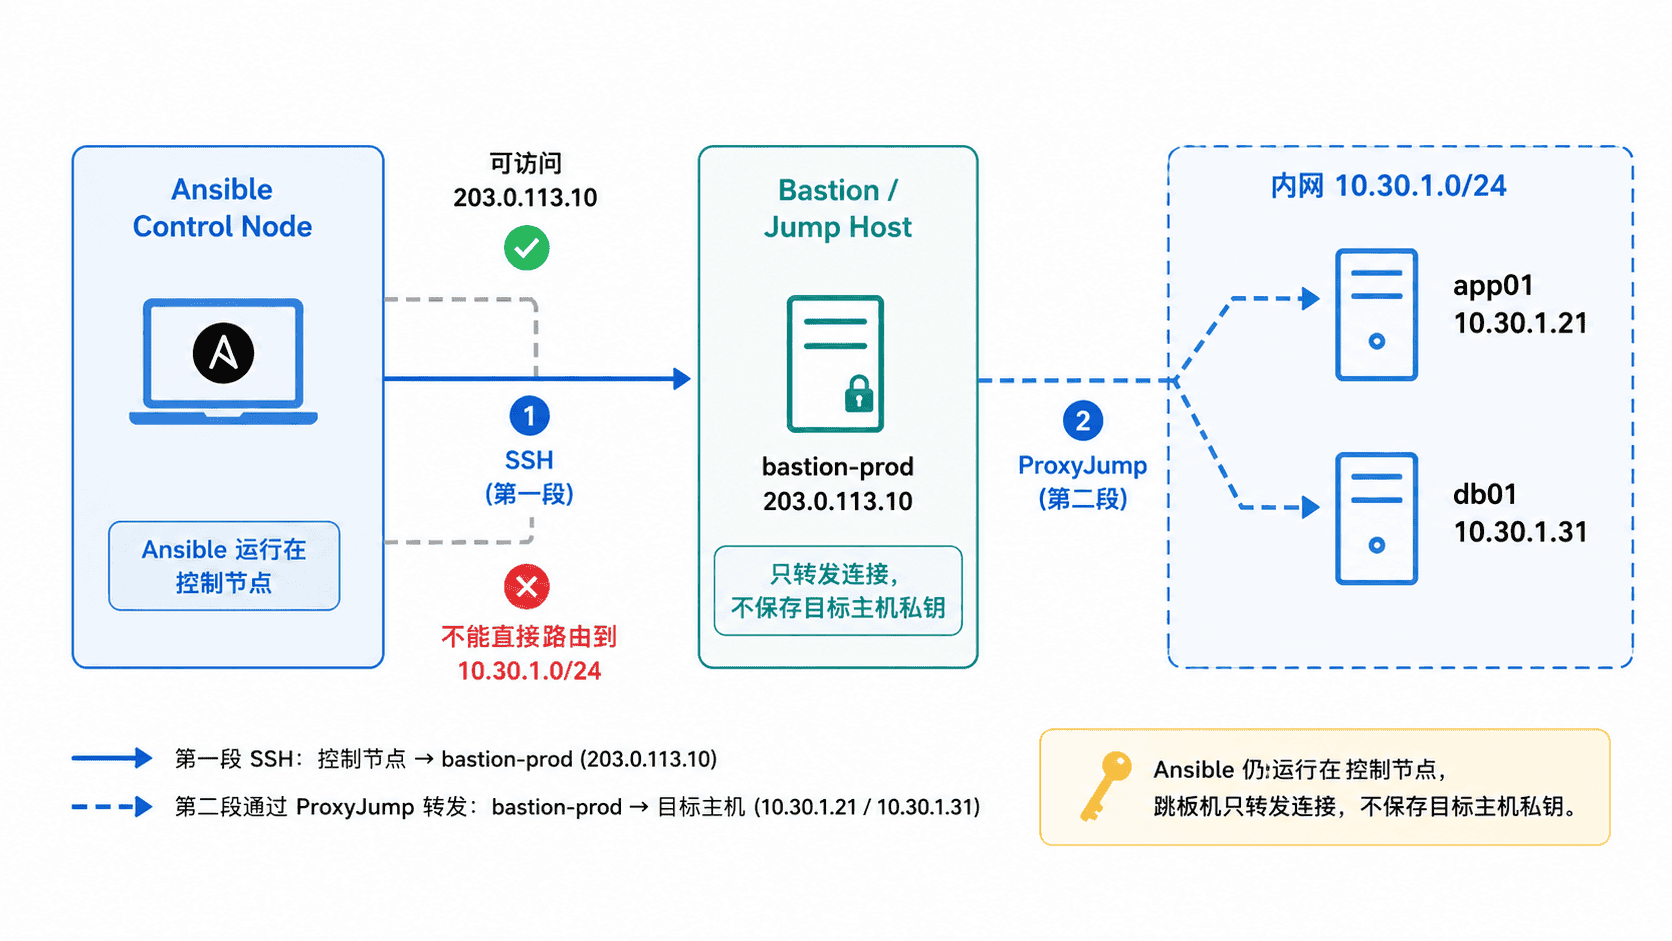
这两段链路可以使用不同用户和不同私钥。较稳妥的做法是把跳板机自身的地址、用户和密钥放在 SSH 配置中,把目标主机的用户、密钥和 ProxyJump 规则放在 Inventory 中,避免把复杂 SSH 参数重复写到每台主机。
配置跳板机与目标主机
先在控制节点的 ~/.ssh/config 定义跳板机别名。确保该文件权限符合本机 OpenSSH 要求。
Host bastion-prod
  HostName 203.0.113.10
  User jumpuser
  IdentityFile ~/.ssh/bastion_ed25519
  IdentitiesOnly yes
这是一段 SSH 配置,不单独产生终端输出。bastion-prod 只负责描述第一跳,目标主机仍使用自己的账户和密钥。
然后创建 inventory.yml,把需要经过同一跳板机的主机放进一个组。
all:
  children:
    private:
      vars:
        ansible_user: ansible
        ansible_ssh_private_key_file: ~/.ssh/managed_ed25519
        ansible_ssh_common_args: >-
          -o ProxyJump=bastion-prod
      hosts:
        app01:
          ansible_host: 10.30.1.21
        db01:
          ansible_host: 10.30.1.31
ansible_ssh_common_args 会把额外 SSH 参数传给连接链路,因此同组主机无需各自重复 ProxyJump。如果不同网段经过不同跳板机,应拆成不同组分别设置,而不是在单个字符串里堆叠大量条件。
先独立验证 SSH 跳转
在让 Ansible 介入前,先用系统 SSH 验证同一条路径。下面假设跳板机和目标主机的主机指纹已经按你的组织流程核验并写入 known_hosts。
ssh -J bastion-prod -i ~/.ssh/managed_ed25519 ansible@10.30.1.21 'printf "jump-ok\n"'预期输出
jump-ok如果这一步失败,问题还不在 Ansible:先检查控制节点到跳板机的网络与认证,再检查跳板机到目标地址的路由、防火墙、SSH 服务以及目标主机密钥。不要用 StrictHostKeyChecking=no 掩盖指纹校验问题。
让 Ansible 复用同一跳转
SSH 成功后再执行 Ansible 连通性检查。这样一旦失败,排查范围会缩小到 Inventory 变量、Ansible 连接参数或目标 Python 环境。
ansible private -i inventory.yml -m ansible.builtin.ping预期输出(不同环境可能额外显示解释器发现字段)
app01 | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
db01 | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
如果系统 SSH 能通而 Ansible 不能通,先用 ansible-inventory -i inventory.yml --host app01 --yaml 确认 ansible_ssh_common_args、ansible_user 和密钥路径确实落到了目标主机,再使用 -vvvv 查看最终 SSH 调用参数。
处理生产环境的边界
跳板机是共享连接入口,应只承担转发和审计职责,不要为了方便把目标主机私钥复制到跳板机。ProxyJump 下目标主机认证仍可由控制节点完成,因此可以把私钥留在控制节点或受控凭据系统中。
还要把跳板机可用性视为一项基础依赖:它故障时,同一组内网主机可能同时失联。生产环境应明确跳板机的高可用方案、访问审计、来源地址限制和主机指纹管理,并在变更前分别验证“第一跳可达”和“第二跳可达”,避免把网络故障误判成 Playbook 问题。