
基础设施即代码 / 系统课时
执行第一次 Ad Hoc 命令
执行第一次 Ad Hoc 命令
本课用一组最小 Ad Hoc 命令打通控制节点、Inventory 与受管主机,完成连通性检查和系统信息采集。执行完后,你能判断 Ansible 是否已经具备批量远程操作的基本条件。
学习目标
- 掌握
ansibleAd Hoc 命令的目标模式、Inventory、模块和参数写法 - 使用
ansible.builtin.ping验证 SSH、认证与远程执行链路 - 使用
ansible.builtin.setup采集受管主机的基础事实并定位常见连接失败
看懂 Ad Hoc 命令的执行链路
Ad Hoc 命令适合执行一次性的批量操作,例如连通性检查、查询系统版本、重启服务或临时修改文件。它不需要先编写 Playbook,基本结构是 ansible <主机模式> -i <inventory> -m <模块> -a <参数>。
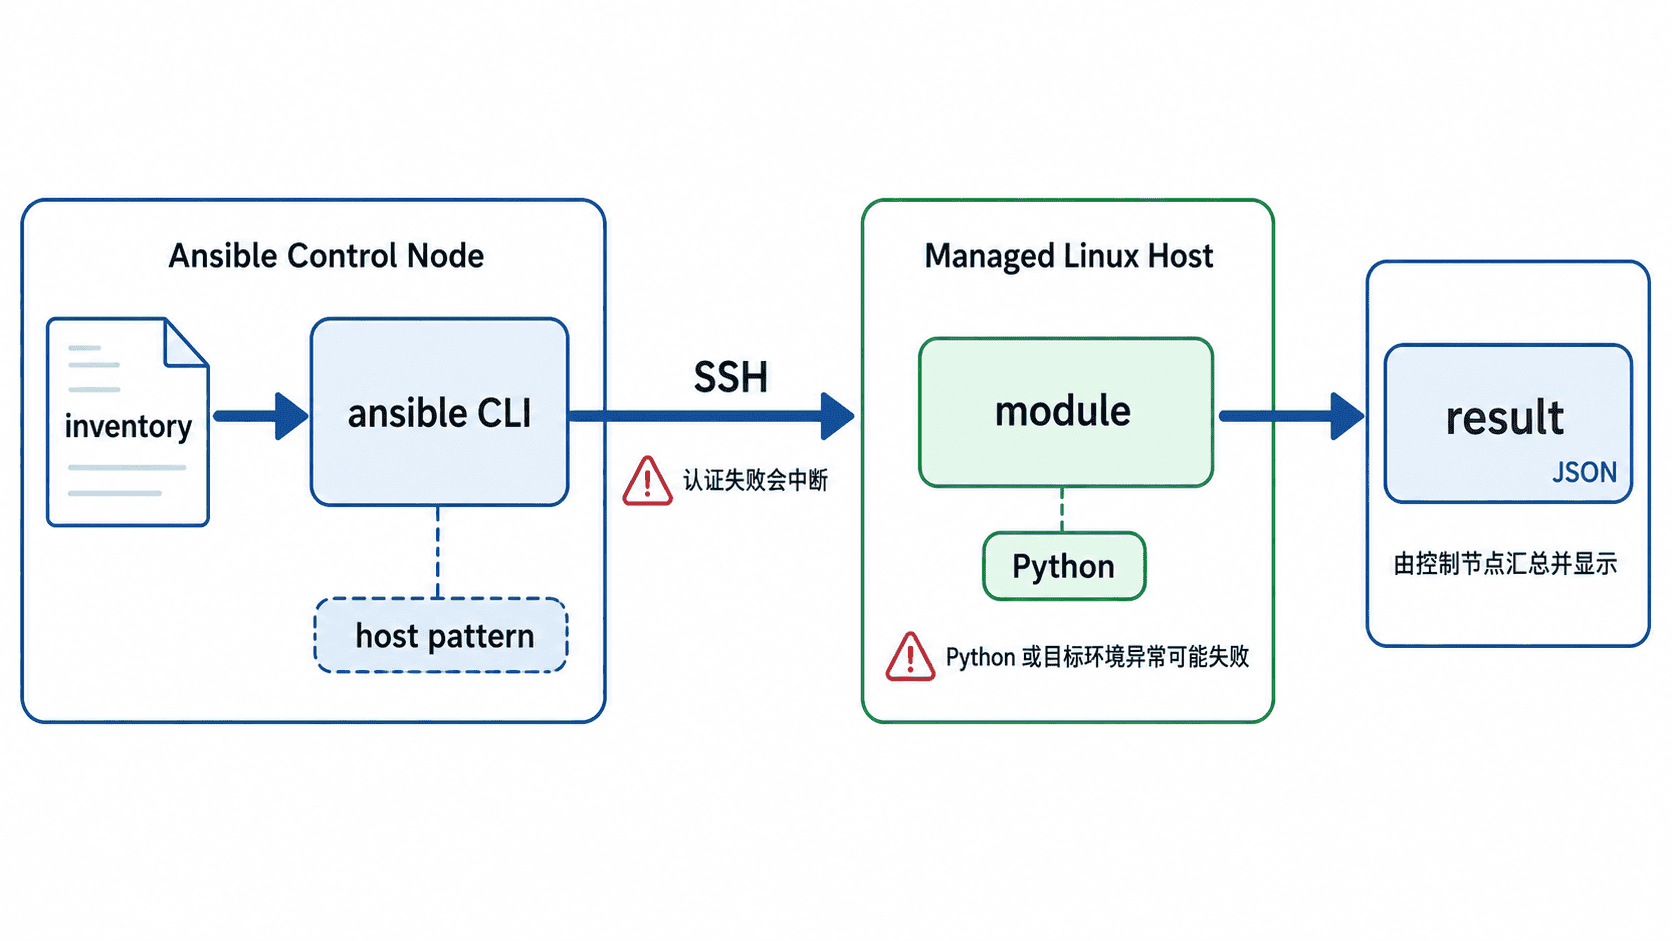
目标模式可以是 all、单个主机、某个组或更复杂的 pattern。-i 指定 Inventory,-m 指定模块,-a 传递模块参数。模块名称建议使用完全限定集合名,例如 ansible.builtin.ping,这样可以明确模块来源。
验证端到端连通性
假设当前目录已经有可访问受管主机的 inventory.ini,先执行 ping 模块。Ansible 的 ping 不是 ICMP ping,而是验证登录、远程模块执行和结果返回是否都能成功。
ansible all -i inventory.ini -m ansible.builtin.ping预期输出如下,主机名会随 Inventory 不同而变化:
web1 | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
web2 | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
出现 SUCCESS 和 pong 说明至少四个环节已经打通:目标主机被正确匹配、SSH 可以建立、远端能够执行模块、执行结果能够返回控制节点。changed: false 表示这个检查没有修改远程状态。
采集远程系统信息
连通后可以使用 ansible.builtin.setup 获取 facts。完整 facts 很多,第一次验证时更适合通过 filter 只查看关心的字段,例如发行版信息。
ansible all -i inventory.ini -m ansible.builtin.setup -a 'filter=ansible_distribution*'预期输出结构类似下面这样,发行版名称和版本取决于实际受管主机:
web1 | SUCCESS => {
    "ansible_facts": {
        "ansible_distribution": "<VALUE>",
        "ansible_distribution_major_version": "<VALUE>",
        "ansible_distribution_version": "<VALUE>"
    },
    "changed": false
}
setup 返回的是 Ansible 后续自动化可以直接使用的主机事实。此时如果不同主机返回不同发行版或版本,也说明 Inventory 中的多个目标确实被分别执行,而不是只验证了控制节点本机。
按错误层级定位失败
Ad Hoc 命令失败时不要立刻修改模块参数,先看错误发生在哪一层。UNREACHABLE 通常说明主机连接链路未建立,应优先检查地址、SSH 端口、用户、密钥、主机密钥校验和网络;FAILED 则通常表示已经连接,但模块执行本身失败。
可以增加详细日志观察连接过程:
ansible web1 -i inventory.ini -m ansible.builtin.ping -vvv成功时预期结果仍以 SUCCESS 和 pong 结束,只是前面会增加连接与模块传输细节:
<CONNECTION DEBUG OUTPUT>
web1 | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
如果日志显示 Permission denied,优先修正 SSH 用户或认证材料;如果显示主机无法解析或连接超时,先修正 Inventory 地址和网络;如果 SSH 已建立但远程模块报错,再检查远端 Python、权限或模块参数。能够稳定执行 ping 与一次 setup 采集,就说明最基本的 Ansible 端到端实验链路已经成立。