
基础设施即代码 / 系统课时
准备受管 Linux 主机
准备受管 Linux 主机
本篇把一台普通 Linux 主机整理成可被 Ansible 稳定管理的受管节点:建立基于密钥的 SSH 登录,保证远端存在 Python 3,并配置可验证的 sudo 提权,最后用 SSH 与 Ansible 两层检查确认执行链完整。
学习目标
- 建立控制节点到受管主机的无交互 SSH 公钥认证。
- 准备 Ansible 模块需要的 Python 3 与可用 sudo 权限。
- 用
ping和become验证普通执行与提权执行都成功。
明确受管主机执行链
控制节点先通过 SSH 以 inventory 指定的用户登录,随后把模块代码传到目标机并由 Python 执行;任务声明 become: true 时,再通过 sudo 切换到更高权限。SSH、Python、sudo 任一环节缺失,都会表现为不同类型的失败。
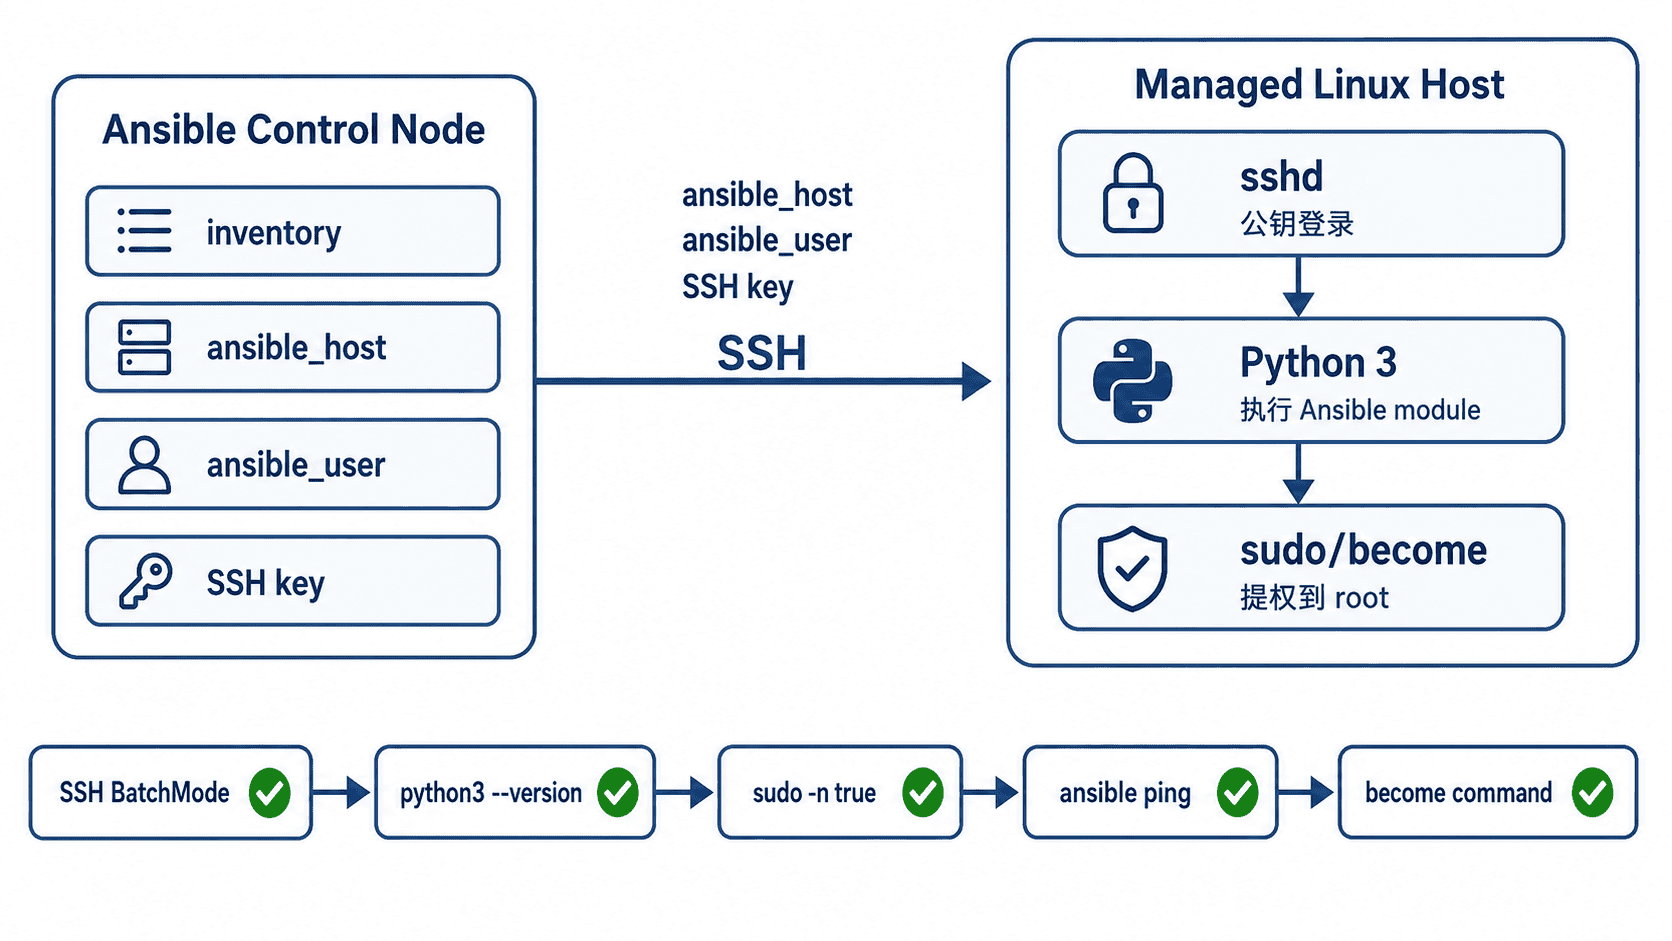
这里不要求受管主机安装 Ansible 本体。需要安装的是 Python 3;Ansible 控制节点负责发送并驱动模块执行。极少数“连 Python 都没有”的初始化场景可以使用 raw 模块,但正常纳管前仍应把 Python 补齐。
在控制节点准备 SSH 密钥
下面创建一把专用于实验的 Ed25519 密钥;如果文件已经存在则直接复用。私钥留在控制节点,只把最后输出的一整行公钥复制到目标主机。
mkdir -p ~/.ssh
if [ ! -f ~/.ssh/id_ed25519_ansible ]; then
  ssh-keygen -q -t ed25519 -N '' -f ~/.ssh/id_ed25519_ansible -C 'ansible-control'
fi
cat ~/.ssh/id_ed25519_ansible.pub
预期输出
ssh-ed25519 <PUBLIC_KEY> ansible-control<PUBLIC_KEY> 是动态值,不要手工改写其中内容。生产环境通常应按团队的密钥轮换、证书或堡垒机策略管理认证材料,而不是长期共用个人密钥。
在受管主机准备账户、Python 与 sudo
通过目标机控制台或现有管理员账号执行下面命令,把 <ANSIBLE_PUBLIC_KEY> 替换成上一步完整公钥。脚本同时兼容常见的 Debian/Ubuntu 与使用 dnf 的发行版,并启动 SSH 服务。
if command -v apt-get >/dev/null 2>&1; then
  sudo apt-get update -qq
  sudo apt-get install -y python3 sudo openssh-server >/dev/null
  sudo systemctl enable --now ssh
elif command -v dnf >/dev/null 2>&1; then
  sudo dnf install -y python3 sudo openssh-server >/dev/null
  sudo systemctl enable --now sshd
else
  echo "unsupported-package-manager" >&2
  exit 1
fi
id ansible >/dev/null 2>&1 || sudo useradd -m -U -s /bin/bash ansible
ANSIBLE_GROUP="$(id -gn ansible)"
sudo install -d -m 700 -o ansible -g "$ANSIBLE_GROUP" /home/ansible/.ssh
printf '%s\n' '<ANSIBLE_PUBLIC_KEY>' | sudo tee /home/ansible/.ssh/authorized_keys >/dev/null
sudo chown ansible:"$ANSIBLE_GROUP" /home/ansible/.ssh/authorized_keys
sudo chmod 600 /home/ansible/.ssh/authorized_keys
echo 'ansible ALL=(ALL) NOPASSWD: ALL' | sudo tee /etc/sudoers.d/ansible >/dev/null
sudo chmod 440 /etc/sudoers.d/ansible
sudo visudo -cf /etc/sudoers.d/ansible
python3 --version
预期输出
/etc/sudoers.d/ansible: parsed OK
Python 3.<MINOR>.<PATCH>
NOPASSWD: ALL 适合隔离实验环境,因为自动化可以无交互提权;生产环境应按安全策略决定是否使用 --ask-become-pass、凭据系统或更窄的 sudo 规则,避免无必要地授予长期全量 root 权限。
从控制节点完成双层验收
控制节点必须已经有可用的 ansible 命令,并且网络 ACL、防火墙或安全组允许控制节点访问目标机 TCP 22。把 <IP> 换成受管主机地址后,先直接用 SSH 检查 Python 和无交互 sudo,再让 Ansible 验证模块执行与 become。
cat > inventory.ini <<'EOF'
[managed]
managed1 ansible_host=<IP> ansible_user=ansible ansible_ssh_private_key_file=~/.ssh/id_ed25519_ansible
EOF
ansible --version >/dev/null
ssh -o BatchMode=yes -o StrictHostKeyChecking=accept-new -i ~/.ssh/id_ed25519_ansible ansible@<IP> 'python3 --version && sudo -n true && echo prerequisites-ok'
ansible managed -i inventory.ini -m ping
ansible managed -i inventory.ini -b -m command -a 'id -u'
预期输出
Python 3.<MINOR>.<PATCH>
prerequisites-ok
managed1 | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
managed1 | CHANGED | rc=0 >>
0
实际 Python 版本和 Ansible 输出排版可能略有不同,但关键判断不变:SSH 命令应出现 prerequisites-ok,ping 应返回 pong,提权后的 id -u 应为 0。
按失败层级定位问题
如果出现 Permission denied (publickey),先检查 ansible_user、私钥路径、目标机 authorized_keys 的内容与权限;如果 SSH 能登录但 Ansible 报模块解释器错误,检查目标机 python3 --version。若普通 ping 成功而 -b 失败,则问题集中在 sudo 规则、sudo 密码或 become 配置。
当直接 SSH、ansible -m ping 与提权命令三项都通过时,这台 Linux 主机已经满足后续 Playbook、软件部署和配置管理的基本执行条件。