
基础设施即代码 / 系统课时
避免敏感数据进入日志
避免敏感数据进入日志
本课处理一个常见泄露面:任务本身能正常运行,但密码、令牌或接口返回值被 Ansible 输出、回调插件或 CI 日志记录。你将用 no_log 建立最小日志边界,并只输出经过筛选的非敏感状态。
学习目标
- 判断哪些任务参数、返回值和调试输出可能携带秘密。
- 使用
no_log: true抑制敏感任务结果进入 Ansible 日志。 - 在保留可观测性的同时,只输出经过筛选的安全字段。
识别秘密进入日志的路径
敏感值不仅会出现在 debug。模块参数、注册变量、失败信息、循环项以及高详细度执行输出,都可能把秘密带到终端或 CI 日志中。no_log: true 的作用边界是当前任务的 Ansible 输出,它不会自动清理目标进程日志、应用日志或操作系统进程列表。
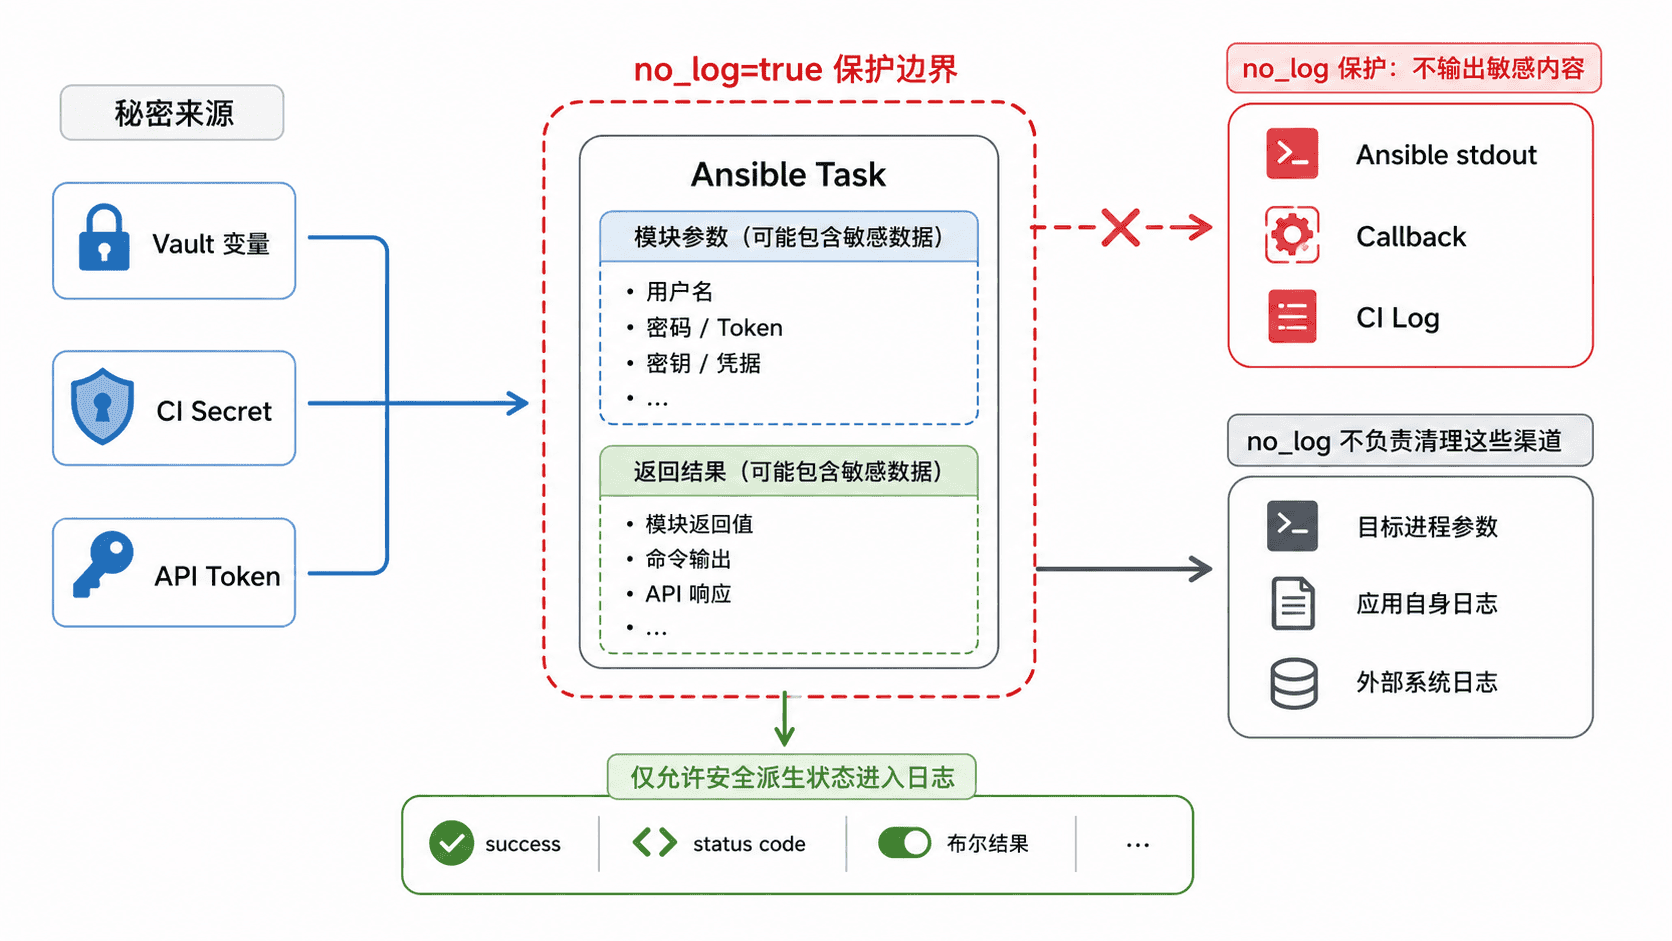
判断是否需要 no_log 时,优先检查三类内容:任务输入是否直接包含凭据,模块返回是否可能回显令牌或响应体,错误路径是否会把请求参数连同异常一起打印。
用 no_log 包住敏感任务
下面的最小 Playbook 把令牌保存到任务结果中,但整个 set_fact 任务启用 no_log,随后只输出一个不敏感的布尔状态。
# no-log.yml
- name: Keep secrets out of task output
  hosts: localhost
  gather_facts: false
  vars:
    secret_token: "<TOKEN>"
  tasks:
    - name: Build a sensitive result
      ansible.builtin.set_fact:
        sensitive_result:
          token: "{{ secret_token }}"
          valid: true
      no_log: true

    - name: Print only a safe derived field
      ansible.builtin.debug:
        msg: "token valid={{ sensitive_result.valid }}"
运行示例:
ansible-playbook -i localhost, -c local no-log.yml预期输出的关键部分如下。<TOKEN> 不应出现在终端中,实际任务时间可能不同。
TASK [Build a sensitive result] ************************************************
ok: [localhost]

TASK [Print only a safe derived field] *****************************************
ok: [localhost] => {
    "msg": "token valid=True"
}

PLAY RECAP *********************************************************************
localhost : ok=2 changed=0 unreachable=0 failed=0 skipped=0 rescued=0 ignored=0
这里真正重要的是第二个任务只读取 sensitive_result.valid。如果直接 debug 整个 sensitive_result,前一个任务虽然被隐藏,秘密仍会在后一个任务重新泄露。
控制 no_log 的作用范围
不要为了省事在整个 Play 或全局范围内永久关闭日志。范围过大时,失败原因、返回码和目标主机信息也会消失,排障成本会明显上升。更合适的策略是把 no_log 放在真正处理秘密的任务上,再在后续步骤显式构造安全输出。
对于循环任务也要格外小心。即使模块结果被隐藏,循环标签如果直接使用秘密值,仍可能暴露敏感信息;日志中应该使用资源名称、ID 或序号等非敏感标识。
避免绕过日志保护
no_log 只控制 Ansible 的输出层,不会让不安全的命令调用变安全。尤其不要把秘密直接拼到命令行参数中,因为目标主机上的进程查看工具可能看到参数。能使用模块专用字段、标准输入、受保护文件或环境隔离时,应优先使用这些方式。
同样,不应把包含秘密的注册变量整体写入文件、发送到通知系统,或交给自定义 Callback 原样序列化。日志治理的原则是:秘密只在完成当前操作所需的最短路径中存在,可观测性只保留排障真正需要的非敏感证据。
验证日志没有泄露
在 CI/CD 中,可以把一次测试执行的日志保存下来,再搜索一个仅用于测试的伪秘密标记。如果搜索无匹配,说明当前主路径没有直接回显该标记。
ansible-playbook -i localhost, -c local no-log.yml > ansible-run.log
grep -F "<TOKEN>" ansible-run.log预期结果:grep 不输出任何匹配行,并以退出码 1 表示未找到该字符串。这里的 <TOKEN> 应使用专门的测试标记,不要用真实生产凭据做日志扫描验证。
如果测试仍能搜到标记,应按“哪个任务首次输出秘密”从前往后定位,而不是继续扩大 no_log 范围。这样既能收紧泄露面,也能保留足够的失败证据供后续排障。