
基础设施即代码 / 系统课时
交付服务器标准化综合项目
交付服务器标准化综合项目
这一课把 Inventory、Role、Vault、滚动执行和检查模式收束成一个可交付项目:你会得到一套可提交到版本库、可先审后跑、失败即停,并能用第二次检查确认“已收敛”的 Linux 基线自动化工程。
学习目标
- 组织生产 Inventory、分层变量与 Role,使环境信息和实现逻辑解耦。
- 用 Ansible Vault 保护提权凭据,并把语法、Lint、检查模式纳入质量门槛。
- 通过
serial小批滚动执行,并用零变更检查完成最终验收。
定义交付边界与验收标准
本项目只做三件可跨常见 Linux 发行版复用的基线工作:安装运维常用包、确保 Chrony 时间同步服务启用、下发统一 Shell 环境。为避免把“自动化成功”误判成“业务安全”,目标主机限定为 Debian/RedHat 家族;遇到未知平台直接失败,不尝试猜测包名或服务名。
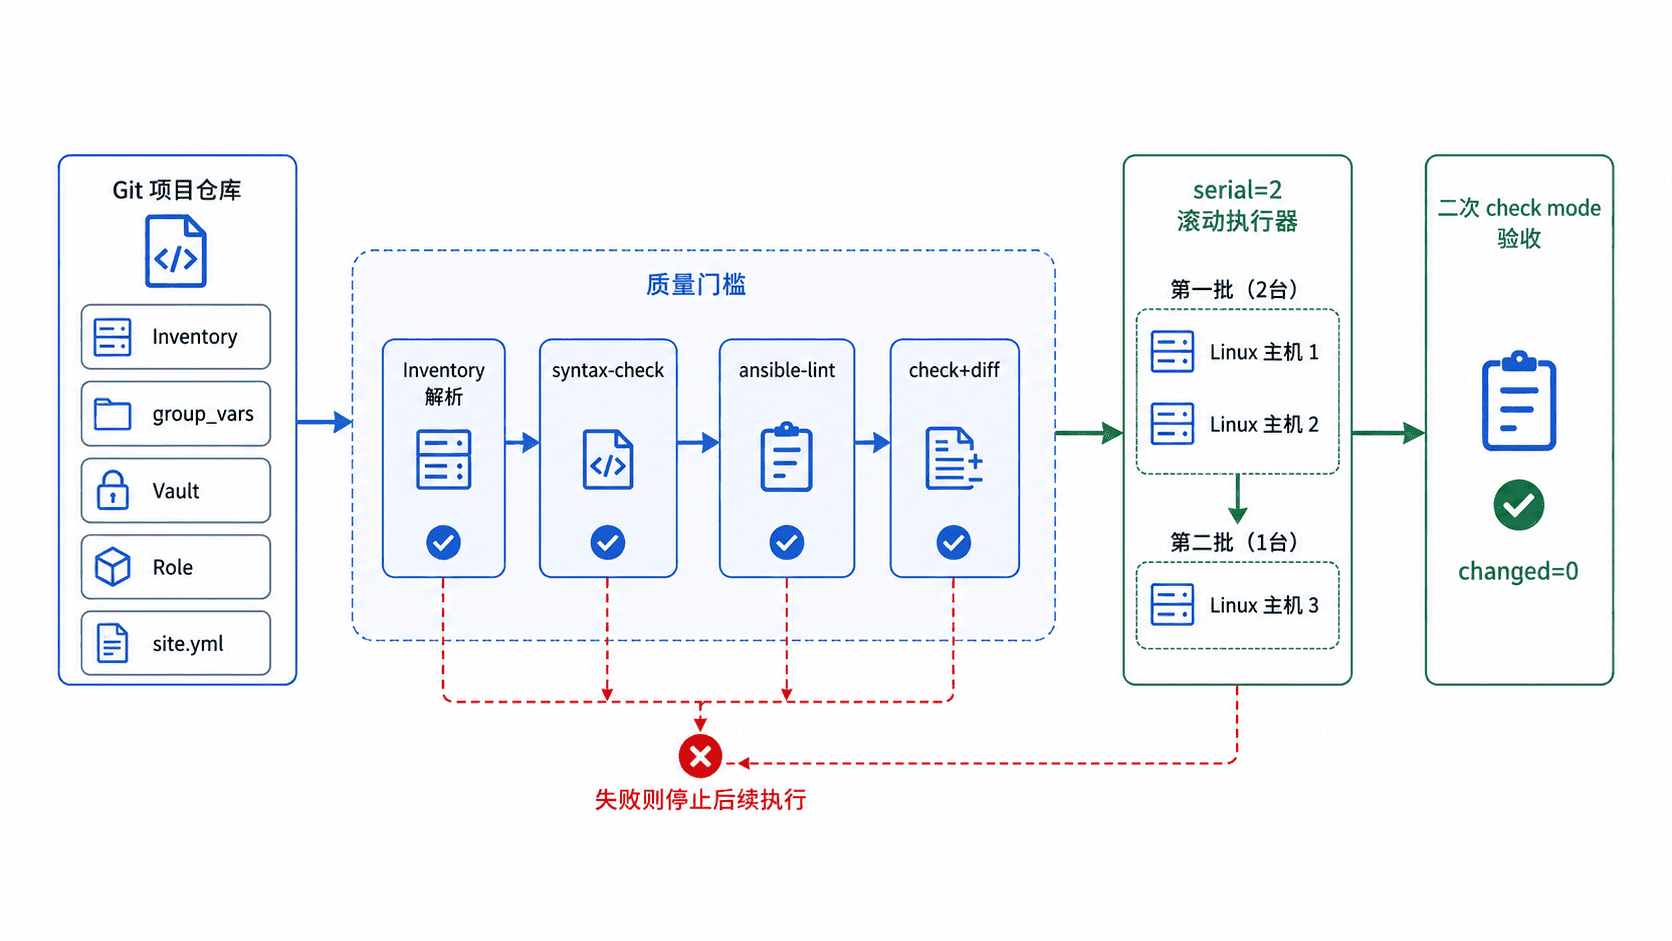
交付验收不是“Playbook 能跑完”这么简单。代码进入生产前必须依次通过 Inventory 解析、语法检查、ansible-lint、--check --diff;正式执行采用小批滚动;执行后再跑一次检查模式,预期 changed=0。这样才能证明项目既能执行,也具备可重复收敛性。
组织项目与环境变量
推荐把环境差异放在 inventories/prod,把可复用逻辑放进 Role。最小交付目录包含下列文件,Vault 文件与密码文件职责必须分开:前者可以提交加密后的密文,后者绝不能进入仓库。
| 路径 | 职责 |
|---|---|
inventories/prod/hosts.yml |
生产主机与分组 |
inventories/prod/group_vars/all/main.yml |
非敏感环境变量 |
inventories/prod/group_vars/all/vault.yml |
Vault 加密变量 |
roles/linux_baseline/defaults/main.yml |
Role 默认值与系统差异映射 |
roles/linux_baseline/tasks/main.yml |
基线任务 |
site.yml |
滚动执行入口 |
tools/quality-gate.sh |
交付前质量门槛 |
inventories/prod/hosts.yml 使用 YAML Inventory,示例地址来自文档保留网段,实际交付时替换为真实主机:
all:
  children:
    linux:
      hosts:
        app01:
          ansible_host: 192.0.2.11
        app02:
          ansible_host: 192.0.2.12
        app03:
          ansible_host: 192.0.2.13
      vars:
        ansible_user: ops
inventories/prod/group_vars/all/main.yml 只保存可公开的执行参数:
ansible_become: true
baseline_packages:
  - curl
  - vim
  - chrony
baseline_profile_path: /etc/profile.d/00-ops-standard.sh
敏感的提权密码写入 vault.yml,不要把明文先落到普通文件。执行下面命令后,在编辑器中只写 ansible_become_password: "<PASSWORD>",保存退出后立即确认文件已被加密:
ansible-vault create inventories/prod/group_vars/all/vault.yml
head -n 1 inventories/prod/group_vars/all/vault.yml
预期输出首行如下;后续密文会因密码和随机盐不同而变化:
$ANSIBLE_VAULT;1.1;AES256Vault 密码文件应由 CI 密钥、受控凭据文件或交付平台注入,并用 <PATH> 表示实际路径。不要把它与 vault.yml 一起提交。
实现可复用 Role 与滚动入口
roles/linux_baseline/defaults/main.yml 把不同系统的 Chrony 服务名集中映射,避免在任务里散落条件判断:
baseline_chrony_service_map:
  Debian: chrony
  RedHat: chronyd

baseline_profile_content: |
  export EDITOR=vim
  export HISTTIMEFORMAT="%F %T "
roles/linux_baseline/tasks/main.yml 先做平台断言,再执行幂等配置。未知系统会在修改前停止:
- name: Validate supported Linux family
  ansible.builtin.assert:
    that:
      - ansible_facts.os_family in baseline_chrony_service_map
    fail_msg: "Unsupported OS family: {{ ansible_facts.os_family }}"

- name: Install baseline packages
  ansible.builtin.package:
    name: "{{ baseline_packages }}"
    state: present

- name: Ensure time synchronization service is enabled
  ansible.builtin.service:
    name: "{{ baseline_chrony_service_map[ansible_facts.os_family] }}"
    enabled: true
    state: started

- name: Install operations shell profile
  ansible.builtin.copy:
    dest: "{{ baseline_profile_path }}"
    owner: root
    group: root
    mode: "0644"
    content: "{{ baseline_profile_content }}"
site.yml 把发布策略固定在入口层。serial: 2 表示一次最多处理两台主机;max_fail_percentage: 0 表示当前批次出现失败就停止后续批次,避免故障继续扩散:
- name: Apply Linux baseline
  hosts: linux
  gather_facts: true
  become: true
  serial: 2
  max_fail_percentage: 0
  roles:
    - linux_baseline
这几个 YAML 文件本身不产生控制台输出。验证方法是下一节的质量门槛:只有 Inventory 能解析、Playbook 语法通过、Lint 无阻断问题且检查模式不失败,才允许进入正式执行。
把检查模式变成质量门槛
质量门槛应是一个可由本地与 CI 共用的脚本,而不是依赖操作者记住多条命令。tools/quality-gate.sh 在任何一步返回非零时立即退出,因此 QUALITY_GATE=PASS 只会在全部检查完成后出现:
#!/usr/bin/env bash
set -euo pipefail

inventory="${1:-inventories/prod/hosts.yml}"
vault_file="${VAULT_PASSWORD_FILE:?VAULT_PASSWORD_FILE is required}"

ansible-inventory -i "$inventory" --graph >/dev/null
ansible-playbook -i "$inventory" site.yml --syntax-check
ansible-lint site.yml roles/linux_baseline
ansible-playbook \
  -i "$inventory" \
  site.yml \
  --check \
  --diff \
  --vault-password-file "$vault_file"

echo "QUALITY_GATE=PASS"
执行前确保 ansible-core、ansible-lint 已安装,并且控制机能够 SSH 到目标主机。然后运行:
chmod +x tools/quality-gate.sh
VAULT_PASSWORD_FILE=<PATH> tools/quality-gate.sh
预期结果是所有检查退出码为 0,检查模式的主机摘要中 failed=0、unreachable=0,且末行出现:
QUALITY_GATE=PASS滚动执行并完成收敛验收
质量门槛通过后再执行同一个入口,不要另写“生产专用 Playbook”。serial: 2 会先处理两台主机,成功后再进入下一批;任何批次失败都应先修复根因,再重新从同一版本执行。
ansible-playbook \
  -i inventories/prod/hosts.yml \
  site.yml \
  --vault-password-file <PATH>
预期输出中的主机名和任务计数会随环境变化,但三台主机都应满足 failed=0、unreachable=0:
PLAY RECAP
app01 : ok=<VALUE> changed=<VALUE> unreachable=0 failed=0
app02 : ok=<VALUE> changed=<VALUE> unreachable=0 failed=0
app03 : ok=<VALUE> changed=<VALUE> unreachable=0 failed=0
最后再跑一次检查模式验证幂等收敛。如果没有人工漂移,也没有 Role 中的非幂等任务,第二次检查应不再报告变更:
ansible-playbook \
  -i inventories/prod/hosts.yml \
  site.yml \
  --check \
  --vault-password-file <PATH>
预期结果:
PLAY RECAP
app01 : ok=<VALUE> changed=0 unreachable=0 failed=0
app02 : ok=<VALUE> changed=0 unreachable=0 failed=0
app03 : ok=<VALUE> changed=0 unreachable=0 failed=0
把“加密秘密、静态检查、检查模式、滚动发布、零变更复验”固定进同一交付链后,这个项目才真正具备复用价值:环境可以替换 Inventory,标准可以演进 Role,而发布控制与质量门槛不需要随每次需求重新设计。