
基础设施即代码 / 系统课时
编写静态 Inventory
编写静态 Inventory
静态 Inventory 把受管主机、主机组、连接变量和组间层级写进可版本化的文件。本课分别用 INI 与 YAML 描述同一批主机,并用 Ansible 自带命令验证解析结果是否符合预期。
学习目标
- 使用主机别名、
ansible_host和组定义静态受管节点 - 用父子组组织 Web、数据库等主机集合并理解变量继承范围
- 使用
ansible-inventory在真正执行任务前验证 Inventory 结构
建立主机与主机组
Inventory 中最重要的两个对象是主机和组。主机别名是 Ansible 命令中常用的逻辑名称,真实连接地址可以通过 ansible_host 指定;组则让一批主机能够被同一个 pattern 选中。
下面使用文档保留网段作为示例地址。实际实验时应把地址和用户替换为自己的受管主机信息。
[web]
web1 ansible_host=192.0.2.11
web2 ansible_host=192.0.2.12

[db]
db1 ansible_host=192.0.2.21

[linux:children]
web
db

[all:vars]
ansible_user=ansible
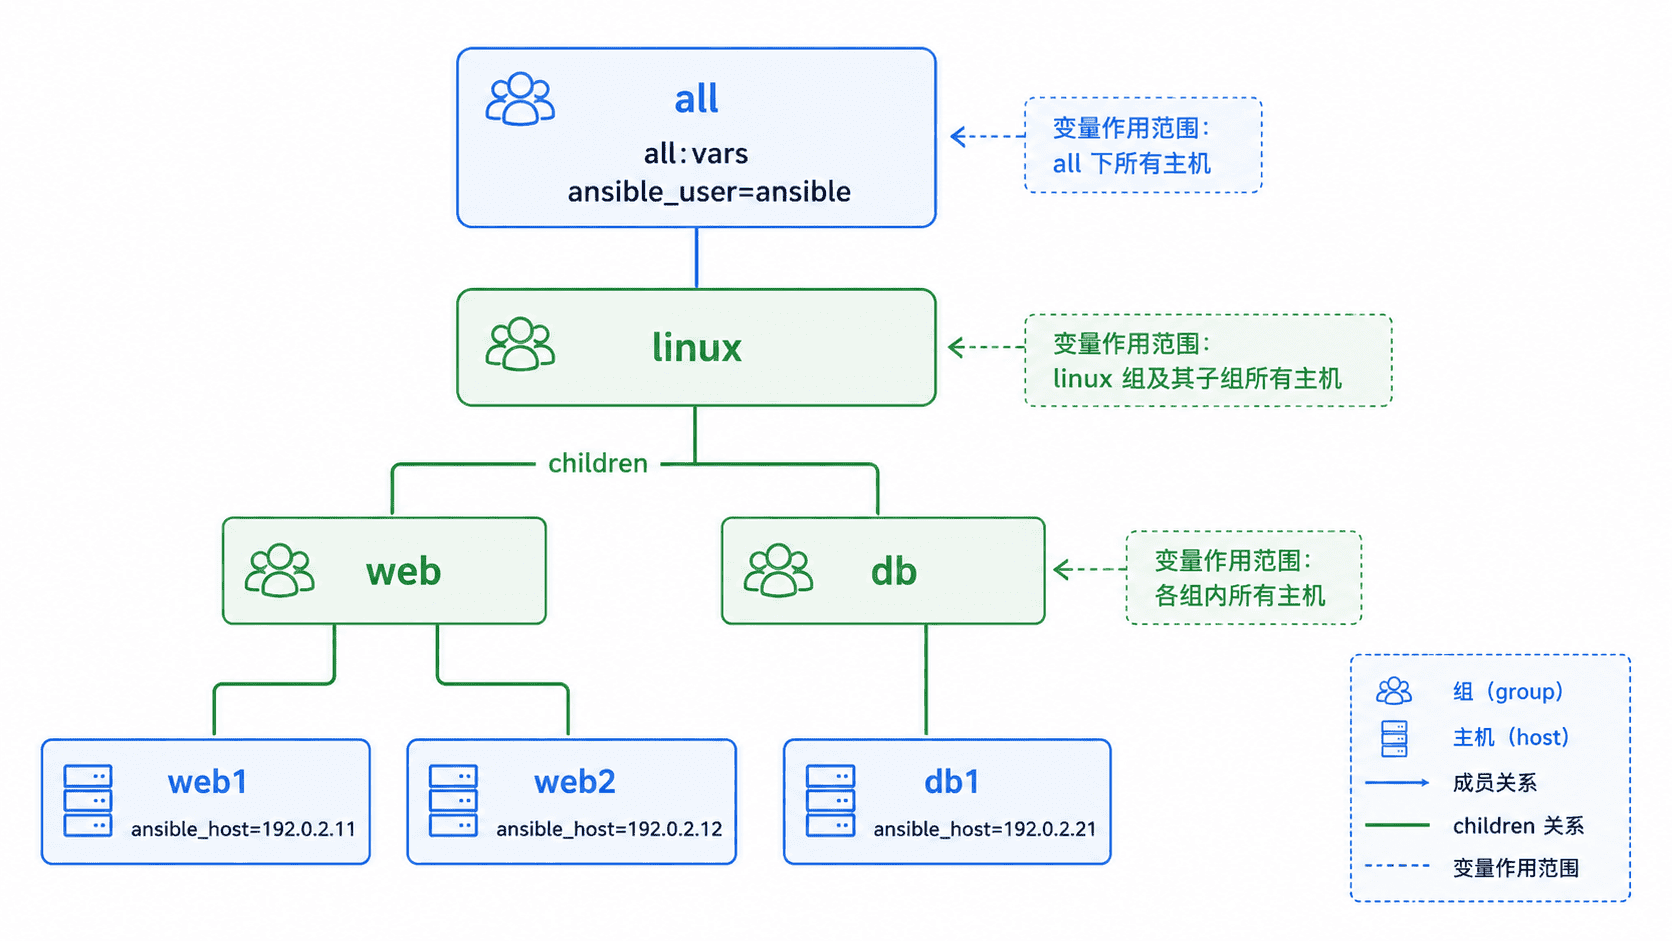
这里的 web1、web2、db1 是逻辑主机名。web 与 db 分别表示两个功能组,linux:children 则让 linux 成为它们的父组。定义在 all:vars 下的 ansible_user 对所有主机生效。
用 YAML 表达同一结构
YAML Inventory 表达能力与 INI 相同,但层级关系更加显式。组使用 hosts 保存直接成员,使用 children 保存子组,变量放在 vars 下。
all:
  vars:
    ansible_user: ansible
  children:
    linux:
      children:
        web:
          hosts:
            web1:
              ansible_host: 192.0.2.11
            web2:
              ansible_host: 192.0.2.12
        db:
          hosts:
            db1:
              ansible_host: 192.0.2.21
这两个文件表达的是同一套逻辑关系。团队如果经常维护多层组和较多变量,YAML 通常更容易观察嵌套关系;结构简单时 INI 更紧凑。不要为了统一格式同时维护两份等价 Inventory,否则很容易产生主机或变量漂移。
在执行任务前验证结构
保存 INI 文件后,可以让 Ansible 只解析 Inventory,而不连接任何受管主机。--graph 很适合检查父子组和成员归属。
ansible-inventory -i inventory.ini --graph预期输出结构如下:
@all:
  |--@ungrouped:
  |--@linux:
  |  |--@web:
  |  |  |--web1
  |  |  |--web2
  |  |--@db:
  |  |  |--db1
如果改用 inventory.yml,只需替换 -i 后的文件名。只要两份 Inventory 表达相同关系,图结构就应等价。
还可以直接检查某台主机最终得到的变量:
ansible-inventory -i inventory.ini --host web1预期结果至少包含连接地址和从 all 继承的远程用户:
{
    "ansible_host": "192.0.2.11",
    "ansible_user": "ansible"
}
这个检查比直接执行远程任务更安全,因为语法错误、组名拼错和变量位置错误可以在 SSH 连接之前暴露出来。
避免主机层级的常见误配
主机别名与连接地址要分开理解。执行 ansible web1 ... 时,web1 是 Inventory 主机名,真正连接的是 ansible_host 指定的地址;因此不要因为服务器 IP 变化就频繁修改自动化代码里的目标名称。
父子组表达的是成员集合关系,不是命令执行顺序。把 web 和 db 放进 linux 后,目标模式 linux 会同时选中三个主机,但不会先执行 Web 再执行数据库。执行先后应由 Playbook 的 play 或 task 结构控制,而不是通过 Inventory 层级暗示。
当 ansible-inventory --graph 能正确显示主机归属,--host 又能展示预期的最终变量时,这份静态 Inventory 才算完成结构验证,随后再使用对应组名执行 Ad Hoc 命令或 Playbook。