
基础设施即代码 / 系统课时
管理 Role 依赖关系
管理 Role 依赖关系
Role 之间如果存在真正的前置条件,只靠 Playbook 中“刚好写在前面”的顺序会隐藏契约。本课把依赖写进 meta/main.yml,再通过一个递归依赖实验验证执行顺序,并说明何时应使用依赖、何时应保留为外层编排。
学习目标
- 使用
dependencies显式声明 Role 的前置依赖及参数。 - 理解递归展开、执行顺序和同一 Play 内的依赖去重。
- 区分 Role 自身依赖与 Playbook 层面的部署编排。
把前置条件写进 Role 元数据
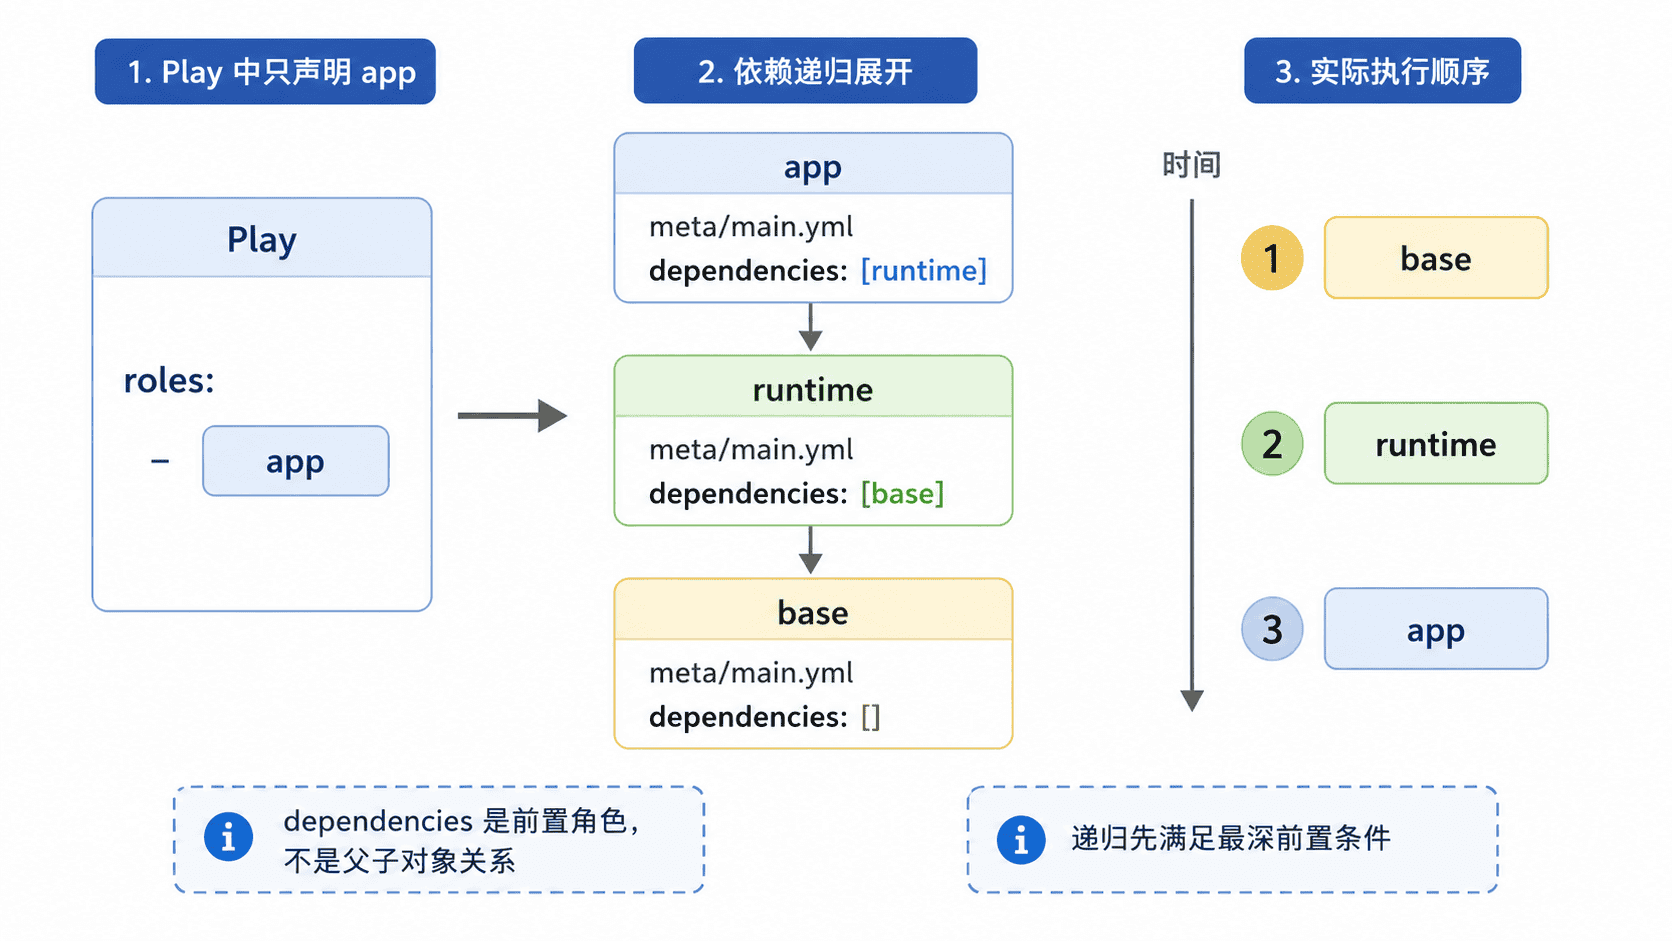
Role 依赖写在当前角色的 meta/main.yml 中。这里的“依赖”更准确地说是前置角色:Ansible 会先执行 dependencies 中列出的角色,再执行声明这些依赖的角色;这些角色都属于同一个 Play,并不会形成对象层面的父子嵌套。
例如,app 必须先准备 runtime,而 runtime 又必须先完成 base,依赖会递归展开为 base → runtime → app。这种关系应由 Role 自己声明,而不是要求每个调用者都记住顺序。
依赖条目既可以只写角色名,也可以附带调用参数。对同一个前置 Role 需要不同实例参数时,优先把参数直接放在依赖条目上,让它成为角色调用签名的一部分,而不是依赖隐含的全局变量。
用最小实验验证递归顺序
下面创建三个本地 Role。app 依赖 runtime,runtime 依赖 base;Playbook 只显式调用 app,这样可以直接观察递归依赖的执行顺序。
rm -rf /tmp/ansible-role-deps
mkdir -p /tmp/ansible-role-deps/roles/{base,runtime,app}/{tasks,meta}
cd /tmp/ansible-role-deps

cat > roles/base/tasks/main.yml <<'YAML'
- name: Run base role
  ansible.builtin.debug:
    msg: "base(profile={{ base_profile }})"
YAML

cat > roles/runtime/tasks/main.yml <<'YAML'
- name: Run runtime role
  ansible.builtin.debug:
    msg: "runtime(port={{ runtime_port }})"
YAML

cat > roles/runtime/meta/main.yml <<'YAML'
dependencies:
  - role: base
    base_profile: minimal
YAML

cat > roles/app/tasks/main.yml <<'YAML'
- name: Run app role
  ansible.builtin.debug:
    msg: "app"
YAML

cat > roles/app/meta/main.yml <<'YAML'
dependencies:
  - role: runtime
    runtime_port: 8080
YAML

cat > site.yml <<'YAML'
- name: Verify role dependency order
  hosts: localhost
  gather_facts: false
  roles:
    - role: app
YAML

ansible-playbook -i localhost, -c local site.yml
预期输出的关键顺序应为 base、runtime、app:
TASK [base : Run base role] ***************************************
ok: [localhost] => {
    "msg": "base(profile=minimal)"
}

TASK [runtime : Run runtime role] *********************************
ok: [localhost] => {
    "msg": "runtime(port=8080)"
}

TASK [app : Run app role] *****************************************
ok: [localhost] => {
    "msg": "app"
}
调用者只写了 app,却仍能得到完整前置链。这正是显式依赖的价值:Role 自己携带最低运行契约,减少“必须先手工调用另一个 Role”的隐性知识。
理解依赖去重与重复执行
在同一个 Play 内,相同 Role 依赖通常不会因为多处重复声明而无条件重复执行。若依赖条目的参数、标签或条件不同,Ansible 会把它们视为不同调用;如果某个 Role 确实需要以相同参数重复运行,可以在需要被重复执行的那个 Role 的 meta/main.yml 中允许重复。
片段示例:
allow_duplicates: true该设置改变的是角色重复执行策略,不代表任务本身应该失去幂等性。即使允许重复,Role 内的包安装、模板下发、服务配置等任务仍应尽量保持重复运行结果稳定。
区分依赖与外层编排
dependencies 适合表达“没有这个前置 Role,当前 Role 就不能正确工作”的硬约束,例如应用 Role 必须先建立专用运行用户,或者中间件 Role 必须先完成基础系统参数准备。
如果只是部署流程希望“数据库先发、应用后发”,但两个 Role 本身可以独立复用,这更像环境编排,应放在 Playbook 的 roles、import_role 或 include_role 中显式排序和加条件。把所有执行顺序都塞进 meta/main.yml 会让 Role 之间形成难以复用的耦合。
一个实用判断是:删除外层 Playbook 的其他角色后,当前 Role 是否仍应主动拉起这个前置角色。答案是“必须”时使用依赖;答案只是“本次发布希望如此”时,让 Playbook 负责顺序。