
基础设施即代码 / 系统课时
理解 Ansible 的无代理架构
理解 Ansible 的无代理架构
Ansible 的关键特点不是“没有通信组件”,而是受管主机通常不需要常驻 Ansible Agent。控制节点读取 Inventory 和任务定义,通过连接插件进入目标主机,再调用模块完成操作。理解这条执行链,才能正确判断 SSH、Python、权限和模块错误分别发生在哪一层。
学习目标
- 说清控制节点、Inventory、连接插件、模块与受管主机的职责
- 看懂一次 Ansible 任务从命令发起到结果返回的完整路径
- 使用
ansible.builtin.ping验证最小可用实验链路
一次任务经过哪些组件
典型 Linux 自动化从控制节点开始。Inventory 负责回答“管理哪些主机以及如何连接”,Ansible 运行时根据目标和变量选择连接插件,最常见的是 SSH;连接建立后,再把模块及必要参数送到受管主机执行,并把结构化结果带回控制节点。
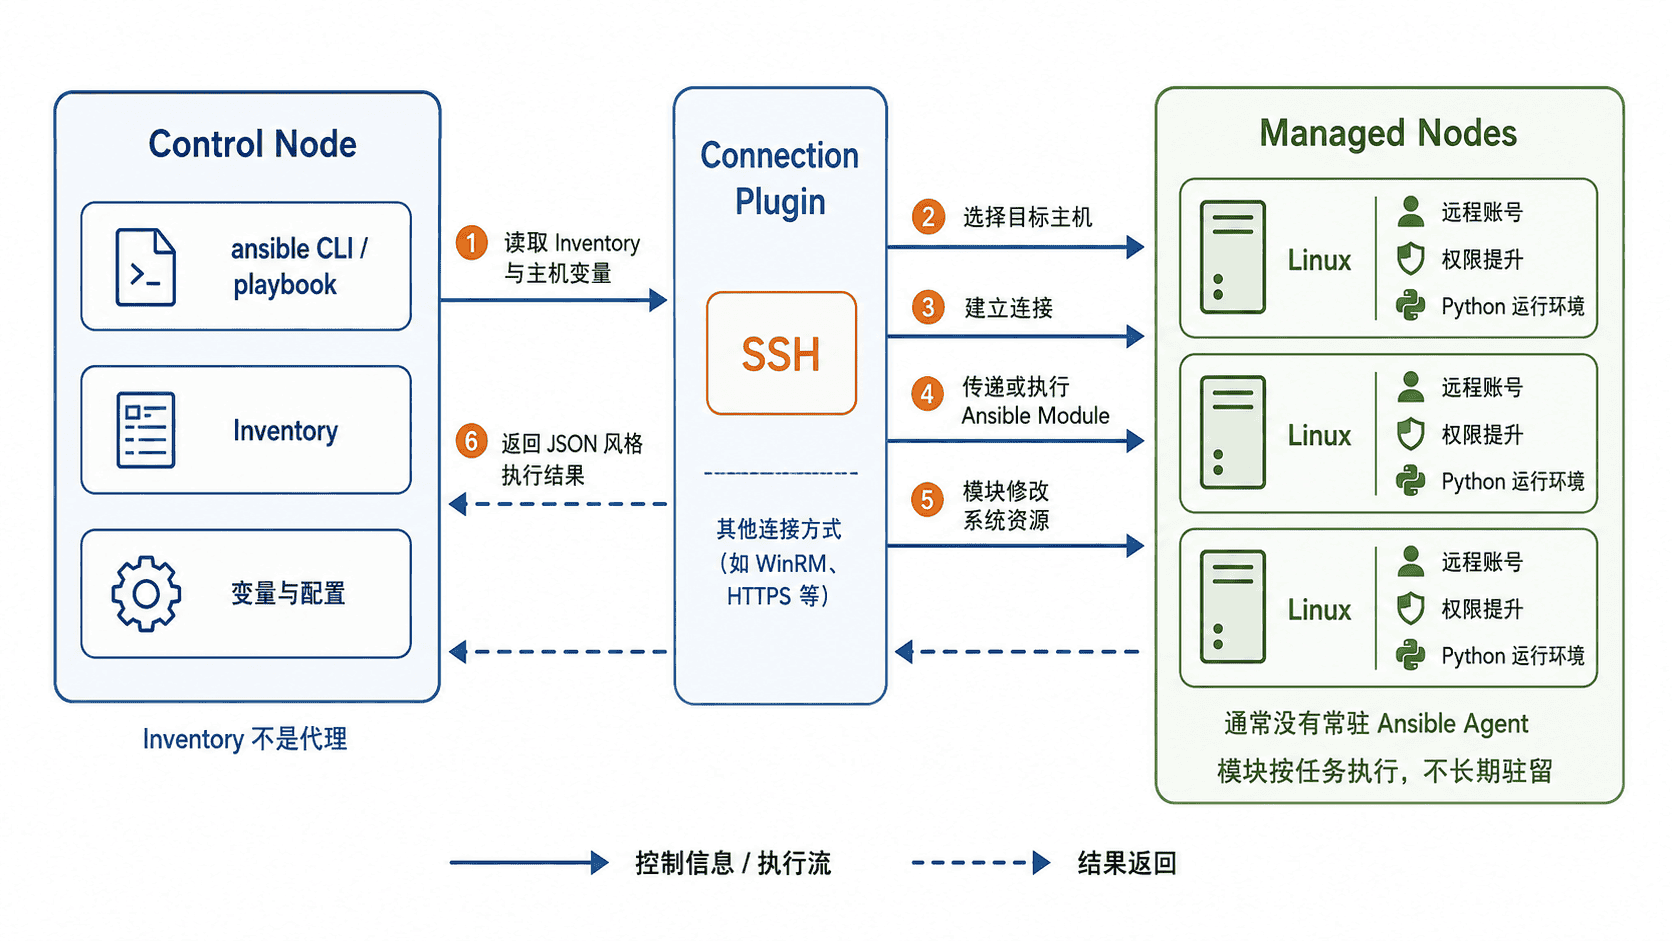
这里的“无代理”指通常无需为 Ansible 安装和维护一个长期运行的专用 Agent,并不意味着受管机没有前置条件。Linux 场景至少需要控制节点能够连接目标主机,并拥有执行任务所需的账号和权限;许多模块还依赖目标端可用的 Python。少数低层操作可使用 ansible.builtin.raw 等方式绕过模块的 Python 需求。
Inventory 决定目标和连接信息
先创建一个最小 Inventory。下面假设目标 Linux 主机已经允许控制节点通过 SSH 登录;将占位符替换为真实值。
[lab]
node1 ansible_host=<IP> ansible_user=<USER>
这个文件只描述目标和连接变量,并不会在 node1 上安装任何 Ansible 服务。执行时,控制节点才根据这些信息建立连接。
可以先让 Ansible 展开 Inventory,确认目标主机是否被正确识别:
ansible-inventory -i inventory.ini --graph预期输出
@all:
  |--@ungrouped:
  |--@lab:
  |  |--node1
如果这里没有 node1,应先修正 Inventory,而不是去排查远程模块或 sudo。
模块是一次任务的实际执行单元
建立连接后,Ansible 会调用模块完成具体工作。例如 ansible.builtin.ping 并不是 ICMP Ping,而是用于验证 Ansible 能否连接目标并执行模块,因此比系统的 ping 命令更适合作为实验环境验收项。
ansible -i inventory.ini lab -m ansible.builtin.ping预期输出
node1 | SUCCESS => {
    "changed": false,
    "ping": "pong"
}
实际输出还可能包含解释器发现等附加信息。出现 SUCCESS 和 "ping": "pong",说明 Inventory 目标解析、连接建立以及模块执行这条最小链路已经打通。
按执行层次定位失败
无代理架构的排障重点是先判断错误位于哪一层。主机根本没有匹配到,优先检查 Inventory 和主机模式;SSH 认证、超时或主机密钥错误属于连接层;sudo 被拒绝属于权限提升层;模块启动后才出现 Python、参数或系统资源错误,则应进入模块执行层排查。
因此,理解 Ansible 的核心心智模型可以归结为一条链:控制节点读取 Inventory,借助连接插件进入受管主机,按任务执行模块,再收集结果。无代理降低了受管机的软件维护负担,但连接、权限和运行环境仍然是自动化链路的一部分。