
游戏引擎 / 系统课时
处理网络角色权限
处理网络角色权限
联网游戏中最危险的错误之一,是把“这是我的本地角色”和“我有权修改权威状态”混成一件事。本篇用 HasAuthority() 与 IsLocallyControlled() 拆开这两个判断,让输入、服务器决策和客户端表现各自只做该做的事情。
学习目标
- 理解 Authority 与 Local Control 分别回答什么问题
- 把血量、得分等权威状态的修改收口到服务器
- 在监听服务器与普通客户端下验证代码没有越权执行
权限和本地控制是两条轴
HasAuthority() 回答的是“当前这份 Actor 实例是否具有网络权威”。在典型的服务器权威模型中,服务器上的复制 Actor 通常返回 true,客户端副本通常返回 false。
IsLocallyControlled() 回答的是“这个 Pawn 或 Character 是否由当前机器上的本地玩家控制”。远程客户端自己的 Character 通常是本地控制但没有 Authority;监听服务器上的房主角色则可能同时满足两者。
| 运行位置 | HasAuthority() |
IsLocallyControlled() |
常见职责 |
|---|---|---|---|
| Dedicated Server 上的玩家 Character | true | false | 校验请求、修改权威状态 |
| 普通客户端自己的 Character | false | true | 读取输入、预测或发起 Server RPC |
| 普通客户端看到的其他玩家 | false | false | 展示复制结果 |
| Listen Server 房主 Character | true | true | 同时承担服务器与本地玩家职责 |
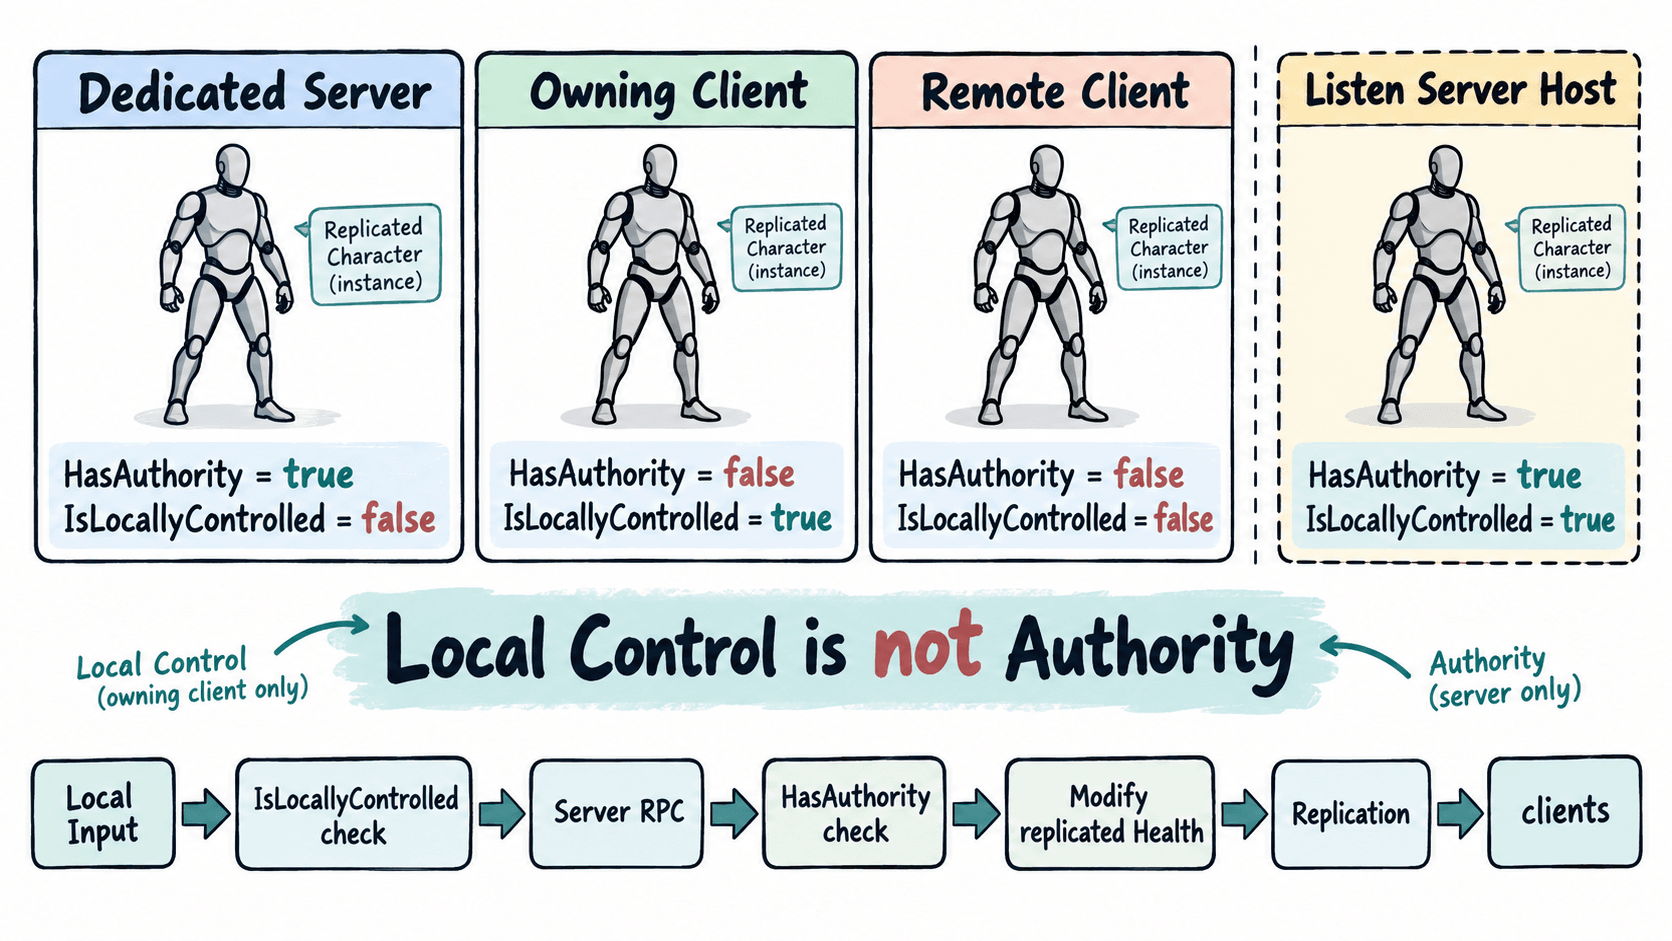
把状态修改收口到服务器
玩家按下治疗键时,本地控制判断只负责避免“别人的代理角色也响应这台机器的输入”;真正修改 Health 的代码放在 Server RPC 中,并在服务器再次做权限和业务条件校验。
下面是片段示例,依赖 UE5 C++ ACharacter 子类。Health 由服务器修改并复制,客户端不能通过本地赋值制造永久结果。
// NetRoleCharacter.h
#pragma once

#include "CoreMinimal.h"
#include "GameFramework/Character.h"
#include "NetRoleCharacter.generated.h"

UCLASS()
class ANetRoleCharacter : public ACharacter
{
    GENERATED_BODY()

public:
    ANetRoleCharacter();
    void RequestHealFromInput();

    virtual void GetLifetimeReplicatedProps(
        TArray<FLifetimeProperty>& OutLifetimeProps
    ) const override;

private:
    UPROPERTY(ReplicatedUsing=OnRep_Health)
    float Health = 60.0f;

    UPROPERTY(EditDefaultsOnly)
    float MaxHealth = 100.0f;

    UFUNCTION(Server, Reliable)
    void ServerRequestHeal();

    UFUNCTION()
    void OnRep_Health();
};

// NetRoleCharacter.cpp
#include "NetRoleCharacter.h"
#include "Net/UnrealNetwork.h"

ANetRoleCharacter::ANetRoleCharacter()
{
    bReplicates = true;
}

void ANetRoleCharacter::RequestHealFromInput()
{
    if (!IsLocallyControlled())
    {
        return;
    }

    ServerRequestHeal();
}

void ANetRoleCharacter::ServerRequestHeal_Implementation()
{
    if (!HasAuthority())
    {
        return;
    }

    Health = FMath::Clamp(Health + 20.0f, 0.0f, MaxHealth);
    UE_LOG(LogTemp, Log, TEXT("Server health = %.0f"), Health);
}

void ANetRoleCharacter::OnRep_Health()
{
    UE_LOG(LogTemp, Log, TEXT("Client replicated health = %.0f"), Health);
}

void ANetRoleCharacter::GetLifetimeReplicatedProps(
    TArray<FLifetimeProperty>& OutLifetimeProps
) const
{
    Super::GetLifetimeReplicatedProps(OutLifetimeProps);
    DOREPLIFETIME(ANetRoleCharacter, Health);
}
预期结果:拥有该角色的客户端按下治疗输入后,只发起一次 Server RPC;服务器把 Health 从 60 调整到 80,并将结果复制到客户端。其他客户端上的代理角色不会因为本机输入调用该请求。
Server: Server health = 80
Owning client: Client replicated health = 80
Other relevant clients: Client replicated health = 80识别常见越权写法
最常见的问题是在客户端输入回调里直接执行 Health += 20、Score += 1 或生成权威道具。客户端即使暂时看到变化,下一次服务器复制也可能把它覆盖;更糟的是,如果服务器错误地信任客户端传来的最终数值,就给作弊留下入口。
Server RPC 也不是天然安全。服务器仍应验证“能不能做”,而不是只验证“是谁调用”。例如治疗请求至少要检查冷却、剩余次数、角色是否存活等条件;购买请求要由服务器计算价格并核对余额,不能直接接受客户端提交的最终金币数。
IsLocallyControlled() 也不适合作为服务器权限判断。监听服务器房主同时满足本地控制和 Authority,而远程客户端自己的角色只有本地控制。两者表达的是不同维度,不能互相替代。
在PIE中验证角色权限
把 PIE 的玩家数设置为 2 或更多,并分别用 Listen Server 与 Client 观察日志。对每个角色打印 HasAuthority() 和 IsLocallyControlled(),确认拥有者客户端是 false/true,远程代理通常是 false/false,服务器实例具有 Authority。
再执行一次治疗请求:只有拥有者客户端应产生输入请求,只有服务器应改变 Health,所有网络相关客户端最终看到相同复制值。只要发现普通客户端可以直接留下永久状态变化,就应继续把那段修改逻辑向服务器权威路径收口。