
单片机与物联网 / 系统课时
注入坏帧验证恢复能力
注入坏帧验证恢复能力
本课通过主动注入错误 CRC、缺失字节、随机前缀和非法长度,验证串口解析器是否能丢弃异常数据,并在后续合法帧到达后恢复正常解析。
学习目标
- 能区分不同类型坏帧对解析器状态机的影响
- 能设计坏帧注入用例并观察丢弃、重同步和恢复结果
- 能用连续合法帧验证解析器没有被异常输入卡死
验证思路
坏帧测试的重点不是“程序有没有报错”,而是确认异常输入不会破坏下一帧的解析边界。一次测试至少要包含坏帧、恢复间隔和随后可识别的合法帧,并记录解析器最终接受了哪些数据。
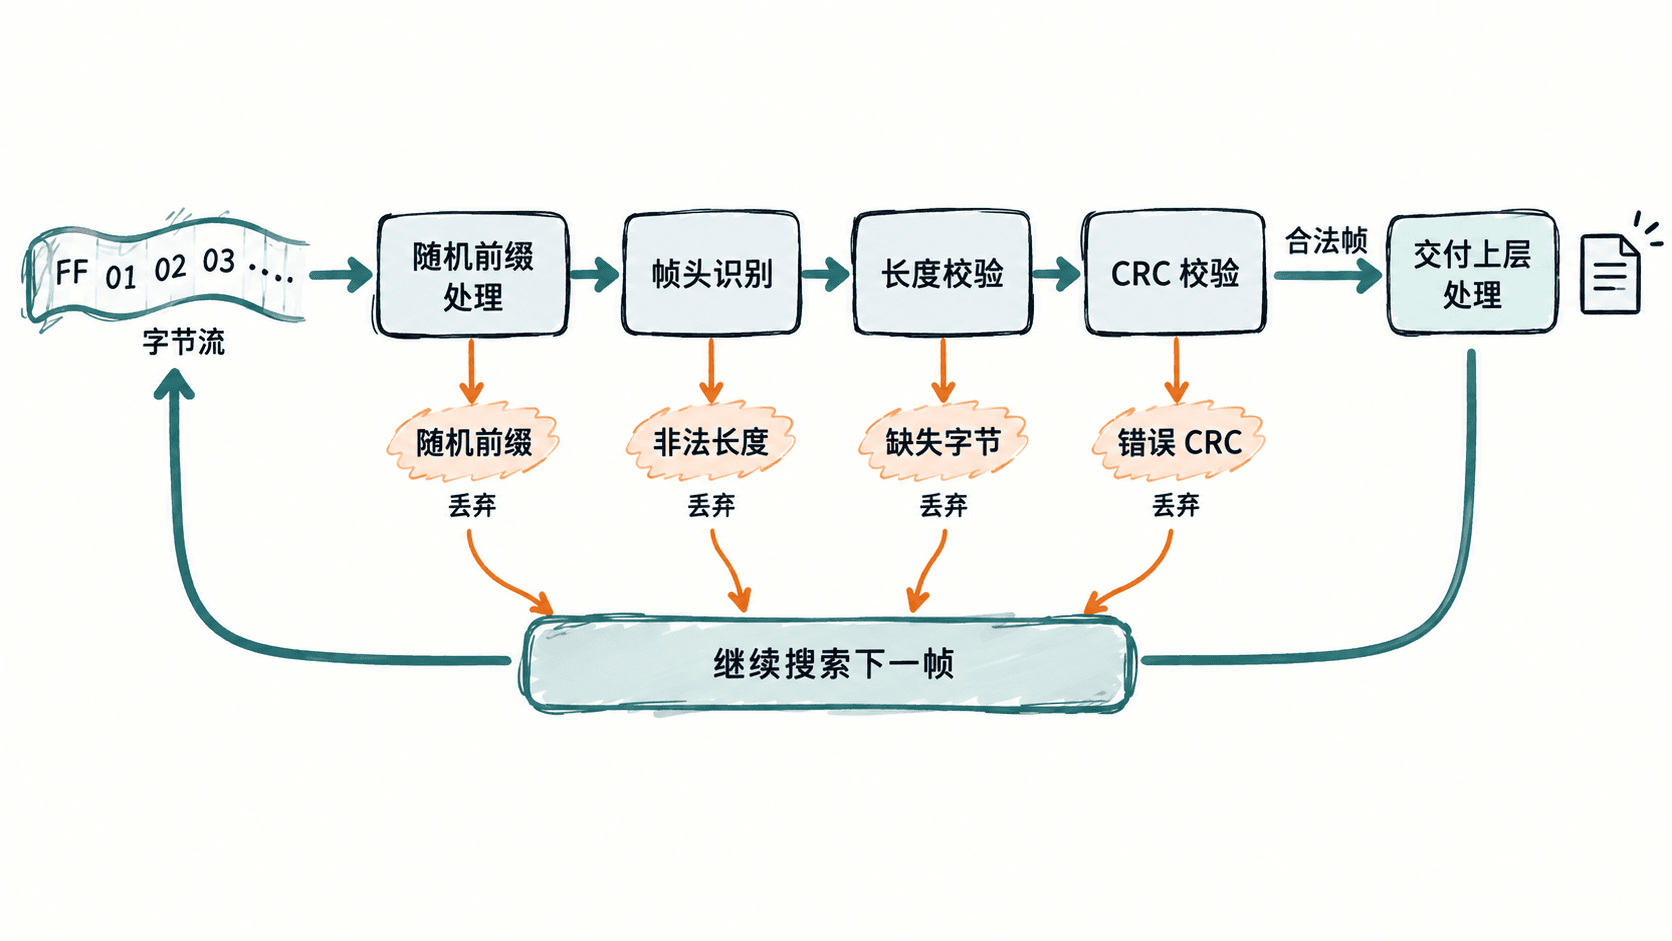
先准备一条确定可通过校验的基准帧,再分别改变一个条件。这样出现失败时,可以判断问题来自注入数据,而不是原始测试向量本身。常见测试顺序是随机前缀、非法长度、截断帧、错误 CRC,最后连续发送合法帧确认恢复。
错误 CRC
错误 CRC 最适合验证“校验失败后是否丢帧并继续找下一帧”。假设协议帧已经定义好帧头、长度、载荷和 CRC,测试时只修改 CRC 字节,不改变其他字段。
下面是一个独立的字节流构造示例。示例使用 Python 内置库计算 CRC-16/CCITT-FALSE,并构造一条坏帧后接一条合法帧;真实项目应替换为设备协议实际的 CRC 算法和帧格式。
import binascii


def crc16_ccitt_false(data: bytes) -> int:
    """CRC-16/CCITT-FALSE: poly=0x1021, init=0xFFFF。"""
    crc = 0xFFFF
    for byte in data:
        crc ^= byte << 8
        for _ in range(8):
            crc = ((crc << 1) ^ 0x1021) & 0xFFFF if crc & 0x8000 else (crc << 1) & 0xFFFF
    return crc


def make_frame(payload: bytes) -> bytearray:
    frame = bytearray([0xAA, 0x55, len(payload)]) + bytearray(payload)
    crc = crc16_ccitt_false(frame)
    frame += crc.to_bytes(2, "big")
    return frame


valid = make_frame(b"OK")
bad_crc = make_frame(b"BAD")
bad_crc[-1] ^= 0x01
stream = bad_crc + valid

print(stream.hex(" "))
预期输出
AA 55 03 42 41 44 <CRC坏帧低字节或高字节已改变> AA 55 02 4F 4B <正确CRC字节>实际 CRC 字节取决于代码计算结果;关键验证点是第一帧因 CRC 不匹配被丢弃,紧随其后的 OK 帧仍能被正常识别。测试日志至少应记录“校验失败”和“后续合法帧已交付”两个结果。
缺失字节与随机前缀
缺失字节用于模拟串口接收被截断、缓冲区分段或设备异常复位后的半帧数据。测试时不要只发送半帧就结束,还应继续补入下一条完整帧,验证解析器是否能从残留字节中恢复边界。
随机前缀则用于确认解析器不会假设缓冲区开头一定是帧头。可以在合法帧前加入任意字节串,例如 13 7E 00,然后观察解析器是否跳过这些字节并重新发现真正的帧头。
非法长度与卡死检查
非法长度重点检查边界判断。把长度字段改成明显超过协议允许范围的值,例如大于接收缓冲区或单帧最大长度,然后继续发送合法帧。正确实现应立即拒绝该长度,不应无限等待“剩余字节”。
执行测试时,可以用统一脚本串接四类坏帧,并在每种坏帧之后追加固定的合法帧。示例结构如下:
坏帧 A:随机前缀 + 合法帧
坏帧 B:非法长度 + 合法帧
坏帧 C:截断帧 + 合法帧
坏帧 D:错误 CRC + 合法帧
预期结果
A:随机前缀被跳过,合法帧被接受
B:非法长度被拒绝,解析继续寻找下一帧
C:不完整帧未被误交付,后续完整帧可恢复解析
D:错误 CRC 帧被丢弃,后续完整帧可恢复解析
真正需要关注的是“恢复能力”,而不是异常输入本身是否被记录。只要某一种坏帧之后连续合法帧都无法再次解析,就说明状态机、接收缓冲或重同步逻辑仍存在问题。
验收标准
建议把一次测试判定为通过的条件固定下来:异常帧不进入业务处理层;解析器不会持续占用缓冲区等待一个永远不会到来的字节;后续合法帧能够重新建立边界;日志能够区分长度错误、CRC 错误和无效前缀;连续发送多条合法帧时,计数与发送数一致。
对于实时链路,还应观察恢复后的延迟和丢帧数量。坏帧测试结束后,不要直接重启设备来“证明恢复”,而应在同一次连接、同一解析器实例中继续发送合法帧,这样才能证明恢复逻辑真的生效。