
数据库原理与选型 / 系统课时
安全复制数据库文件
安全复制数据库文件
复制 SQLite 数据库看似只是复制一个文件,但运行中的事务可能把最新状态分散在主文件、回滚日志或 WAL 中。本课给出离线复制与在线备份的安全路径,并说明为什么直接 cp 一个正在写入的数据库可能得到不一致快照。
学习目标
- 判断什么时候可以安全地直接复制 SQLite 主数据库文件
- 解释 WAL 模式下主文件与
-wal文件必须作为一致状态理解 - 使用离线复制或 SQLite 备份机制验证副本可正常打开
直接复制为什么会出问题
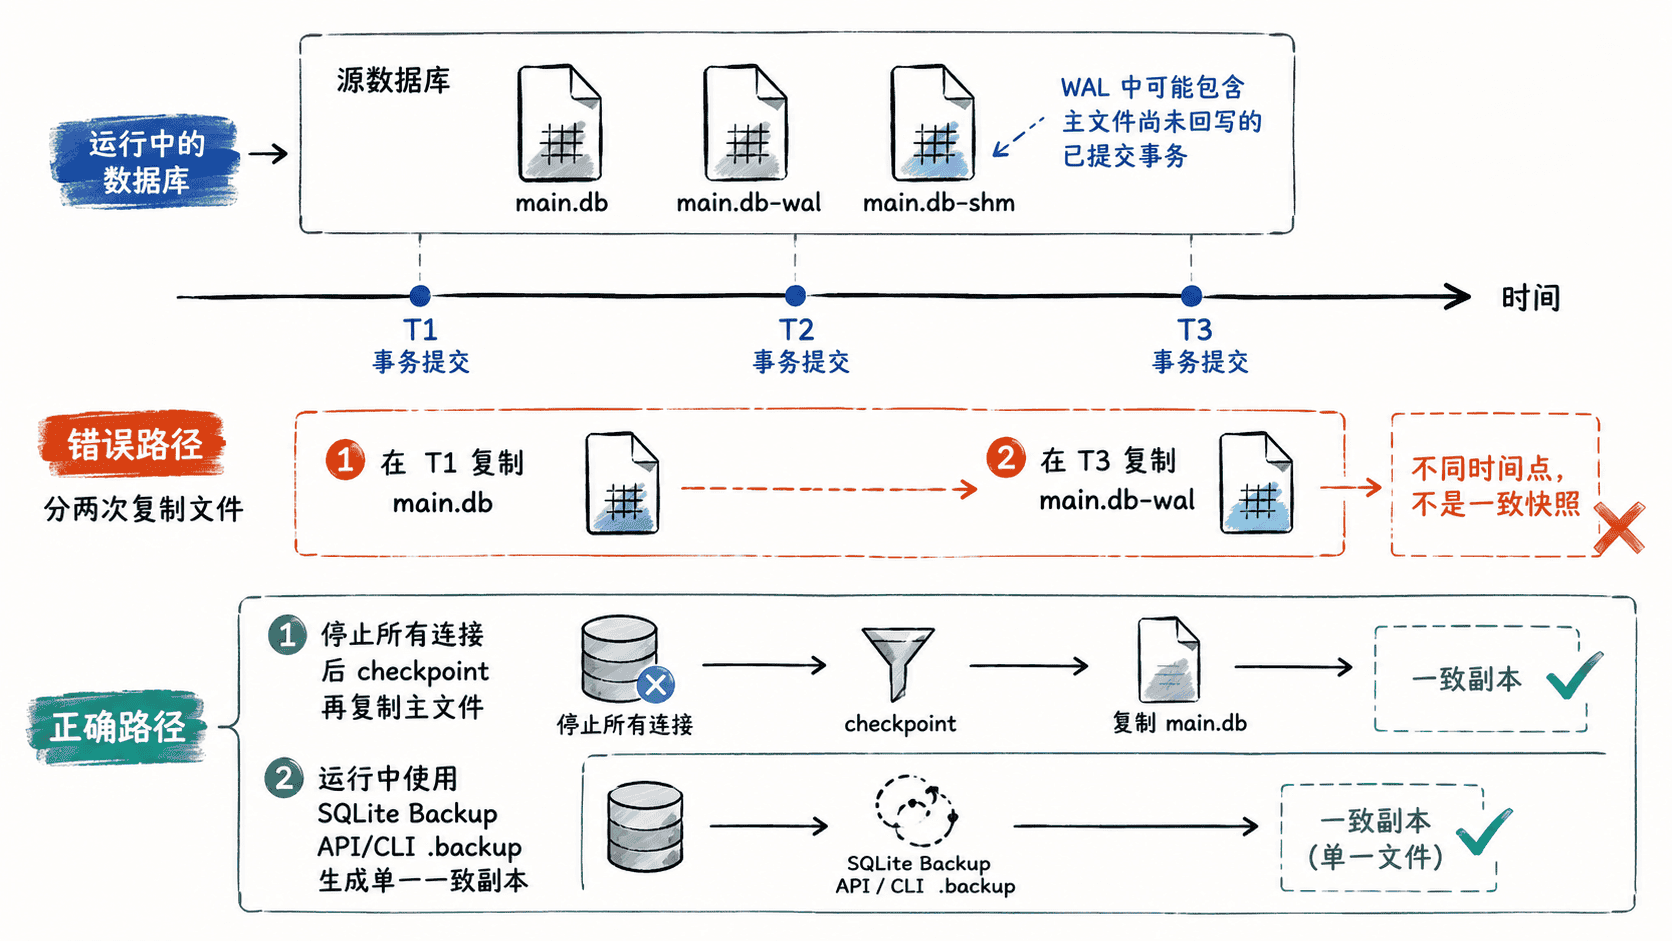
SQLite 保证的是事务语义,不会自动保证操作系统逐个文件复制时取得同一时刻的快照。DELETE 模式下,写事务可能正在修改主文件并依赖回滚日志;WAL 模式下,最近已提交事务可能仍只存在于 <数据库文件>-wal 中。
如果先复制主文件、过一会儿再复制旁路文件,源数据库可能已继续提交新事务。这样得到的几个文件来自不同时间点,即使每个单独文件都复制成功,也不能据此推断整个副本具有一致性。
离线复制是最直接的安全路径
只要能暂停应用,最稳妥的方法是先让所有访问该数据库的进程关闭连接,再由 SQLite 完成 WAL 检查点,然后复制主数据库文件。此时不会有并发写入改变源文件,复制过程有明确的一致性边界。
DB="<PATH>/app.db"
COPY="<PATH>/backup/app.db"

mkdir -p "<PATH>/backup"
sqlite3 "$DB" "PRAGMA wal_checkpoint(TRUNCATE);"
cp "$DB" "$COPY"
sqlite3 "$COPY" "PRAGMA integrity_check;"
预期输出
0|<VALUE>|<VALUE>
ok执行这组命令的前提是业务进程已经停止并关闭数据库连接。第一行检查点结果中的动态数字取决于 WAL 当前帧数;副本返回 ok 说明 SQLite 的结构完整性检查通过。结构完整不等于业务数据正确,因此关键系统还应校验表数量、关键行数或业务校验值。
WAL 文件不能被当成临时垃圾
WAL 模式下,app.db-wal 可能包含已经提交但尚未检查点回主文件的事务,所以数据库文件与 WAL 文件共同决定最新持久状态。看到 -wal 后直接只复制 app.db,可能得到较旧数据;更危险的是在文件不断变化时分别复制它们。
-shm 主要保存 WAL 索引等共享内存信息,通常可以由 SQLite 重建;但这不意味着可以随意拆分正在使用的数据库文件集合。对于“运行中备份”,正确做法不是猜哪些旁路文件该带走,而是让 SQLite 自己创建一致快照。
运行中应使用 SQLite 备份机制
无法停机时,可以使用 SQLite CLI 的 .backup,它基于 SQLite Backup API 读取一致的数据库快照,并处理备份期间可能发生的并发修改。这样不需要手工拼接主文件、WAL 和共享内存文件。
sqlite3 "<PATH>/app.db" ".backup '<PATH>/backup/app-online.db'"
sqlite3 "<PATH>/backup/app-online.db" "PRAGMA integrity_check;"
预期输出
ok.backup 成功时通常不打印额外文本,因此这里可见的 ok 来自第二条完整性检查。备份期间如果源数据库非常繁忙,操作可能需要重试或等待锁,但仍比操作系统层面的在线裸复制更容易保持事务一致性。
复制完成后还要验证可恢复
安全复制的目标不是“目录里出现了一个文件”,而是副本可以独立打开并恢复到可接受的业务状态。至少应在与源库分离的位置打开副本,运行 PRAGMA integrity_check,再执行一条能代表核心数据的只读查询。
离线场景优先使用“停访问、检查点、复制、验证”;在线场景优先使用 Backup API、CLI .backup 或等价的 SQLite 原生备份能力。只要源数据库仍可能变化,就不要把普通文件复制命令当成数据库快照工具。