
PostgreSQL / 系统课时
建立 JSONB 治理检查单
建立 JSONB 治理检查单
课程后段的重点不是再重复核对某个索引是否“有效”,而是把字段变化、契约漂移和成本越界转成可追踪的治理动作。本课建立一份带证据、负责人、复查日期和退出条件的 JSONB 治理检查单,让每次检查都能形成明确决策。
学习目标
- 把 JSONB 检查结果记录为有证据、有负责人、有复查日期的治理决策
- 用字段覆盖率与类型漂移识别数据模型正在发生的结构变化
- 为新增字段、查询和索引设置变更预算、观察期限与退出条件
把检查项变成决策台账
持续治理要回答的不是“还能检查什么”,而是“这次变化需要做什么”。一条治理记录至少应包含对象、证据窗口、判断、动作、负责人、复查日期和退出条件。即使结论是“暂不修改”,也必须写清保留现状的依据,以及什么变化会触发重新评审。
| 治理信号 | 本轮新证据 | 决策动作 |
|---|---|---|
| 字段边界漂移 | key 覆盖率持续升高,语义趋于稳定 | 评估结构化为普通列 |
| 数据契约漂移 | 同一 key 出现多种 JSON 类型 | 统一写入契约并清理异常值 |
| 查询契约漂移 | 谓词、类型转换或访问路径发生变化 | 重新设计访问路径或索引 |
| 成本越界 | 变更后的写入、WAL 或空间超过预算 | 缩小范围、替换或回滚 |
| 对象失去职责 | 字段或索引没有明确使用方 | 进入下线评审 |
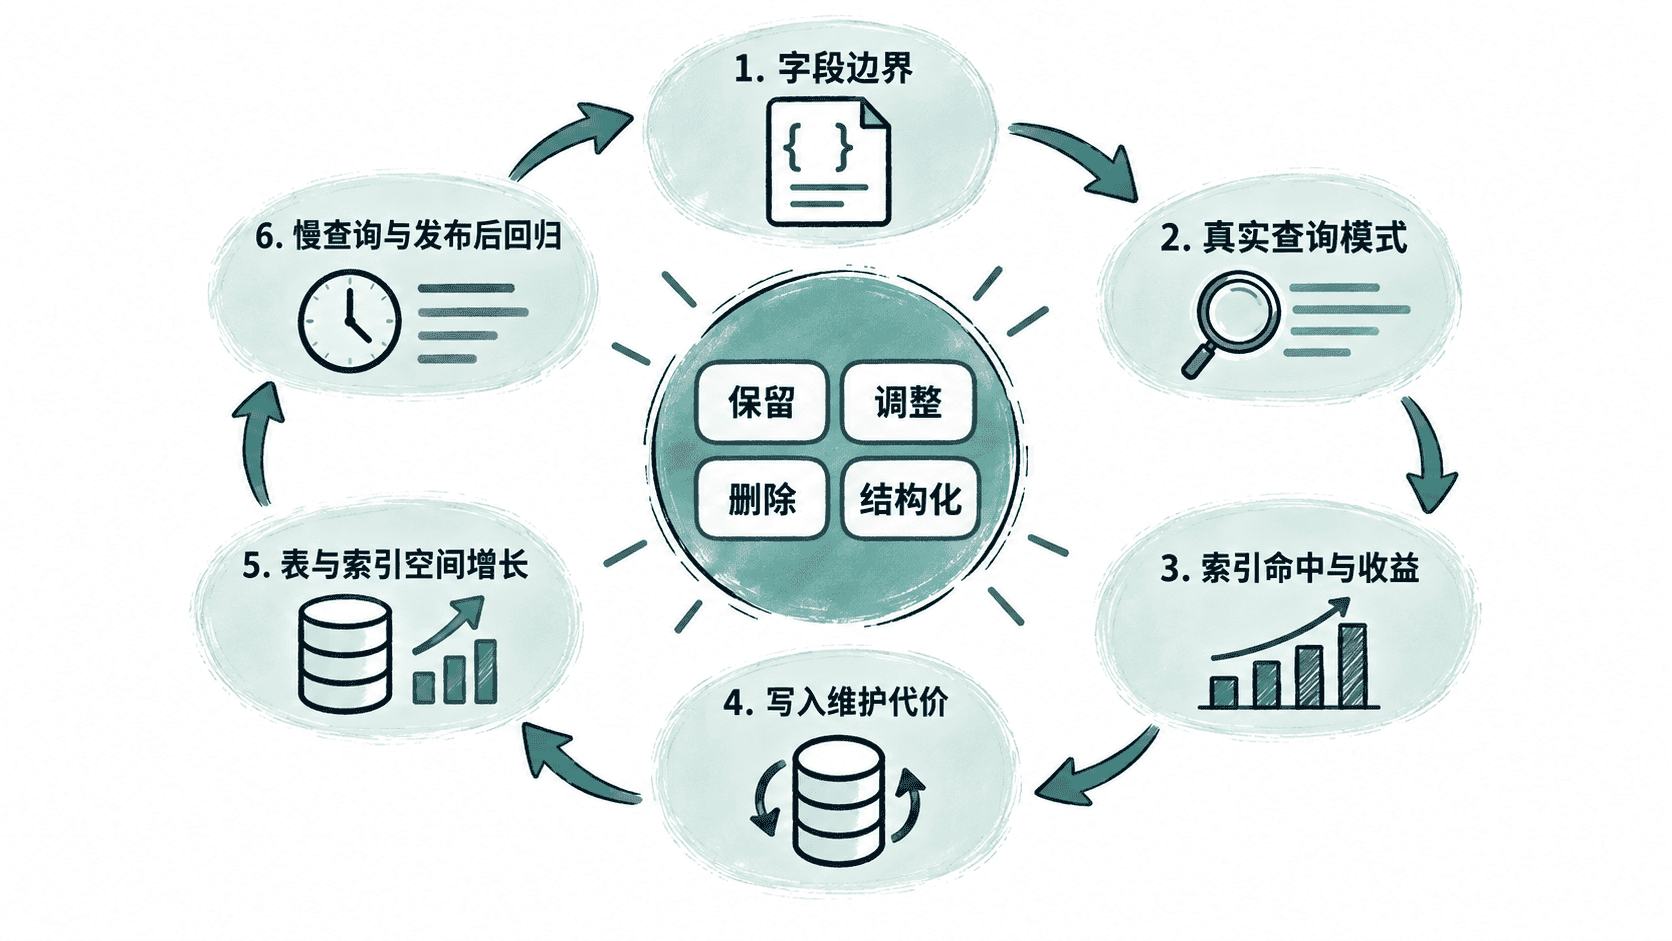
图片中的闭环可以直接对应治理台账:先观察变化,再形成决策,执行后进入复查;没有负责人、复查日期或退出条件的“观察”,不能算关闭了治理事项。
用字段画像发现模型漂移
单看文档大小很难判断哪些动态属性正在变成稳定业务字段。更有价值的证据是每个顶层 key 的覆盖率,以及同一 key 实际出现过哪些 JSON 类型。下面的主查询为 product_catalog.attributes 生成一次字段画像。
WITH total AS (
    SELECT count(*) AS row_count
    FROM product_catalog
),
key_profile AS (
    SELECT
        k.key_name,
        count(*) AS rows_with_key,
        array_agg(DISTINCT jsonb_typeof(p.attributes -> k.key_name)
                  ORDER BY jsonb_typeof(p.attributes -> k.key_name)) AS json_types
    FROM product_catalog AS p
    CROSS JOIN LATERAL jsonb_object_keys(p.attributes) AS k(key_name)
    GROUP BY k.key_name
)
SELECT
    key_name,
    rows_with_key,
    round(100.0 * rows_with_key / NULLIF(total.row_count, 0), 1) AS coverage_pct,
    cardinality(json_types) AS type_kinds,
    json_types
FROM key_profile
CROSS JOIN total
ORDER BY coverage_pct DESC, key_name;
预期结果
 key_name | rows_with_key | coverage_pct | type_kinds | json_types
----------+---------------+--------------+------------+----------------
 <VALUE>  | <VALUE>       | <VALUE>      | <VALUE>    | {<TYPE>,...}
<VALUE> | <VALUE> | <VALUE> | <VALUE> | {<TYPE>,...}实际值取决于数据内容。coverage_pct 用于观察字段渗透程度,type_kinds 和 json_types 用于定位类型漂移。高覆盖率本身不等于“必须改列”;只有当字段语义稳定,并承担约束、关联、排序或长期过滤职责时,才进入结构化评审。
为变化声明预算和退出条件
治理检查单应记录“变化允许到什么程度”,而不是只记录“做了什么”。新增 JSONB key 要声明预期覆盖范围和类型契约;新增查询要声明稳定的访问表达式;新增索引则要声明目标收益、允许增加的写入与空间成本,以及何时回滚或缩小范围。
例如,一个索引可以被标记为“观察 14 天”:如果目标查询没有达到约定收益,或空间增量超过预算,就进入替换或下线;如果字段覆盖率持续上升且类型保持单一,则转入结构化评审。这样“观察”有明确截止点,不会永久悬置。
把治理动作放进发布门禁
发布门禁只检查本次变化造成的差异,不重新审计全部 JSONB 对象。可以按以下顺序执行:
- 标记新增、删除或语义变化的 JSONB key。
- 比较关键 key 的覆盖率与类型集合是否发生显著变化。
- 为新增或修改的查询确认稳定的谓词、类型和访问表达式。
- 为新增索引登记收益目标、成本预算、负责人和观察期限。
- 发布后只复查发生变化的证据,并与变更前基线比较。
- 每个异常最终落到保留、观察、替换、结构化或下线之一,并写明复查日期与退出条件。
JSONB 持续治理的关键,是让模型变化有画像、让每个决策有负责人、让观察状态有期限、让保留或下线都有退出条件。这样检查结果才会从一次性性能结论转成可执行、可复查的工程治理记录。