
容器与云原生 / 系统课时
准备入口实验环境
准备入口实验环境
本课把入口实验环境统一定义为一条完整基线:应用侧有客户端、后端 Deployment 与 Service,入口侧有固定版本的 Traefik Controller 和 IngressClass。完成创建后分别验证控制器与 Service 链路,后续路由故障才能有清晰边界。
学习目标
- 创建独立命名空间、客户端、后端 Deployment 与 Service
- 使用固定版本 Helm Chart 可重复安装 Traefik,并明确绑定 IngressClass
- 分别验证入口控制器与 Service 基础链路,确认环境达到后续实验门槛
确认实验基线的组成
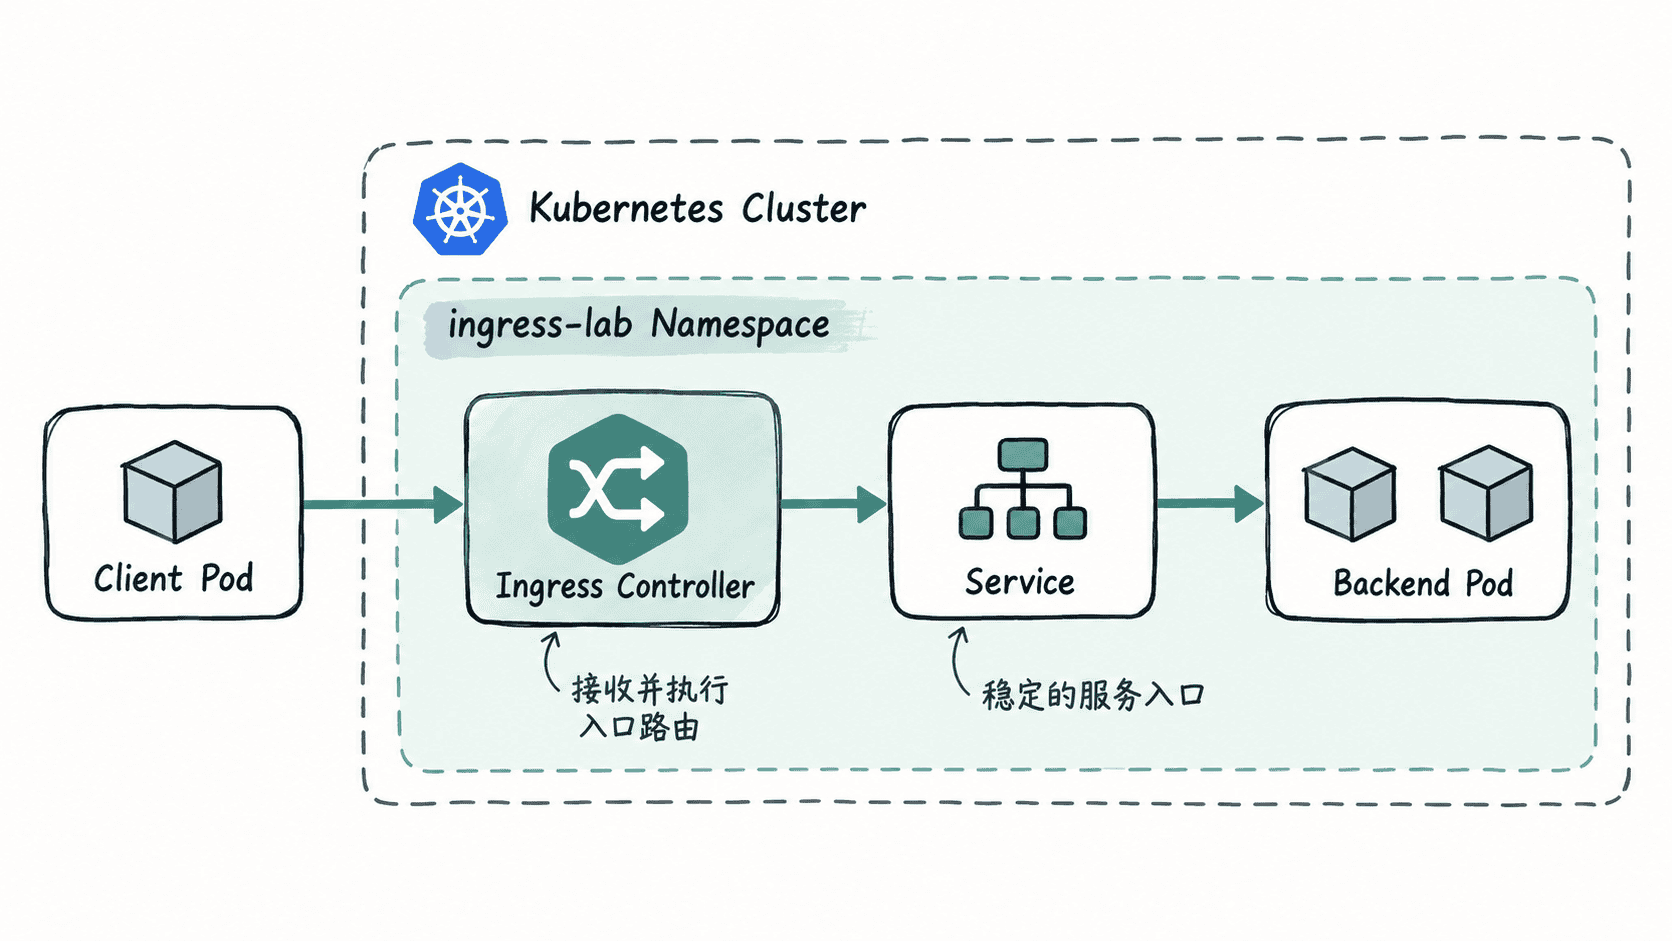
本课的“入口实验环境”不是某一份 YAML,也不是集群里碰巧存在的 Controller,而是应用侧与入口侧资源共同组成的可重复基线。应用侧资源放在 ingress-lab 命名空间,入口侧 Traefik 安装在独立的 traefik 命名空间;两部分都通过验证后,本课才算完成。
创建应用侧资源
下面的 lab.yaml 只创建应用侧基线。两个后端 Pod 提供可重复的 HTTP 响应,ClusterIP Service 是后续 Ingress 的转发目标,客户端 Pod 则用于先证明 Service 本身可访问。
apiVersion: v1
kind: Namespace
metadata:
  name: ingress-lab
---
apiVersion: apps/v1
kind: Deployment
metadata:
  name: backend
  namespace: ingress-lab
spec:
  replicas: 2
  selector:
    matchLabels:
      app: backend
  template:
    metadata:
      labels:
        app: backend
    spec:
      containers:
        # 后端只承担稳定的 HTTP 响应验证。
        - name: app
          image: nginx:1.27
          ports:
            - containerPort: 80
---
apiVersion: v1
kind: Service
metadata:
  name: backend
  namespace: ingress-lab
spec:
  # 后续 Ingress 会把流量转发到这个 Service。
  selector:
    app: backend
  ports:
    - port: 80
      targetPort: 80
---
apiVersion: v1
kind: Pod
metadata:
  name: client
  namespace: ingress-lab
spec:
  containers:
    # 客户端用于排除 Service 与后端 Pod 的基础连通问题。
    - name: client
      image: curlimages/curl:8.10.1
      command: ["sleep", "3600"]
应用资源生效后,等待后端 Deployment 与客户端 Pod 就绪,再检查 Service:
kubectl apply -f lab.yaml >/dev/null
# 两个等待条件都成功,才继续安装入口控制器。
kubectl wait --for=condition=Available deployment/backend -n ingress-lab --timeout=120s
kubectl wait --for=condition=Ready pod/client -n ingress-lab --timeout=120s
kubectl get pods,svc -n ingress-lab
预期结果:
deployment.apps/backend condition met
pod/client condition met
NAME                           READY   STATUS    RESTARTS   AGE
pod/backend-<ID>               1/1     Running   0          <TIME>
pod/backend-<ID>               1/1     Running   0          <TIME>
pod/client                     1/1     Running   0          <TIME>

NAME              TYPE        CLUSTER-IP   EXTERNAL-IP   PORT(S)   AGE
service/backend ClusterIP <IP> <none> 80/TCP <TIME><ID>、<TIME> 和 <IP> 是运行时动态值。这里的门槛是两个后端副本和客户端均已 Ready,且 backend Service 已获得 ClusterIP;这一步成功仍只代表应用侧基线成立。
安装并验证入口控制器
入口侧固定使用 Traefik Helm Chart 41.4.0。这样每次重建实验环境都有明确版本来源,而不是依赖集群预装状态。Chart 显式创建名为 traefik 的 IngressClass,不设为默认类,并启用 Kubernetes Ingress Provider;后续 Ingress 会明确指定该类。
helm repo add traefik https://traefik.github.io/charts --force-update >/dev/null
helm repo update >/dev/null
# 固定 Chart 版本和 IngressClass,保证实验入口行为可重复。
helm upgrade --install traefik traefik/traefik \
  --version 41.4.0 \
  --namespace traefik \
  --create-namespace \
  --set ingressClass.enabled=true \
  --set ingressClass.name=traefik \
  --set ingressClass.isDefaultClass=false \
  --set providers.kubernetesIngress.enabled=true \
  --wait \
  --timeout 5m >/dev/null
kubectl rollout status deployment/traefik -n traefik --timeout=180s
kubectl get ingressclass traefik
预期结果:
deployment "traefik" successfully rolled out
NAME      CONTROLLER                      PARAMETERS   AGE
traefik   traefik.io/ingress-controller   <none>       <TIME>
如果 Helm 安装失败,先处理镜像拉取、RBAC、调度或版本兼容问题;如果 Deployment 没有成功滚动完成,或 IngressClass 的 CONTROLLER 不是 traefik.io/ingress-controller,不要继续后续路由实验。
验证 Service 基础链路
最后从客户端直接访问 backend Service。这个请求故意绕过 Traefik:它成功后,未来入口访问失败才可以优先聚焦 Ingress 规则、IngressClass 或控制器处理过程。
# 直接访问 ClusterIP Service,不经过入口控制器。
kubectl exec -n ingress-lab client -- sh -c 'curl -fsS http://backend:80 | head -n 1'
预期输出:
<!DOCTYPE html>若这里失败,先检查 backend Service 的 selector、EndpointSlice 和后端 Pod 状态,而不是修改入口规则。只有应用侧资源、固定版本 Traefik、IngressClass 与 Service 内部链路全部通过验证,才具备继续进行入口路由实验的条件。