
容器与云原生 / 系统课时
处理 Ingress 控制器差异
处理 Ingress 控制器差异
本课解决一个常见误区:Ingress API 看起来统一,但不同控制器对注解、默认行为和额外能力的实现并不相同。学完后,你能区分标准字段与控制器扩展,并知道迁移或排障时哪些配置不能直接照搬。
学习目标
- 区分 Ingress 标准 API 字段、IngressClass 选择关系与控制器自定义扩展。
- 判断一个注解或行为能否跨控制器复用,以及它依赖的实现边界。
- 建立从 API 对象、IngressClass 到控制器实现的排查思路。
标准字段解决什么问题
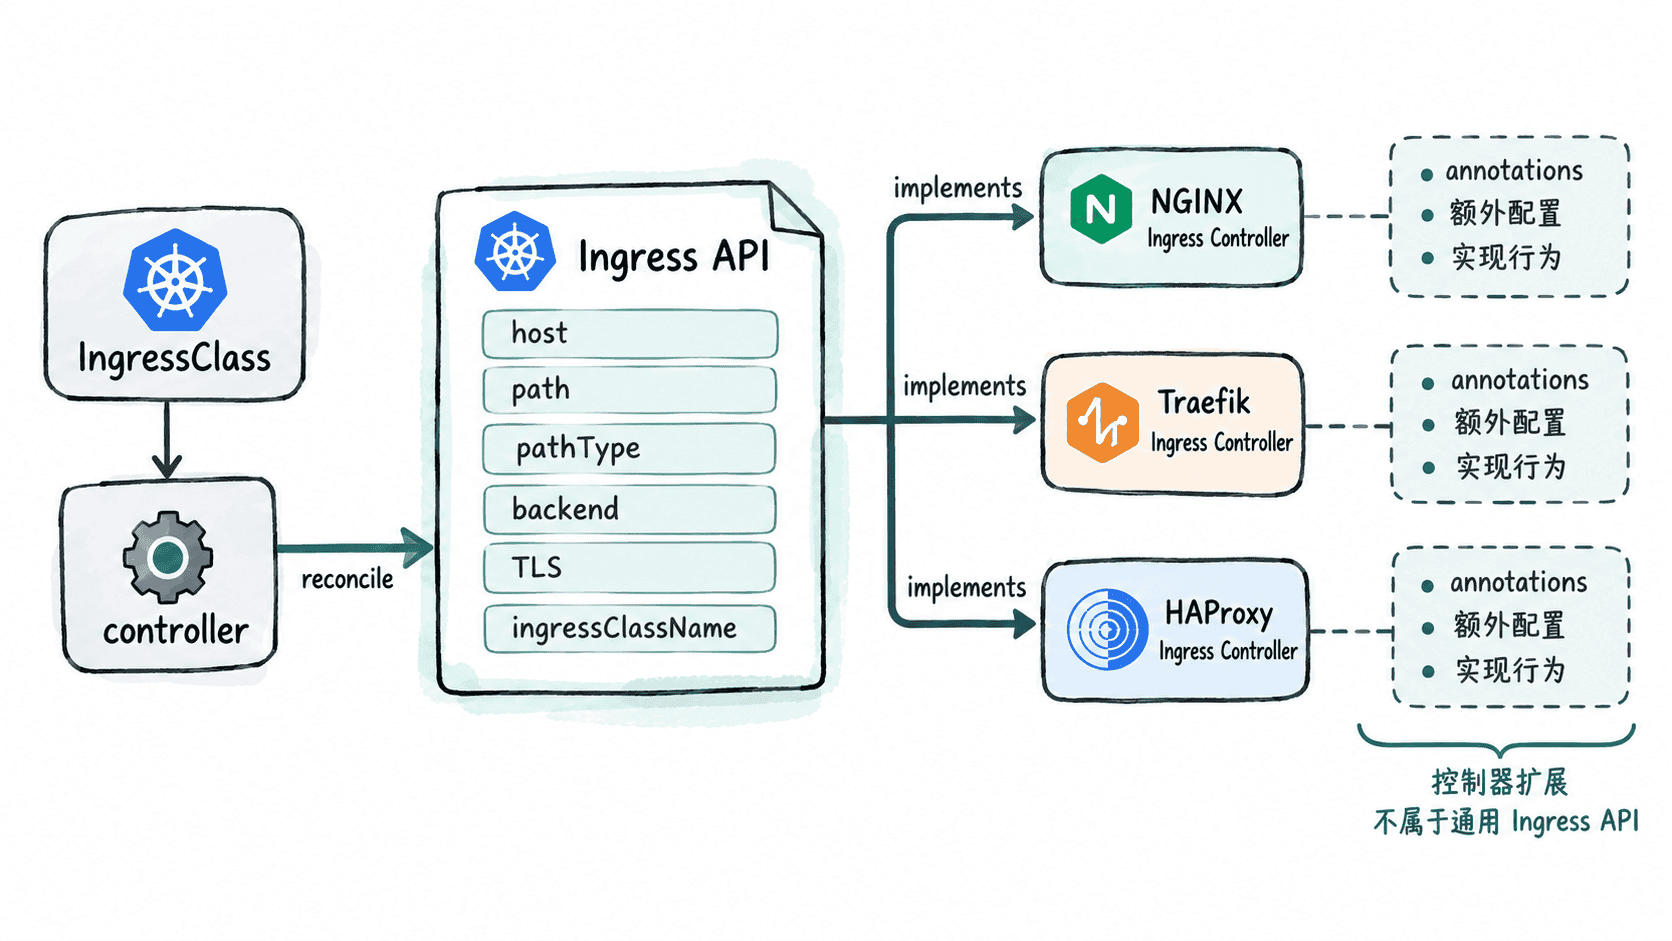
Ingress 的标准 API 主要描述“外部 HTTP/HTTPS 请求如何匹配到 Kubernetes Service”。常见标准信息包括规则中的 host、path、pathType、backend,以及 TLS 中的主机名和 Secret 引用。它们表达的是路由意图,而不是某个控制器内部如何实现。
IngressClass 用来表达某个 Ingress 应由哪类控制器处理。Ingress 可以通过 spec.ingressClassName 显式关联一个 IngressClass,而 IngressClass 再通过 spec.controller 指明控制器标识。因此,看到相同的 Ingress YAML,并不意味着两个环境会产生完全相同的行为。
控制器扩展为什么容易产生误判
控制器通常需要提供标准字段之外的能力,例如重写路径、设置特殊超时、配置认证、调整负载策略或直接影响代理层行为。为此,很多控制器使用 annotations、ConfigMap、CRD 或其他控制器专属配置。它们解决的是实现层问题,因此不能仅凭字段名称判断是否标准。
尤其要警惕“看起来像 Kubernetes 原生字段”的配置。标准 API 字段通常有明确的 Kubernetes API 版本和结构;控制器扩展往往藏在 annotation 的键名、专用资源或控制器参数中。迁移时不能只复制 YAML,还要确认目标控制器是否理解这些扩展。
如何判断一项能力能否迁移
可以先问三个问题:第一,它是否属于 Ingress API 的标准字段;第二,它是否依赖某个特定 IngressClass 或控制器;第三,目标控制器是否有等价实现。只有第一个问题成立时,才适合把它当作跨控制器的通用能力。
常见情况可以这样理解:标准 host、path 和后端 Service 关系通常具有较好的可迁移性;控制器专属 annotation 则需要逐项核对;依赖专用 CRD 的能力更不能直接假设目标环境存在。
从对象到实现进行排障
遇到“配置已经写了但行为不对”时,先确认 Ingress 本身的标准字段是否正确,再确认它绑定的 IngressClass 是否指向预期控制器,最后检查控制器对相关扩展的支持方式。这样可以避免一开始就把问题归因到 Service 或网络层。
还应区分“字段未被识别”和“字段被识别但实现语义不同”两种情况。前者通常表现为扩展配置不起作用,后者则可能已经生效但结果与原控制器不同。排查时应以目标控制器的正式文档和实际生成状态为准,而不是依据其他环境的经验直接推断。
迁移时的最小检查清单
迁移 Ingress 控制器前,至少整理三类信息:标准 Ingress 字段、控制器专属扩展、扩展背后的业务意图。把 annotation 名称直接列清楚还不够,还要说明它想解决的是重写、超时、认证、流量策略还是其他问题。
完成映射后,再验证目标控制器是否具有等价能力。没有等价能力时,应重新设计路由表达,而不是继续堆叠目标控制器并不认识的注解。真正可靠的迁移,不是让 YAML 看起来一样,而是让请求匹配和转发语义保持一致。