
容器与云原生 / 系统课时
认识 Kubernetes 流量入口
认识 Kubernetes 流量入口
本课建立一套不会因 Ingress、Gateway API 细节增加而失效的入口模型:按外部可达、入口数据面、路由配置、后端发现和工作负载划分职责,用它理解 HTTP/HTTPS 请求如何进入集群,以及不同故障应在哪一层定位。
学习目标
- 说清外部客户端、入口数据面、路由对象、Service、EndpointSlice 与 Pod 的职责关系
- 区分 Ingress、Ingress Controller,以及 Gateway API 中 Gateway、Listener、Route 的角色
- 能按入口层次判断常见部署形态,并为访问失败选择正确的排查起点
用职责分层理解一次请求
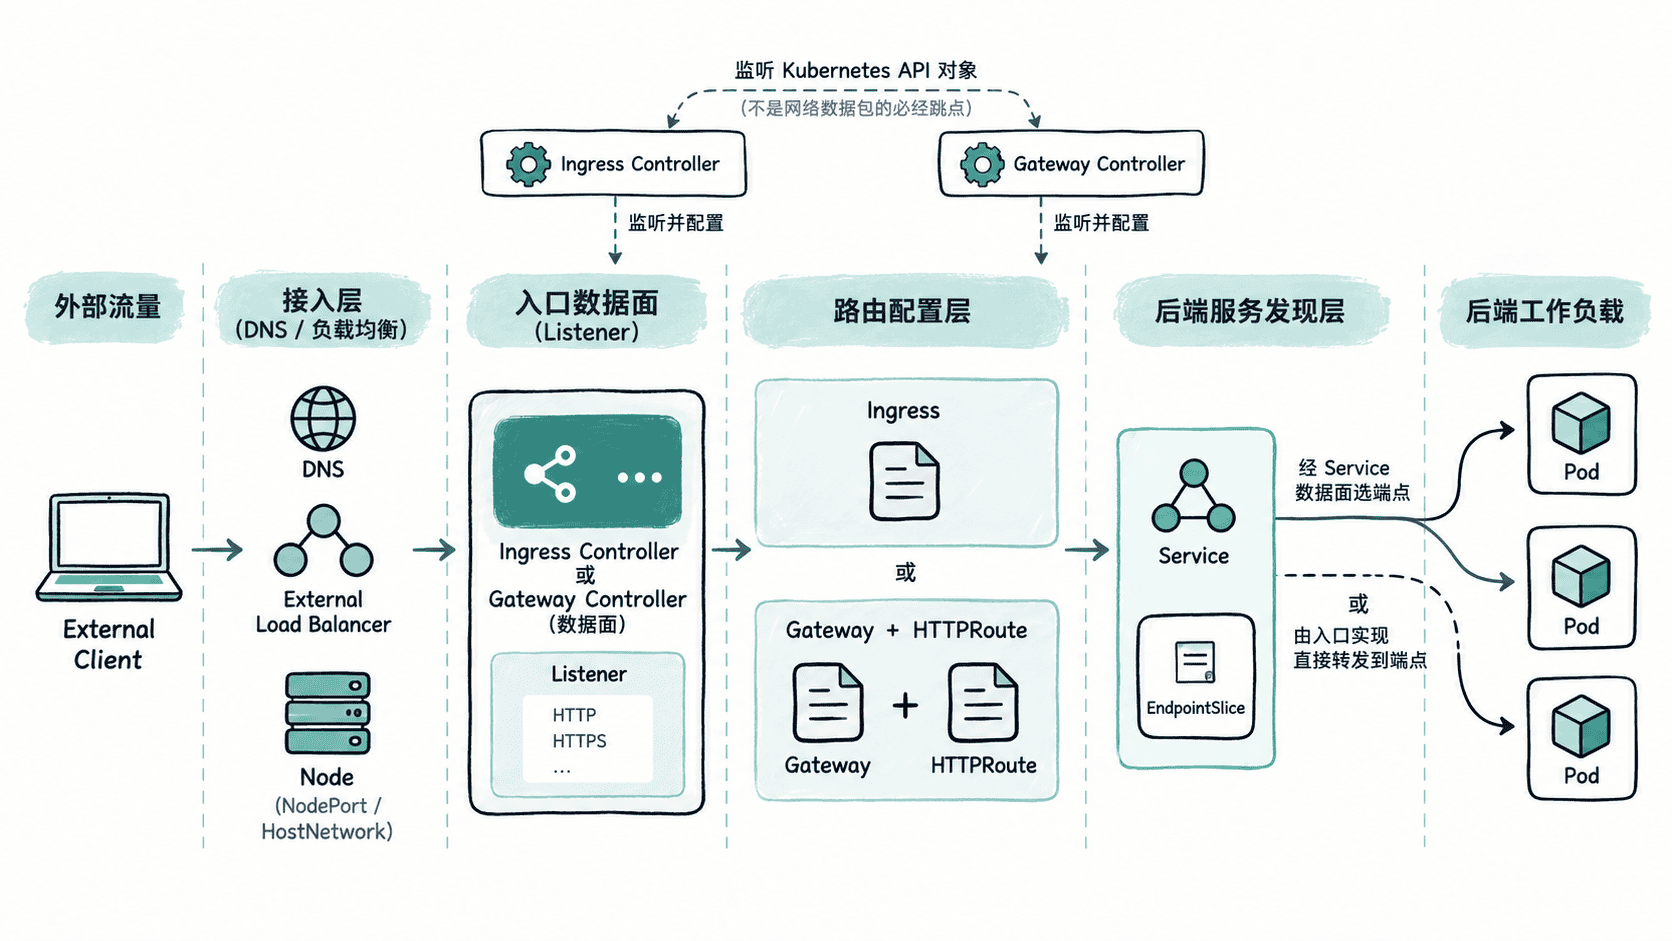
“客户端 → 入口 → Service → Pod”可以作为逻辑摘要,但不能理解成所有实现都固定经过这些网络跳点。更稳定的模型是把入口拆成五类职责:外部可达路径负责把连接送进集群,入口数据面实际接收和代理流量,路由配置决定匹配规则,后端发现维护可用端点,工作负载最终处理请求。
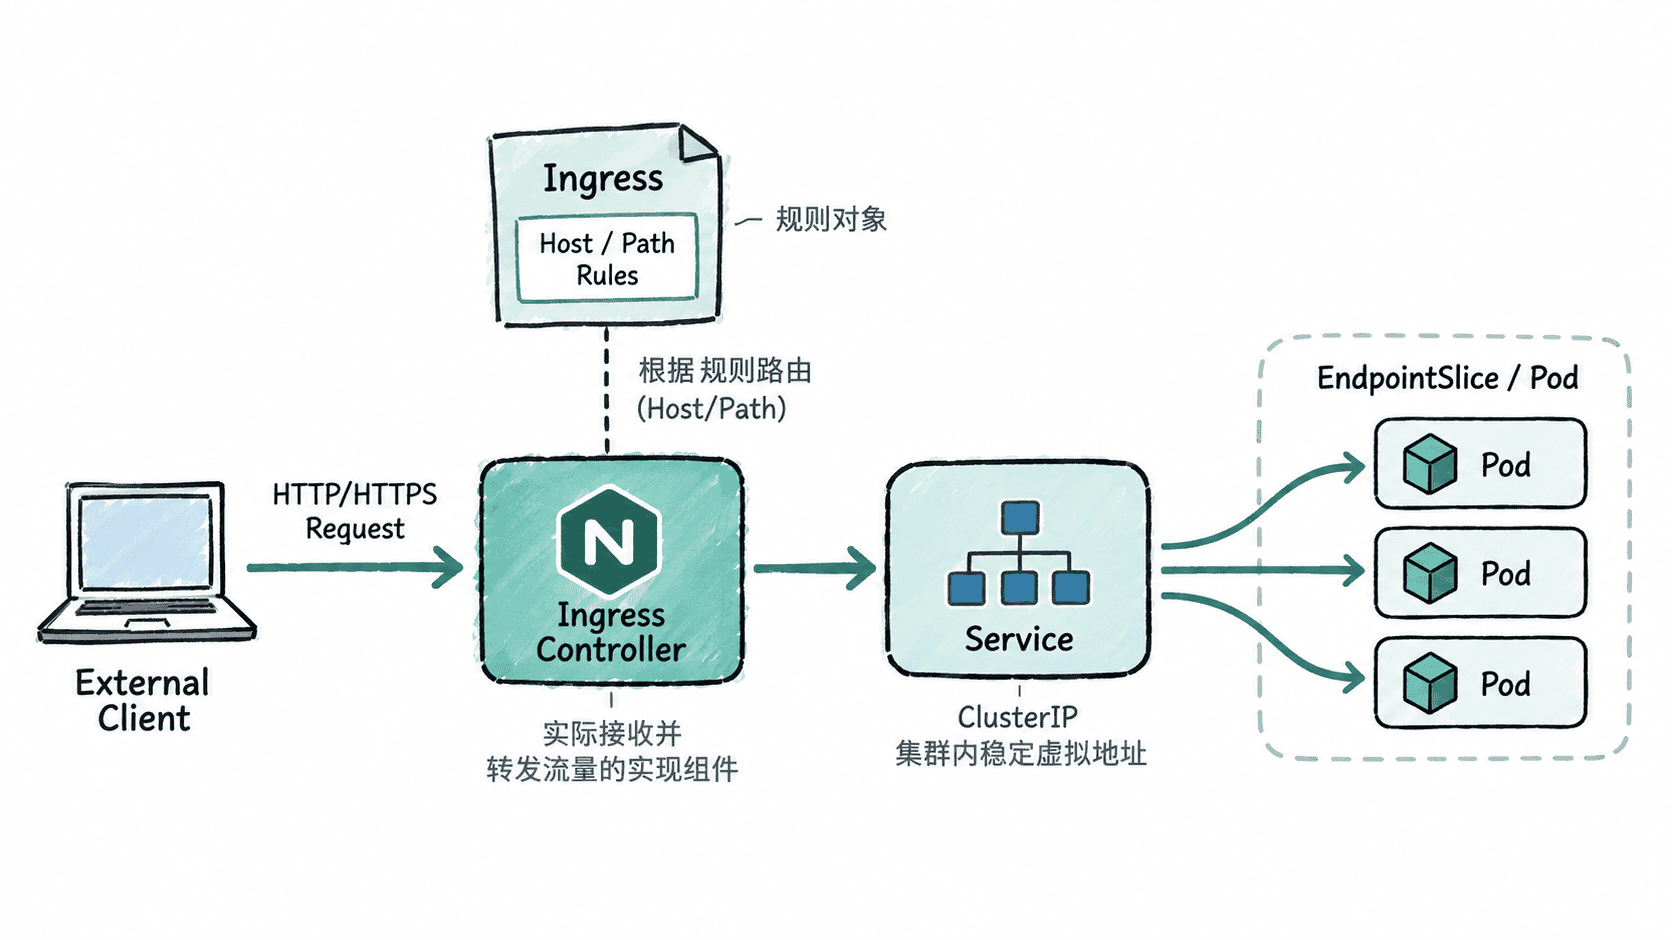
这条路径图适合帮助建立总体方向,但其中的 Kubernetes API 对象应理解为职责关系,而不是一串必然逐跳转发的代理。客户端可能先经过 DNS、云负载均衡器或节点暴露端口,再到达由控制器管理的数据面;数据面依据路由配置选择后端,最终把请求发送到可用工作负载。
Ingress 与 Gateway API 描述什么
Ingress 是 HTTP/HTTPS 路由配置,不是代理进程。Ingress Controller 监听相关资源,并把规则落实到自己管理的负载均衡器或代理数据面;如果集群中没有匹配的控制器,仅创建 Ingress 并不会自动获得可工作的入口。
Gateway API 把职责进一步显式拆分。Gateway 描述入口基础设施,Listener 定义协议、端口和主机名等监听条件,HTTPRoute 等 Route 负责匹配请求并引用后端。Gateway Controller 协调这些资源与具体数据面。因此 Listener、Route 是“监听与路由配置”的细化,不是在请求链路中额外增加几个网络跳点。
Service 与 EndpointSlice 的位置
Service 为一组变化中的后端提供稳定抽象;带 selector 的 Service 通常会由控制面维护 EndpointSlice,其中记录当前匹配的端点。Pod 重建、扩缩容或地址变化后,入口规则可以继续引用 Service,而不必直接绑定 Pod IP。
真实转发方式取决于入口实现。有的数据面把请求发往 Service 的虚拟地址,再由集群 Service 数据面选择端点;有的控制器会读取 Service 与 EndpointSlice 信息,让入口代理直接连接后端端点。因此 Service 和 EndpointSlice 都很重要,但不能据此推断每个数据包一定按“入口 → Service 虚拟 IP → Pod”转发。
常见入口部署形态
外部客户端到入口数据面的方式并不唯一。云环境中,控制器可能创建外部负载均衡器并把流量送到入口代理;自建集群可能先通过节点端口暴露入口;其他环境还可能由现有负载均衡设施把请求转发到节点上的入口数据面。
这些差异主要属于“外部可达路径”这一层,与后续主机名、路径匹配和后端发现是不同问题。域名最终访问某个 Pod,不等于域名直接绑定 Pod IP,也不意味着外部负载均衡器、Service、EndpointSlice 都是串联的数据代理。
按层次判断入口故障
遇到“域名访问失败”时,应沿职责层次收集证据:先确认 DNS 和外部负载均衡路径能否到达入口数据面,再检查监听端口或 Listener 是否有效,然后确认 Ingress 或 Route 是否匹配并被控制器接受,接着检查 Service 是否指向预期工作负载、EndpointSlice 是否存在可用端点,最后验证 Pod Ready 状态和应用监听。
后续无论学习 Ingress 还是 Gateway API,都可以继续使用这套模型:新增资源只是更精确地描述外部接入、监听、路由或后端关系,而不是不断延长一条绝对的“对象 A → 对象 B → 对象 C → Pod”链路。