
容器与云原生 / 系统课时
建立入口变更门禁
建立入口变更门禁
生产入口的变更不能只靠“YAML 能提交”来判断安全。本课把入口发布前后的关键检查收敛为配置合法性、路由接纳与冲突、TLS 证书、回滚能力四道门禁,并给出可直接放进 CI/CD 的验证方式。
学习目标
- 建立入口变更的服务端校验与对象状态检查
- 识别主机名、路径、Listener 与后端引用的潜在冲突
- 在放量前验证证书有效期,并确认上一版能够恢复
把入口变更拆成四道门禁
四道门禁分别回答:对象能否被 API Server 接受、路由是否按预期绑定、TLS 是否覆盖目标域名、失败后能否快速恢复。任何一项失败都应阻断继续放量,而不是等真实流量暴露问题。
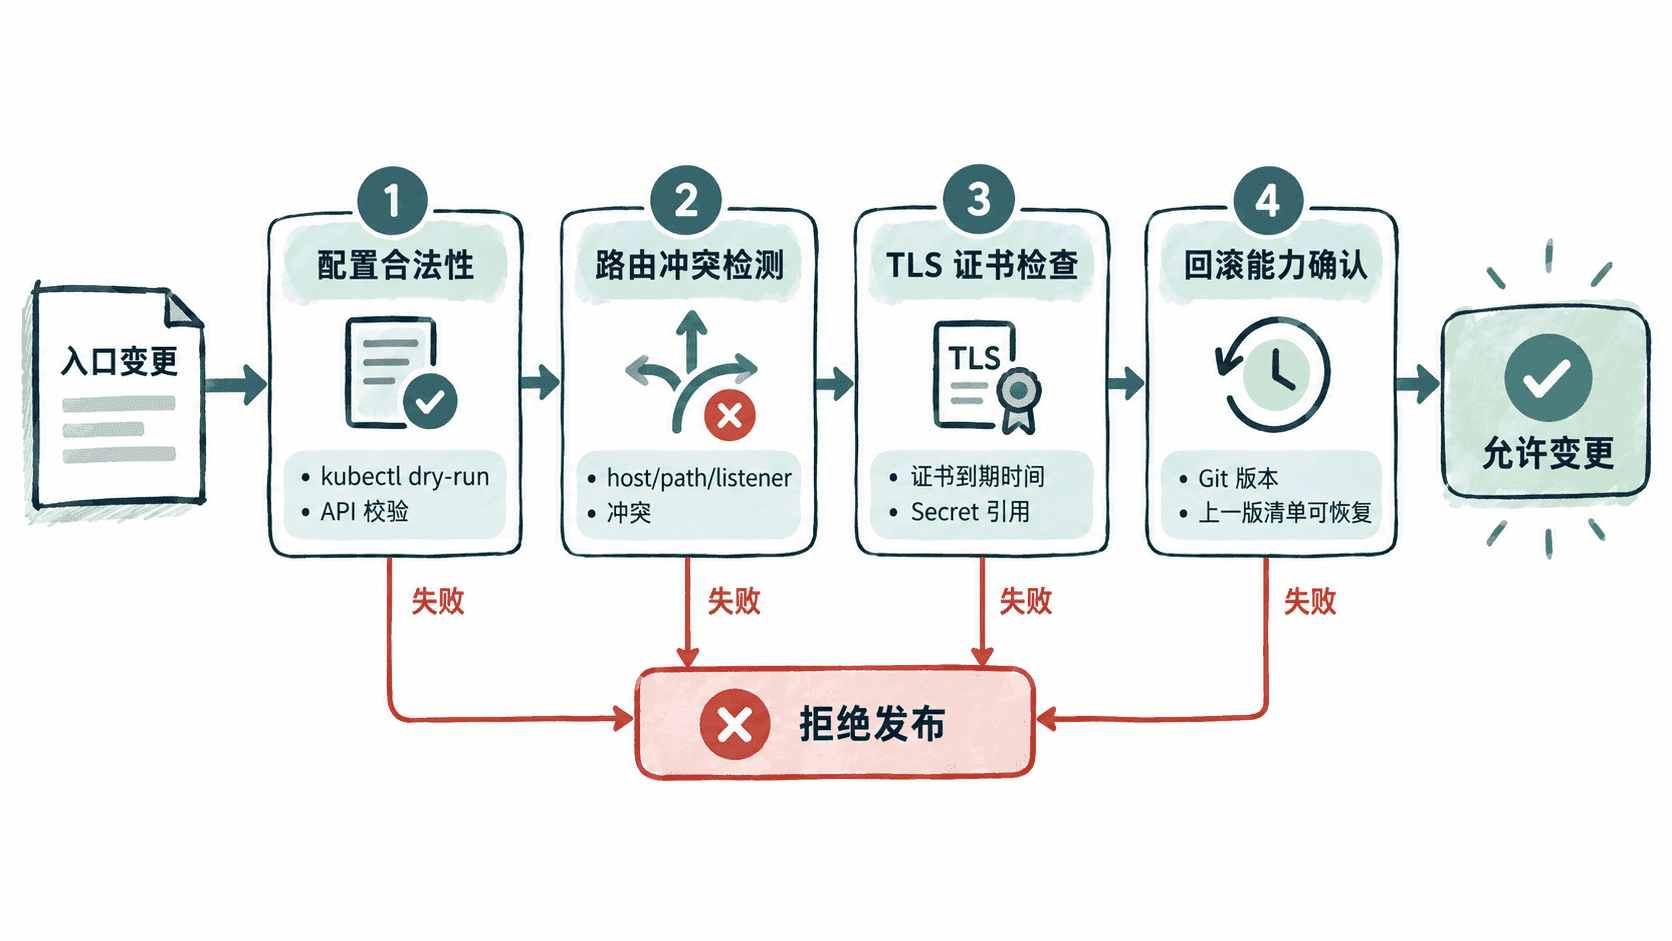
先做服务端合法性校验
本地 YAML 语法检查不足以发现 CRD 字段不兼容、准入策略拒绝等问题。对待发布的 HTTPRoute 先执行服务端 dry-run,并用 -o name 主动要求机器可读的资源名输出,避免把不同 kubectl 版本可能出现的默认提示文本当成门禁依据。
kubectl apply --server-side --dry-run=server -f httproute.yaml -o name预期结果:
httproute.gateway.networking.k8s.io/app-route以上结果假设文件中的对象名为 app-route。真正的门禁条件是命令退出码为 0;若字段不受当前集群支持、引用格式非法或准入策略拒绝,命令应以非零退出码结束,具体错误文本随 API Server、CRD 和策略而异。
检查路由接纳与冲突
对象可创建,不代表控制器已经接受并解析所有引用。Gateway API 应重点检查 parentRefs、hostnames、路径匹配、Listener 允许范围和 backendRefs;同一 Gateway 上存在重叠路由时,也不能只凭“host/path 重复”判定失败,因为最终匹配还受规范中的优先级规则影响。
kubectl get httproute app-route -n demo -o jsonpath='{range .status.parents[*].conditions[*]}{.type}={.status}:{.reason}{"\n"}{end}'预期结果示例:
Accepted=True:Accepted
ResolvedRefs=True:ResolvedRefs条件顺序、reason 和控制器补充的其他条件可能不同;较新的实现还可能报告 Programmed。若 Accepted=False,应检查父级绑定、Listener 与主机名约束;若 ResolvedRefs=False,应优先检查 Service、端口、跨命名空间引用和 ReferenceGrant。即使这些状态均正常,存在重叠路由时仍应在放量前做一次目标 Host 与 Path 的实际请求验证。
校验证书与主机名
TLS 门禁至少确认 Secret 存在、证书未过期,并检查 Subject Alternative Name 是否覆盖目标主机名。只看 subject 或 CN 不足以完成现代 TLS 主机名校验。
kubectl get secret web-tls -n demo -o jsonpath='{.data.tls\.crt}' | base64 -d | openssl x509 -noout -subject -dates -ext subjectAltName预期输出示例:
subject=CN = app.example.com
notBefore=<TIME>
notAfter=<TIME>
X509v3 Subject Alternative Name:
    DNS:app.example.com
<TIME> 会随证书变化。若 notAfter 已接近变更窗口,或 SAN 不覆盖 HTTPRoute/Gateway 对外使用的主机名,应先更换证书再继续发布。
确认回滚版本并接入流水线
回滚门禁必须在变更前明确“上一版是什么、如何恢复、恢复后如何验收”。入口清单应受版本控制,并把上一份已验证的 Git 提交作为主要回滚源;当前线上对象快照适合留作变更证据和差异比对,避免故障时临时寻找旧配置。
kubectl get httproute app-route -n demo -o yaml > <PATH>/app-route-before.yaml预期结果:
命令成功时通常无标准输出,并在 <PATH> 生成当前 HTTPRoute 的 YAML 快照。<PATH> 由实际流水线替换。kubectl get -o yaml 可能包含 status、resourceVersion 等服务端字段,因此不要把这份快照直接当作干净的回滚清单;回滚应优先恢复版本库中的已验证清单。CI/CD 中可按“服务端 dry-run → 路由状态与冲突检查 → TLS 校验 → 回滚版本确认”的顺序执行;每一步失败都返回非零退出码并保留证据。若生产发布还包含小流量阶段,应把真实 Host/Path 请求验证放在扩大流量之前,这样门禁既检查对象,也检查最终数据面行为。