
容器与云原生 / 系统课时
理解 Ingress 的职责边界
理解 Ingress 的职责边界
本课用一个完整的 Ingress 示例串起 Host、Path、TLS 与后端 Service,并区分 Ingress 规则、Ingress Controller 和 Service 各自承担的职责。完成后,你应能判断一条入口规则是否写对,也能知道问题应从哪一层排查。
学习目标
- 看懂 Ingress 的 Host、Path、TLS 与 Service backend 字段
- 能写出一个基础的 Kubernetes Ingress v1 路由规则并验证其状态
- 明确 Ingress、Ingress Controller 与 Service 的职责边界
Ingress 描述什么
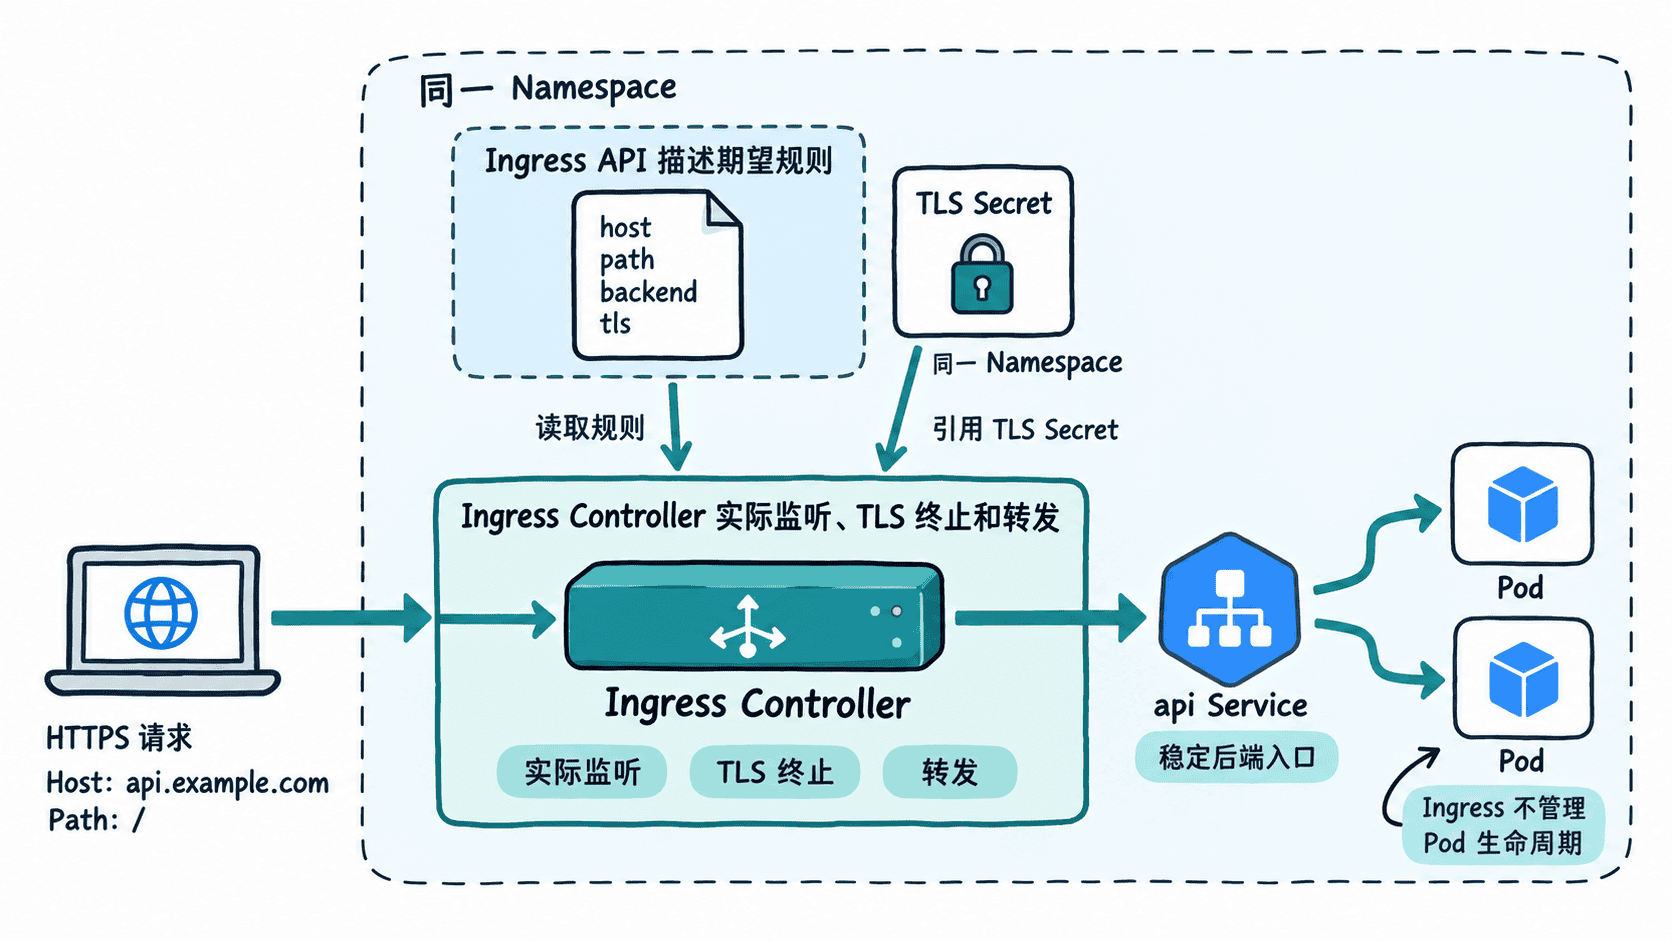
Ingress 的核心职责是描述外部 HTTP/HTTPS 请求如何根据 Host 和 Path 路由到集群内 Service。后端通常指向 Service 及其端口;TLS 配置则声明指定主机使用哪个 Secret 中的证书材料。
Ingress 本身只是 Kubernetes API 对象,不会独立监听公网端口或转发请求。真正读取规则、配置代理并处理流量的是 Ingress Controller。重定向、限流、鉴权、路径改写等扩展能力是否可用,也取决于具体控制器及其配置。
一个最小路由示例
下面使用 networking.k8s.io/v1,把 api.example.com 上以 / 开头的请求路由到当前 Namespace 中的 api Service。示例假定集群已存在名为 nginx 的 IngressClass,api Service 监听 80 端口,并已创建 api-example-tls TLS Secret。
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: api-ingress
spec:
  ingressClassName: nginx
  tls:
    - hosts:
        - api.example.com
      secretName: api-example-tls
  rules:
    - host: api.example.com
      http:
        paths:
          - path: /
            pathType: Prefix
            backend:
              service:
                name: api
                port:
                  number: 80
这里最容易写坏的是 rules 的层级:host 与 http 是同一条规则下的两个键,http.paths 位于 http 之下。若把 http 拼到 host 同一行或缩进到错误层级,配置将无法形成合法的 Ingress 路由结构。
配置文件生效后,可用下面的命令确认 API Server 已接受对象,并查看 Controller 写入的状态和事件。
kubectl apply -f ingress.yaml
kubectl get ingress api-ingress
kubectl describe ingress api-ingress
预期输出
ingress.networking.k8s.io/api-ingress created
NAME          CLASS   HOSTS             ADDRESS   PORTS    AGE
api-ingress   nginx   api.example.com   <IP>      80,443   <TIME>
实际 ADDRESS、事件内容和时间会随集群环境变化。若 ADDRESS 暂时为空,应继续查看 kubectl describe 的 Events,并检查 IngressClass、Controller、Service 和 TLS Secret;不能只凭 Ingress 对象创建成功判断入口已经可用。
Host、Path 与后端 Service
host 限定请求主机名,path 限定 HTTP 路径,pathType: Prefix 按路径元素前缀进行匹配;backend.service 则指向承载业务流量的 Service。这里的 path: / 因而不只匹配根路径,也能匹配其下的路径。
ingressClassName: nginx 表示该对象应由对应 IngressClass 的控制器处理,名称必须与集群实际配置一致。Ingress 负责描述“把什么请求交给哪个 Service”,Service 再负责把流量稳定转发到其后端 Pod。
TLS 与路由的边界
spec.tls 与 spec.rules 相互关联,但职责不同:路由规则决定请求匹配后交给哪个 Service,TLS 配置声明主机对应的证书 Secret。tls.hosts 应与证书覆盖的主机名一致,secretName 引用的 Secret 必须与 Ingress 位于同一 Namespace。
标准 Ingress TLS 用法通常在入口处终止 TLS,但证书是否成功加载、入口是否真正监听 443,以及是否执行 HTTP 到 HTTPS 重定向,仍取决于实际 Ingress Controller 和它的配置。路径改写同样不是标准 Ingress 规则自动提供的行为。
Ingress 不负责什么
Ingress 不替代 Service,也不管理 Pod 生命周期。Service 负责提供稳定的集群内后端入口;Ingress 描述 HTTP/HTTPS 入口路由;Ingress Controller 才是读取规则并实际处理入口流量的执行组件。
当需求只是基于 Host、Path 和 TLS 的常规入口时,Ingress 足够直接。若需要更复杂的流量拆分、跨团队策略复用或更丰富的网关级能力,应单独评估控制器扩展机制或 Gateway API,而不要把某个 Controller 的私有注解当成标准 Ingress 的通用能力。
判断一个 Ingress 是否设计合理,可以检查三个边界:Ingress 是否只描述入口路由,后端是否通过 Service 稳定承接流量,以及所需能力究竟属于标准 Ingress API 还是特定 Controller 的扩展。把这三层职责分开,后续配置和排障都会更清晰。