
容器与云原生 / 系统课时
配置默认后端
配置默认后端
本课解决 Ingress 规则未命中后请求由谁处理的问题。你将区分资源级 spec.defaultBackend 与 Ingress Controller 自身的全局兜底行为,并通过一个隔离的 Host/Path 示例验证资源级默认后端是否真正生效。
学习目标
- 能区分
spec.defaultBackend、规则未命中与 Controller 全局默认后端 - 能配置并验证 Ingress 资源级默认后端
- 能根据请求路径和 Controller 行为判断实际兜底层级
区分资源级与控制器级兜底
spec.defaultBackend 是单个 Ingress 资源的字段,用来声明该资源没有规则匹配请求时应使用的 backend。它与 rules 同属于 IngressSpec;资源只配置 defaultBackend 而不配置 rules 时,也可以把该 backend 作为该资源的默认处理目标。
Ingress Controller 还可能配置自己的全局默认后端或默认服务器。这属于 Controller 的实现与运行配置,并不是 spec.defaultBackend 的另一种写法。请求没有匹配任何可用的 Ingress,或者 Controller 没有采用某个资源级默认后端时,最终响应取决于具体 Controller。
因此,“规则未命中”只是匹配结果,不能直接推导为“进入 Controller 全局默认后端”。排查时应依次确认 IngressClass、Controller 是否接纳该资源、请求是否匹配该资源的规则,以及资源是否声明 spec.defaultBackend。
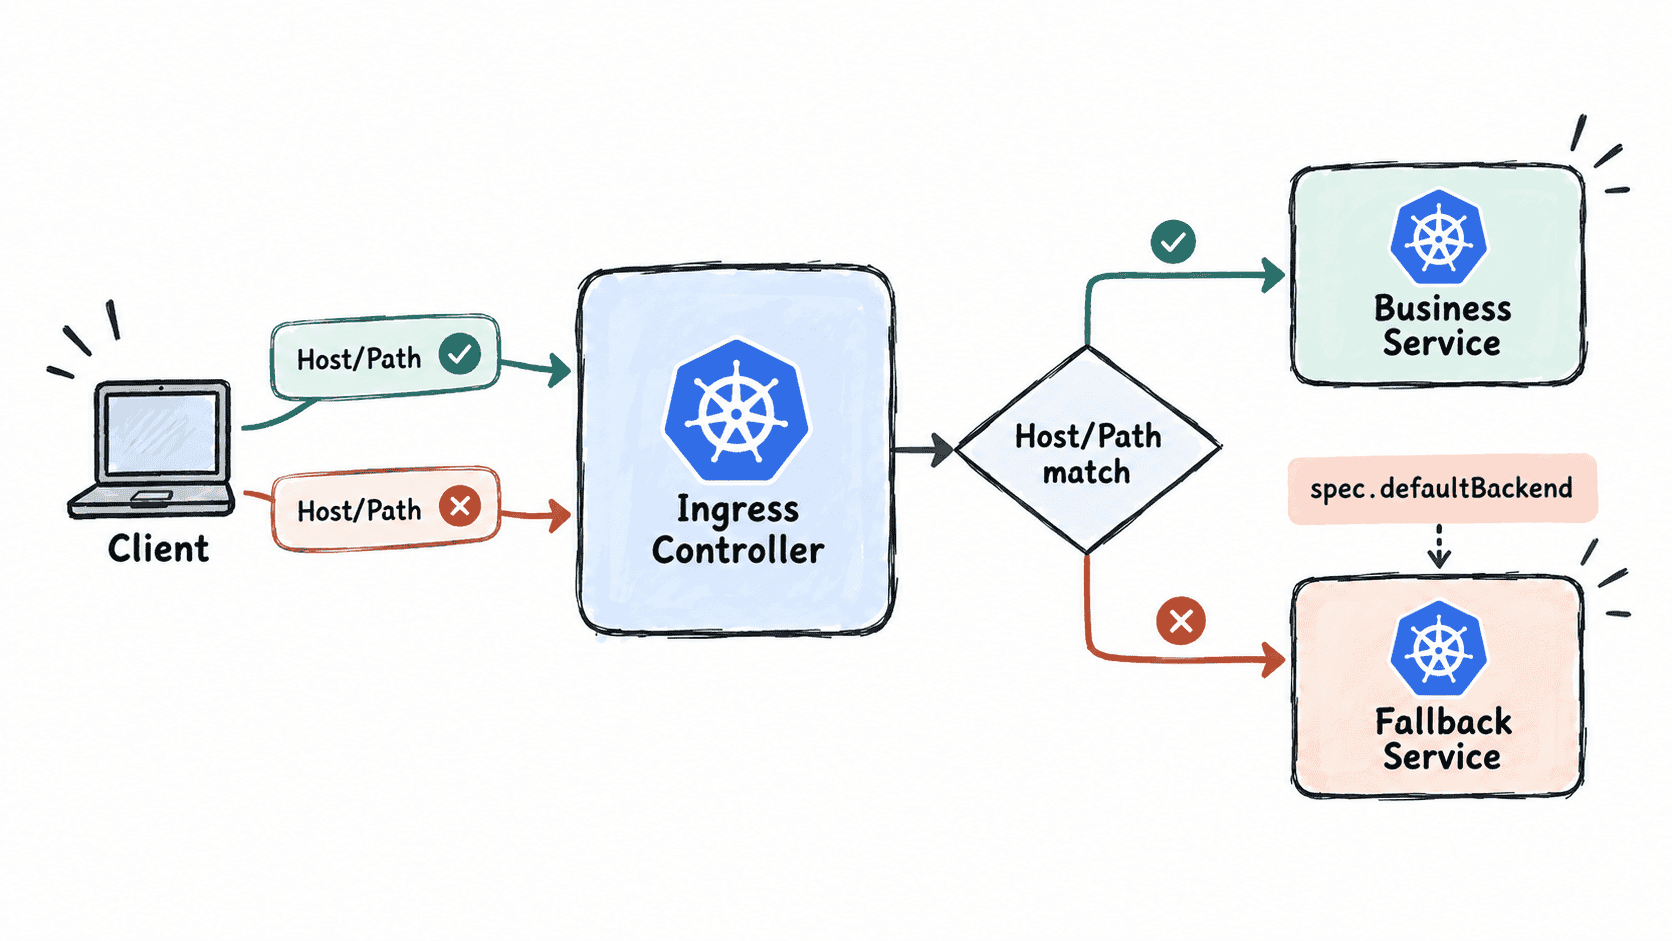
图中重点是资源级 rules 与 spec.defaultBackend 的关系;Controller 范围的全局兜底位于另一层,不应与资源字段合并理解。
配置资源级默认后端
下面假设集群已经安装 Ingress Controller,并存在业务 Service demo-web。将配置保存为 ingress-default-backend.yaml,并把 <INGRESS_CLASS> 替换为实际 IngressClass 名称。
apiVersion: apps/v1
kind: Deployment
metadata:
  name: ingress-fallback
spec:
  replicas: 1
  selector:
    matchLabels:
      app: ingress-fallback
  template:
    metadata:
      labels:
        app: ingress-fallback
    spec:
      containers:
        - name: fallback
          image: hashicorp/http-echo:1.0
          args:
            - "-listen=:8080"
            - "-text=ingress fallback"
          ports:
            - containerPort: 8080
---
apiVersion: v1
kind: Service
metadata:
  name: ingress-fallback
spec:
  selector:
    app: ingress-fallback
  ports:
    - port: 80
      targetPort: 8080
---
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: demo-ingress
spec:
  ingressClassName: <INGRESS_CLASS>
  defaultBackend:
    service:
      name: ingress-fallback
      port:
        number: 80
  rules:
    - host: app.example.com
      http:
        paths:
          - path: /app
            pathType: Prefix
            backend:
              service:
                name: demo-web
                port:
                  number: 80
/app 明确路由到 demo-web;defaultBackend 则为这个 Ingress 声明未匹配规则时的资源级后端。先确认业务 Service 存在,再应用配置。
kubectl get service demo-web -o name
kubectl apply -f ingress-default-backend.yaml
预期结果
service/demo-web
deployment.apps/ingress-fallback created
service/ingress-fallback created
ingress.networking.k8s.io/demo-ingress created
重复执行 kubectl apply 时,相应资源可能显示 configured 或 unchanged。
验证请求进入哪一层
先确认 API 对象已经保存资源级默认后端,再以同一个 Host 分别访问匹配路径和未匹配路径。实验环境最好不要让其他 Ingress 同时声明 app.example.com,否则 Controller 合并多个资源后的行为会干扰判断。
kubectl get ingress demo-ingress -o jsonpath='{.spec.defaultBackend.service.name}:{.spec.defaultBackend.service.port.number}' && echo
curl -sS -H 'Host: app.example.com' http://<INGRESS_ADDRESS>/app
curl -sS -H 'Host: app.example.com' http://<INGRESS_ADDRESS>/missing
预期结果
ingress-fallback:80
<DEMO_WEB_RESPONSE>
ingress fallback
<INGRESS_ADDRESS> 替换为 Controller 暴露的实际地址,<DEMO_WEB_RESPONSE> 取决于现有 demo-web。若 /missing 没有返回 ingress fallback,不要直接认定 defaultBackend 配错;还应检查 IngressClass、Controller 事件以及该 Controller 对多个 Ingress 合并和默认路由的实现。
让兜底行为可观测
示例中的 echo 服务返回成功响应只是为了便于验证。生产环境的 fallback 通常更适合返回明确的 404,并记录 Host、Path、请求 ID 等信息,避免未知请求被伪装成正常业务响应。
排障时始终分清两层证据:先检查当前 Ingress 的 rules 与 spec.defaultBackend,确认资源级路由是否生效;只有在请求没有按该资源处理时,再检查 Controller 自己的全局默认后端或默认服务器。这样才能准确判断请求究竟在哪一层被兜底。