
容器与云原生 / 系统课时
设计入口安全边界
设计入口安全边界
入口安全治理不只是给入口加 HTTPS,而是把传输加密、路由归属、配置权限和请求保护拆成可独立验证的边界。本课使用 Gateway API 建立标准边界,并用 Envoy Gateway 的本地限流扩展完成一个最小、可验证的请求保护实验。
学习目标
- 使用 HTTPS Listener 建立客户端到入口的 TLS 边界
- 用 Route 附着范围和 Kubernetes RBAC 限制入口配置权限
- 区分标准 API 与实现扩展,并用 Envoy Gateway 本地限流验证请求保护
把入口安全拆成四层
入口侧常见要求可以拆成四层:TLS 防止客户端到网关之间的明文传输;Route 归属决定哪些路由能绑定到入口;RBAC 约束谁能修改 Gateway、Route 与相关资源;请求保护则负责限流、来源控制、请求大小限制或 WAF 等数据面策略。
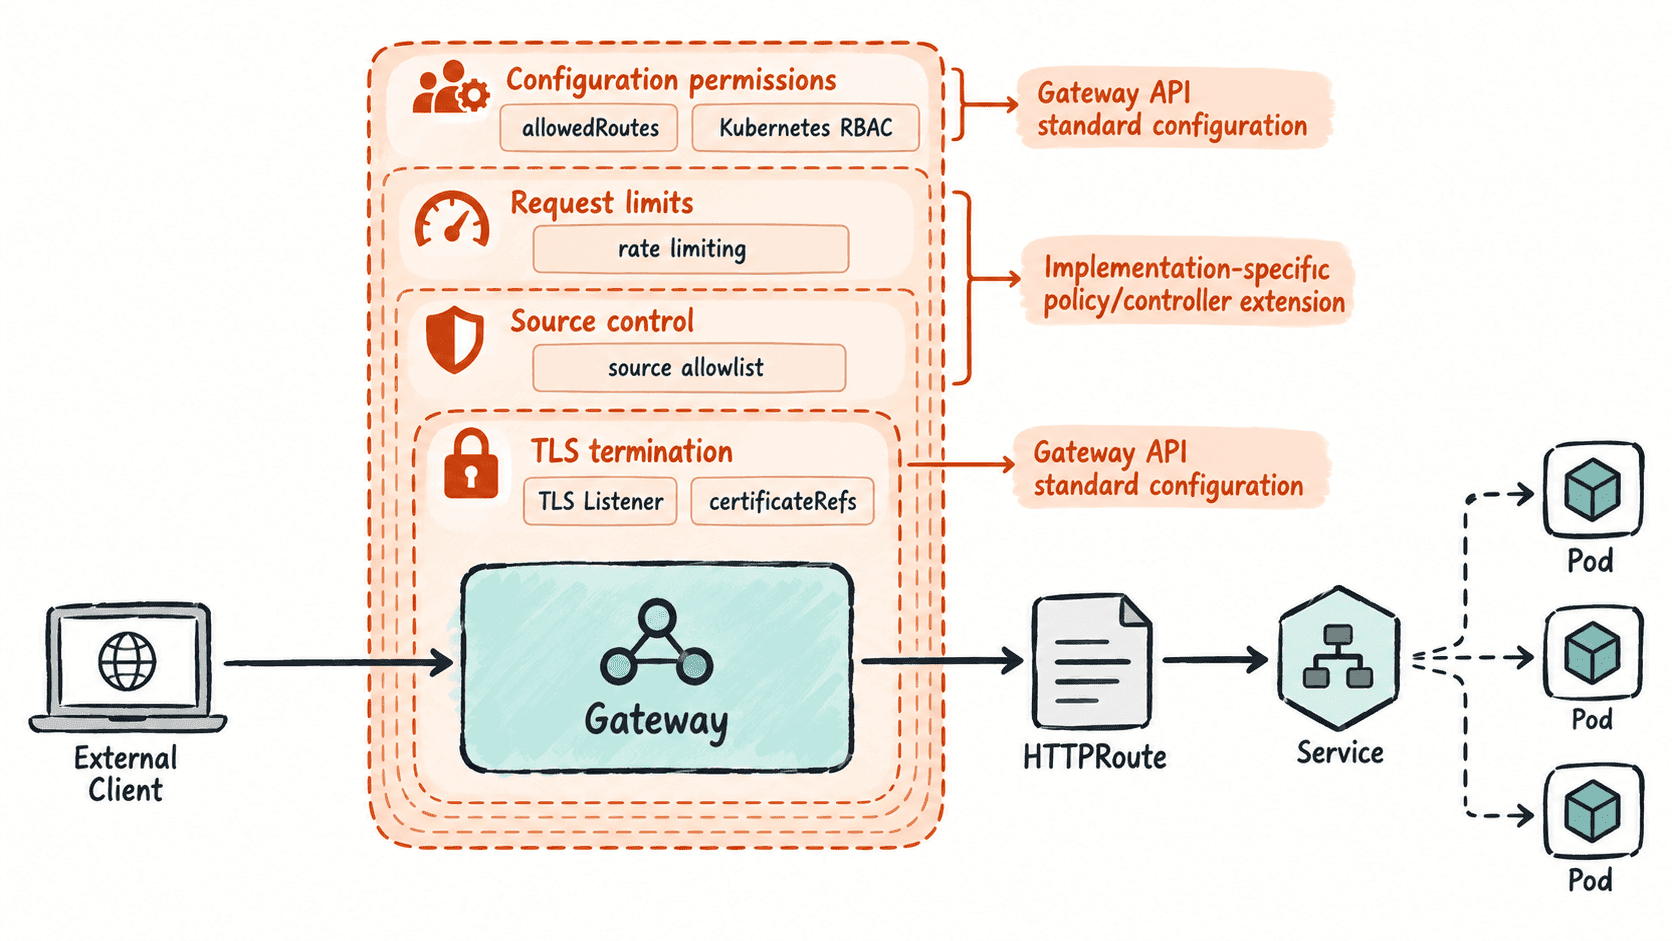
这些能力并不都由 Gateway API 核心字段表达。HTTPS Listener、TLS 终止和 Route 附着范围具有标准化语义;来源 IP 允许列表、限流、WAF 等通常依赖具体 Gateway Controller 的 Policy CRD、扩展字段或外部安全组件。
建立 TLS 与路由附着边界
下面的 Gateway 只监听 HTTPS,从同一 Namespace 的 Secret 取得证书,并通过 allowedRoutes.namespaces.from: Same 只允许同 Namespace 的 Route 附着到该 Listener。
apiVersion: gateway.networking.k8s.io/v1
kind: Gateway
metadata:
  name: public-gateway
  namespace: edge
spec:
  gatewayClassName: example-gateway-class
  listeners:
    - name: https
      protocol: HTTPS
      port: 443
      hostname: app.example.com
      tls:
        mode: Terminate
        certificateRefs:
          - kind: Secret
            name: app-example-tls
      allowedRoutes:
        namespaces:
          from: Same
这是完整的 Gateway 配置示例,前提是集群已安装支持 Gateway API 的实现、存在 example-gateway-class,并且 edge/app-example-tls 是有效的 TLS Secret。保存为 gateway.yaml 后应用,并等待数据面完成编程。
kubectl apply -f gateway.yaml
kubectl wait --for=condition=Programmed gateway/public-gateway -n edge --timeout=120s
预期结果
gateway.gateway.networking.k8s.io/public-gateway created
gateway.gateway.networking.k8s.io/public-gateway condition met
首次创建通常得到上述结果;重复应用时第一行可能显示 configured 或 unchanged。若等待超时,应检查 Gateway 与 Listener 的 Accepted、Programmed 等 Condition,并根据 reason 和 message 定位 GatewayClass、证书引用或 Listener 配置问题。
分离平台权限与业务权限
allowedRoutes 控制 Route 能否附着到 Listener,并不能替代 Kubernetes RBAC。在上面的 Same 模型中,HTTPRoute 必须创建在 edge;平台可以通过 RoleBinding 把 edge 中的 Route 权限授予业务 ServiceAccount,同时不授予 Gateway 修改权限。
kubectl auth can-i update gateways.gateway.networking.k8s.io --namespace=edge --as=system:serviceaccount:shop:deployer
kubectl auth can-i create httproutes.gateway.networking.k8s.io --namespace=edge --as=system:serviceaccount:shop:deployer
预期输出
no
yes
这组结果表示业务身份可以维护 edge 中获授权的 HTTPRoute,但不能修改平台入口 Gateway。实际结果由 Role、ClusterRole 及其绑定关系决定;若改用跨 Namespace Route,还要同步调整 allowedRoutes,不能只放宽 RBAC。
用本地限流完成最小请求保护
请求保护必须落到数据面策略并实际验证。下面选择一个最小实验:集群使用 Envoy Gateway 时,通过它的 BackendTrafficPolicy 给已有的 edge/app-route 增加本地限流。该资源是 Envoy Gateway 扩展,不是 Gateway API 标准资源。
片段示例依赖 edge/app-route 已附着到前面的 Gateway,且 https://app.example.com/ 原本可稳定返回 200。为让结果可重复,测试时应确保没有其他请求消耗配额,并让四次请求落到同一个 Envoy 数据面实例;本地限流按实例分别计数。
apiVersion: gateway.envoyproxy.io/v1alpha1
kind: BackendTrafficPolicy
metadata:
  name: app-local-rate-limit
  namespace: edge
spec:
  targetRefs:
    - group: gateway.networking.k8s.io
      kind: HTTPRoute
      name: app-route
  rateLimit:
    local:
      rules:
        - limit:
            requests: 3
            unit: Hour
保存为 rate-limit.yaml 并应用。
kubectl apply -f rate-limit.yaml预期结果
backendtrafficpolicy.gateway.envoyproxy.io/app-local-rate-limit created然后把 <IP> 替换为 Gateway 的实际地址,连续请求四次。--resolve 只改变连接目标,TLS SNI 和 HTTP Host 仍使用 app.example.com;如果测试证书由私有 CA 签发,应额外使用 --cacert <PATH>,不要用 -k 绕过证书校验。
GATEWAY_IP="<IP>"
for i in 1 2 3 4; do
  curl -sS -o /dev/null -w '%{http_code}\n' \
    --resolve "app.example.com:443:${GATEWAY_IP}" \
    https://app.example.com/
done
预期输出
200
200
200
429
若第四次没有出现 429,先确认 Policy 的目标 HTTPRoute 名称和 Namespace 正确,再检查控制器状态,并确认请求是否被多个 Envoy 实例分摊。生产环境需要跨实例共享配额时,应使用实现提供的全局限流能力,而不是把本地限流当作集群总量限制。
把实现相关能力放在正确位置
来源 IP 允许列表、请求体限制和 WAF 规则同样应先写成实现无关的安全目标,再映射到当前 Controller 支持的策略资源。尤其是来源 IP 策略,需要确认负载均衡器、反向代理和可信代理链是否改变了数据面看到的客户端地址。
验证也应按边界分别进行:TLS 用真实 HTTPS 握手验证;Route 归属看 Listener 与 Route Condition;权限用 kubectl auth can-i;限流用连续请求观察 429。这样替换 Gateway Controller 时,安全目标仍然成立,只需要重做实现相关的策略层。
可靠的入口安全边界不是把所有能力塞进一个 Gateway 对象,而是让 Gateway API 承担标准化的 Listener、TLS 与 Route 归属,Kubernetes RBAC 管理配置权限,再把限流、来源控制和 WAF 明确绑定到所选数据面实现并独立验收。