
CI/CD / 系统课时
接通提交到镜像仓库的链路
接通提交到镜像仓库的链路
这一课把代码检出、自动测试、应用构建和 Docker 镜像推送串成连续 CI 链路。完成后,一次 Jenkins 构建会从指定 Git 提交产生带唯一标签的镜像,并且只有测试、打包和镜像构建全部成功后才允许推送到仓库。
学习目标
- 将检出、测试、构建镜像和推送组织成连续阶段
- 使用提交哈希生成可追踪的镜像标签
- 验证仓库中的镜像确实来自本次通过测试的提交
保证镜像能追溯到提交
CI 链路最重要的约束是同一次提交只产生可明确识别的制品。不要只使用 latest 作为生产镜像标识,因为后续很难回答某次部署究竟对应哪个 Git 提交。
下面的 Jenkinsfile 假设 Jenkins Agent 已安装 Git、Maven 和 Docker CLI,并能访问 Docker daemon;项目根目录存在可用的 pom.xml 与 Dockerfile。仓库凭据在 Jenkins 中保存为用户名密码类型,凭据 ID 为 registry-credentials。
串起完整 CI 阶段
片段示例:以下内容是一份完整 Jenkinsfile,但其中 <REGISTRY_HOST>/<NAMESPACE>/<IMAGE_NAME> 是环境占位符,需要替换为实际镜像仓库地址、命名空间和镜像名后使用。
pipeline {
    agent any

    environment {
        IMAGE_REPO = '<REGISTRY_HOST>/<NAMESPACE>/<IMAGE_NAME>'
    }

    stages {
        stage('Checkout') {
            steps {
                checkout scm
                script {
                    env.IMAGE_TAG = sh(
                        script: 'git rev-parse --short=12 HEAD',
                        returnStdout: true
                    ).trim()
                }
            }
        }

        stage('Test and Package') {
            steps {
                sh './mvnw clean verify'
            }
        }

        stage('Build Image') {
            steps {
                sh 'docker build -t "$IMAGE_REPO:$IMAGE_TAG" .'
            }
        }

        stage('Push Image') {
            steps {
                withCredentials([usernamePassword(
                    credentialsId: 'registry-credentials',
                    usernameVariable: 'REGISTRY_USER',
                    passwordVariable: 'REGISTRY_PASSWORD'
                )]) {
                    sh 'echo "$REGISTRY_PASSWORD" | docker login <REGISTRY_HOST> -u "$REGISTRY_USER" --password-stdin'
                    sh 'docker push "$IMAGE_REPO:$IMAGE_TAG"'
                }
            }
        }
    }

    post {
        always {
            sh 'docker logout <REGISTRY_HOST> || true'
        }
    }
}
预期结果
Tests run: <ID>, Failures: 0, Errors: 0, Skipped: <ID>
BUILD SUCCESS
Successfully built <ID>
<REGISTRY_HOST>/<NAMESPACE>/<IMAGE_NAME>:<ID>
Maven、Docker 和镜像仓库客户端的实际日志格式会因版本和项目而不同,测试数量及镜像 ID 也属于动态值。可靠的验证标准是 ./mvnw clean verify 返回 0、docker build 成功,并且 docker push 返回 0;任一步骤返回非零状态,Jenkins 都应停止后续阶段。
理解这条链路为什么可信
checkout scm 检出触发当前 Jenkins 任务的源码版本,随后 git rev-parse 从工作区取得当前提交哈希。测试和 Maven 打包发生在同一个工作区,Docker 又使用该工作区作为构建上下文,因此镜像标签可以追溯到接受测试的提交。
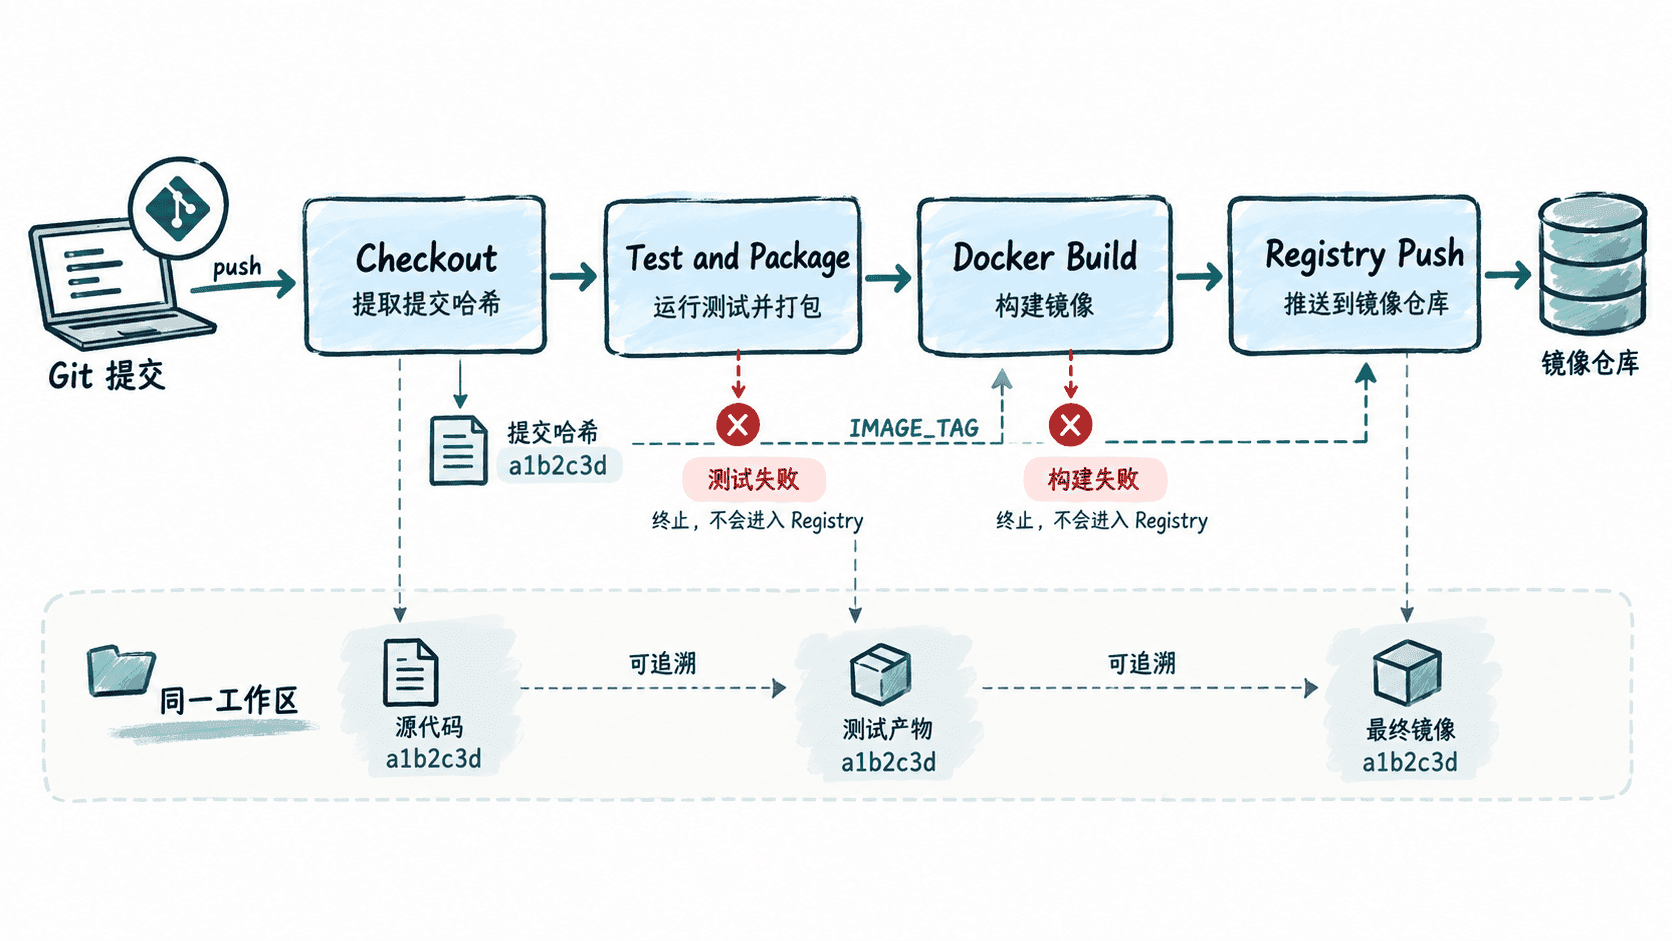
这里没有在测试和构建镜像之间再次检出代码,这是刻意的。若中途重新拉取一个已经变化的分支,就可能出现“测试的是提交 A,镜像里却是提交 B”的竞态问题。
验证仓库中的目标镜像
推送成功后,应从仓库重新拉取同一标签,而不是只检查本机已有镜像。将 <ID> 替换成本次构建得到的 12 位短提交哈希。
docker pull <REGISTRY_HOST>/<NAMESPACE>/<IMAGE_NAME>:<ID>
docker image inspect <REGISTRY_HOST>/<NAMESPACE>/<IMAGE_NAME>:<ID> --format '{{.RepoTags}}'
预期输出
[<REGISTRY_HOST>/<NAMESPACE>/<IMAGE_NAME>:<ID>]如果 docker pull 提示标签不存在,先检查推送阶段使用的仓库地址、命名空间和标签是否与验证命令完全一致;如果推送返回认证错误,则检查 Jenkins 凭据 ID、账号的仓库写权限以及登录的 Registry 主机是否正确。
当仓库中能够按提交哈希拉取镜像,而且任何测试或构建失败都会阻止推送时,从代码提交到镜像仓库的 CI 链路才算真正接通。后续部署只需要消费这个已经验证且可追踪的镜像版本,无需再次构建应用。