
CI/CD / 系统课时
限制凭据可见范围与权限
限制凭据可见范围与权限
共享 Jenkins 中最危险的做法之一,是让所有任务都能接触同一组高权限凭据。本课把凭据权限拆成文件夹边界、任务使用范围和 Jenkins 授权三层,目标是让每条流水线只能取得完成自身工作所必需的秘密。
学习目标
- 区分系统级、全局级与文件夹级凭据的使用边界
- 按项目和环境缩小 Pipeline 可访问的凭据范围
- 结合 Jenkins 授权控制凭据管理能力与任务修改能力
先从最小权限划分凭据
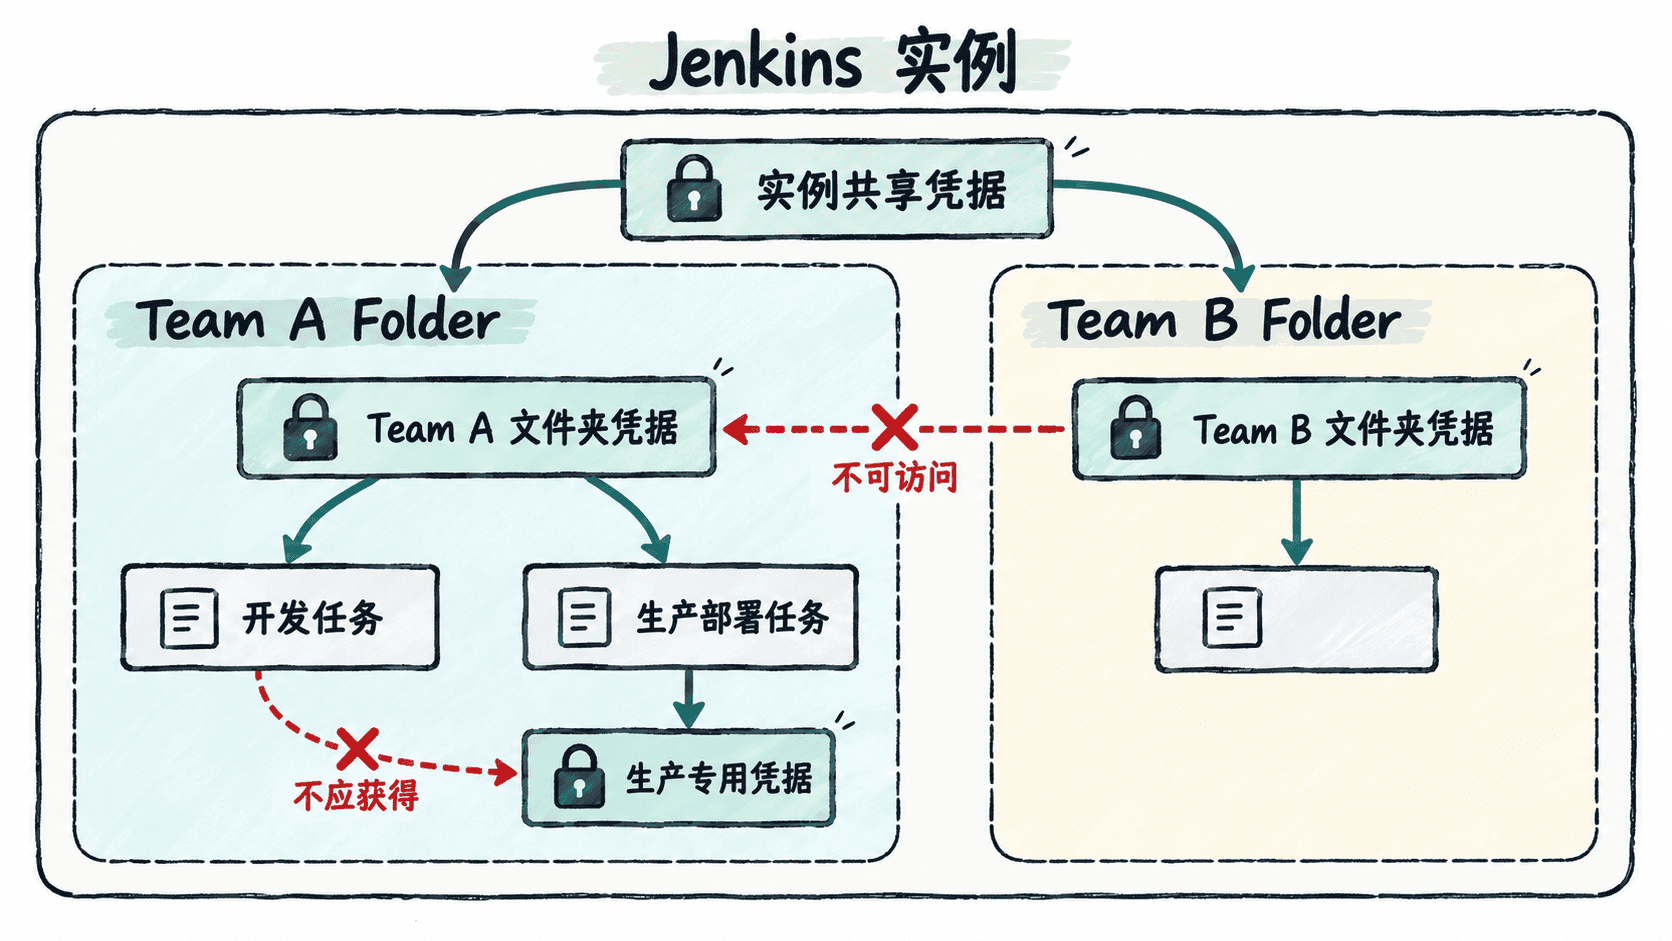
凭据边界应该跟信任边界一致,而不是为了方便把生产、测试和不同团队的秘密集中给所有任务。对于使用 Jenkins Folder 组织项目的实例,可以优先把项目专属凭据存放在对应 Folder 的凭据存储中,使其只对该范围内的任务可见。
例如 team-a 与 team-b 分别维护自己的部署流水线时,team-a 的生产部署密钥不应成为所有 Jenkins Job 都可引用的通用凭据。开发、预发布和生产环境也应使用不同凭据,并让生产凭据拥有更严格的使用边界。
在流水线中只引用所需凭据
Pipeline 应通过稳定的凭据 ID 引用秘密,而不是把秘密值写进 Jenkinsfile。下面示例假设 prod-deploy-token 已由管理员放在该任务能够访问的凭据存储中。
pipeline {
    agent any
    stages {
        stage('Deploy') {
            steps {
                withCredentials([string(credentialsId: 'prod-deploy-token', variable: 'DEPLOY_TOKEN')]) {
                    sh '''
                        set +x
                        test -n "$DEPLOY_TOKEN"
                        echo "Deployment credential is available"
                    '''
                }
            }
        }
    }
}
预期输出
Deployment credential is available示例只验证变量非空,不打印凭据本身。真正部署时,应把 DEPLOY_TOKEN 交给部署工具或接口,并继续避免日志回显。
如果任务无法访问 prod-deploy-token,withCredentials 会在执行该步骤时失败,而不是自动越过凭据存储的可见边界。实际错误文本可能随 Jenkins 和 Credentials Binding 插件版本变化,因此排查时应关注凭据 ID、任务所在 Folder 和凭据存储位置,而不是依赖固定报错字符串。
同时控制谁能改任务
限制凭据可见范围还不够。能够修改 Jenkinsfile、Job 配置或执行任意构建脚本的人,一旦控制了一个可以使用高权限凭据的任务,就可能让该任务以其他方式消费这些凭据。因此,任务修改权限与凭据使用能力必须一起评估。
生产流水线通常需要同时收紧三类能力:谁能创建或修改凭据,谁能修改能够引用生产凭据的 Pipeline,以及谁能触发或批准生产部署。具体权限名称和可用授权策略取决于 Jenkins 已安装的安全与授权插件,不应假定所有实例都有完全相同的权限模型。
用边界测试验证配置
权限配置完成后,不要只检查管理页面。可以创建不包含敏感操作的验证任务,从不同 Folder 尝试引用测试凭据:同 Folder 内应能按设计使用,边界外任务则应无法取得该凭据。同时分别使用管理员、项目维护者和普通构建用户验证配置修改、凭据管理与构建触发能力。
凭据轮换时也应保持相同边界。不要因为临时排障就把生产凭据复制到全局范围;如果确实需要跨任务共享,应先确认这些任务属于同一信任域,并优先把共享范围限制在共同的 Folder 或专门的受控流水线中。
最小权限的核心不是创建更多凭据,而是让凭据的存放位置、任务边界和人员权限保持一致:高权限秘密只进入真正需要它的流水线,而能够修改这些流水线的人也受到相应约束。