
CI/CD / 系统课时
阻止敏感信息进入构建日志
阻止敏感信息进入构建日志
Jenkins 凭据即使已经放进凭据库,也可能在 Shell 回显、Groovy 字符串插值或调试模式中进入控制台日志。本课从泄露路径入手,建立“绑定凭据、避免提前插值、关闭命令跟踪、验证日志”的安全用法。
学习目标
- 识别凭据从 Pipeline 进入构建日志的常见路径
- 使用 Jenkins 凭据绑定并避免 Groovy 提前展开秘密值
- 通过日志检查验证敏感值没有被主动输出
秘密为什么仍会出现在日志里
凭据存入 Jenkins Credentials 并不意味着后续脚本天然安全。流水线运行时必须把秘密交给实际使用它的进程,例如作为环境变量传给 curl。如果脚本主动打印变量,或者 Shell 开启命令跟踪,秘密仍可能进入日志。
常见泄露链路包括:Groovy 在调用 sh 前把秘密插入命令字符串;Shell 使用 set -x 输出展开后的命令;脚本执行 echo $TOKEN;程序把认证头、连接串或完整环境变量写入调试日志。
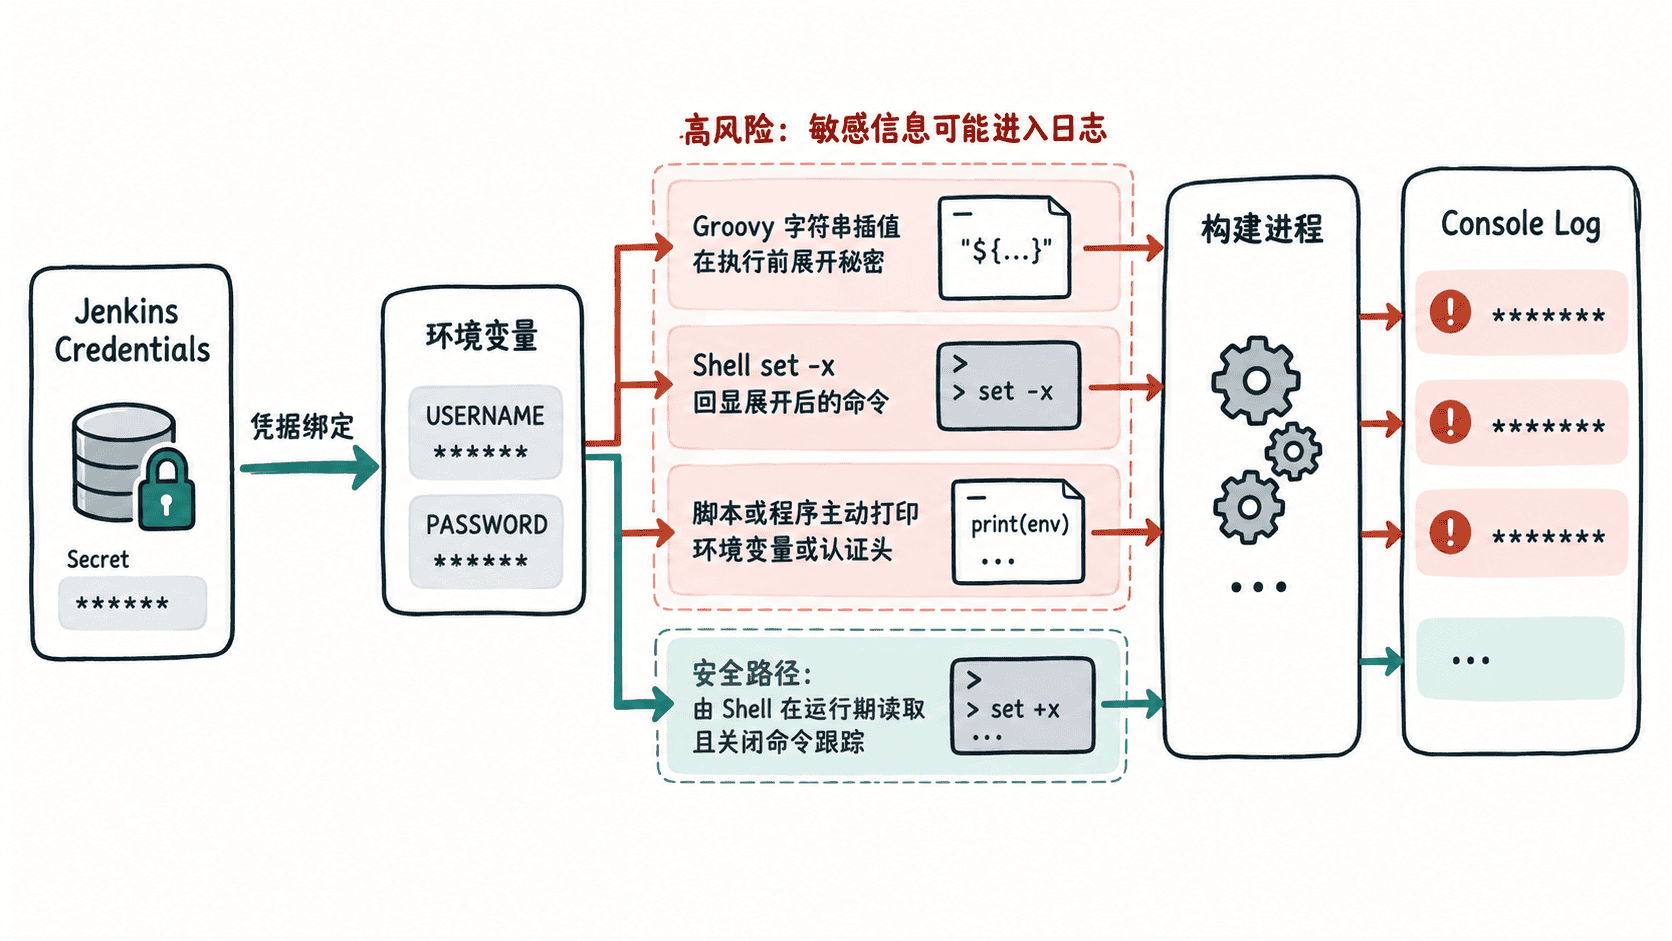
Jenkins 的凭据遮罩可以降低部分意外泄露风险,但不能把它当成安全边界。秘密经过编码、拼接、转义或被外部工具重新格式化后,日志遮罩未必还能识别,因此正确策略是尽量不让秘密进入输出。
安全地把凭据交给命令
下面的 Declarative Pipeline 假设 Jenkins 中已有 ID 为 deploy-api-token 的 Secret text 凭据。withCredentials 只在代码块范围内绑定 API_TOKEN,Shell 脚本使用单引号 Groovy 字符串,避免 Groovy 在调用 sh 之前插值变量。
pipeline {
    agent any
    stages {
        stage('Call API') {
            steps {
                withCredentials([string(credentialsId: 'deploy-api-token', variable: 'API_TOKEN')]) {
                    sh '''
                        set +x
                        curl --fail --silent --show-error \\
                          -H "Authorization: Bearer $API_TOKEN" \\
                          https://example.invalid/health >/dev/null
                        echo "API check completed"
                    '''
                }
            }
        }
    }
}
这是完整 Jenkinsfile 示例,但 https://example.invalid/health 是保留的示例域名,实际执行前应替换为自己的测试接口。set +x 明确关闭 Shell 命令跟踪;脚本没有打印 API_TOKEN,只输出不含秘密的业务结果。
预期结果
API check completed实际 Jenkins 日志还会包含阶段和步骤日志,具体格式因 Jenkins 与插件版本而异;验证重点是日志中不应出现真实 Token。
避免 Groovy 提前插值
在 Pipeline 中,下面这种写法风险更高:双引号 Groovy 字符串可能先读取 API_TOKEN,再把已经包含秘密的命令交给 sh。
// 片段示例:依赖 withCredentials 已绑定 API_TOKEN。
sh "curl -H 'Authorization: Bearer ${API_TOKEN}' https://example.invalid/health"
这里的关键问题不是 curl 本身,而是秘密在哪一层被展开。应让 Shell 在执行阶段读取环境变量,而不是让 Groovy 先构造包含秘密值的命令字符串。
检查日志而不是检查秘密值
安全验证应证明“任务成功且日志没有秘密”,而不是把秘密打印出来比较。测试时可以使用专门的低权限测试凭据,在构建完成后搜索 Console Output 是否出现该测试值,同时检查流水线脚本中是否存在 set -x、printenv、调试转储或字符串插值。
如果第三方 CLI 会在 --verbose、--debug 模式下打印请求头或连接信息,应在使用前确认其日志行为。无法控制日志输出的工具,可以改用临时配置文件、标准输入或该工具提供的安全凭据机制,并确保临时文件权限和清理策略同样受控。
真正可靠的防线不是“日志里出现秘密后再遮住”,而是让凭据只在最小作用域内进入需要它的进程,并从源头避免命令回显、主动打印和提前插值。