
CI/CD / 系统课时
为生产部署增加人工确认
为生产部署增加人工确认
自动部署到测试环境通常可以全自动执行,但生产发布往往需要在真正修改线上环境前保留一道人工确认。本课把 Jenkins input 步骤、超时控制和生产部署阶段组合起来,让流水线既能等待授权,又不会因为无人处理而永久占用执行流程。
学习目标
- 使用
input为生产部署增加人工确认点 - 使用
timeout限制审批等待时间 - 区分确认、拒绝和超时对流水线结果的影响
把确认点放在生产部署之前
人工确认的关键不是简单增加一个按钮,而是选择正确的位置。镜像构建、测试和推送等可重复验证的工作应先自动完成,只有即将修改生产环境时才暂停。这样审批者确认的是一个已经构建并验证过的明确版本。
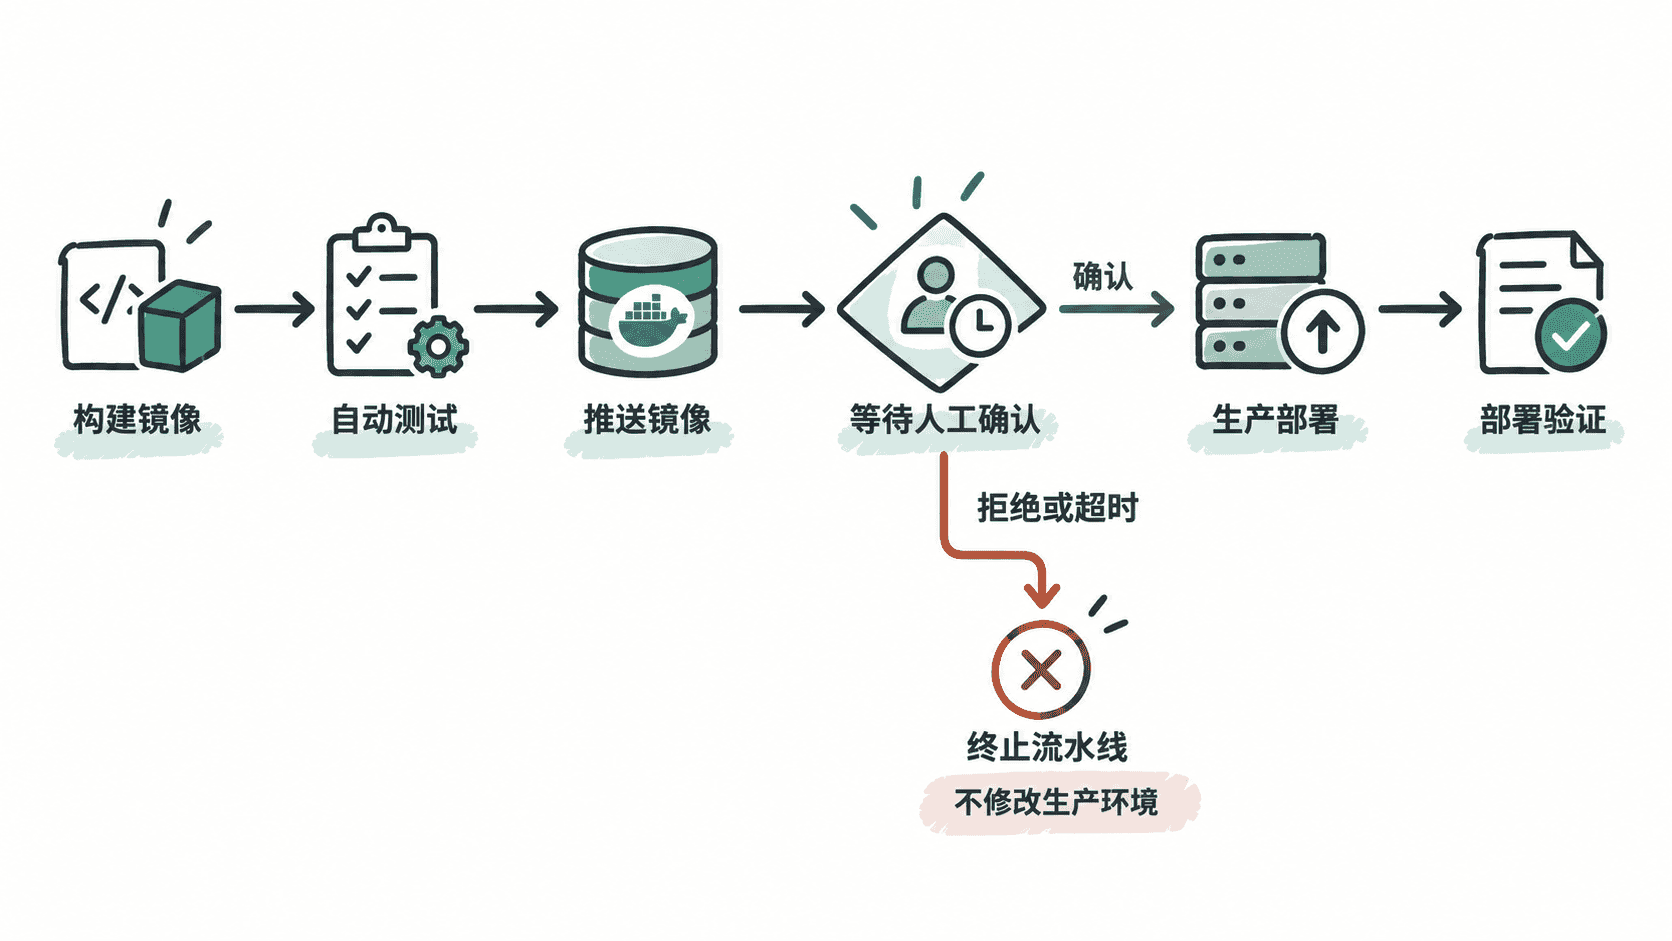
如果把确认放在部署命令之后,即使后续阶段等待审批,生产环境实际上已经被修改,审批就失去了风险控制意义。
用 input 和 timeout 组合审批
下面是一个可直接放入 Declarative Pipeline 的核心示例。timeout 包住 input,意味着 Jenkins 最多等待 30 分钟;确认后才会执行生产部署命令。
pipeline {
    agent any

    stages {
        stage('Production Approval') {
            steps {
                timeout(time: 30, unit: 'MINUTES') {
                    input message: '确认部署当前已验证镜像到生产环境?',
                          ok: '确认部署'
                }
            }
        }

        stage('Deploy Production') {
            steps {
                echo '开始执行生产部署'
            }
        }
    }
}
预期输出(人工点击确认后,日志中的时间和内部步骤信息可能不同):
[Pipeline] input
确认部署当前已验证镜像到生产环境?
Approved by <ID>
[Pipeline] stage
[Pipeline] echo
开始执行生产部署
这里的 <ID> 表示实际审批用户标识。若用户拒绝审批,或者 30 分钟内无人处理,input 不会正常返回,后面的 Deploy Production 阶段也不会执行。
限制谁可以批准
如果 Jenkins 已经配置了用户认证,可以进一步通过 submitter 限定允许确认的用户或外部组。下面是片段示例,需要放在前述 Pipeline 的 steps 上下文中:
input message: '确认部署到生产环境?',
      ok: '确认部署',
submitter: 'release-managers'这是权限约束而不是身份认证方案本身。release-managers 必须能够被当前 Jenkins 安全域正确解析;实际采用用户名还是组名取决于 Jenkins 的认证和授权配置。不要为了方便把审批权限开放给所有能够访问流水线页面的人。
配置生效后,验证方法是分别使用有权限和无权限的账户访问等待中的审批步骤,确认只有预期的发布人员能够完成批准。
处理拒绝和超时
审批失败不应被理解成部署失败后的回滚,因为生产部署根本还没有发生。更合理的行为是让流水线停止,并保留构建出的镜像版本,以便问题确认后重新发起发布。
实际验收时应覆盖三条路径:批准后进入生产部署;主动拒绝后不执行部署;保持无人处理直到超时,同样不执行部署。这样人工确认才真正成为生产变更前的门禁,而不是流水线中的形式化步骤。