
CI/CD / 系统课时
Webhook 不触发时从哪查起
Webhook 不触发时从哪查起
Webhook 不触发时,最有效的方法不是反复重建 Jenkins 任务,而是沿“代码仓库发送请求 → 网络到达 Jenkins → Jenkins 接收事件 → 任务匹配并启动”逐段验证。只要确定事件在哪一段消失,就能把问题快速缩小到仓库、网络或 Jenkins 配置。
学习目标
- 能按触发链路定位 Webhook 未触发的故障位置
- 能利用 Webhook 投递记录和 Jenkins 日志判断请求是否到达
- 能区分网络不可达、响应异常和任务配置不匹配
先确认故障发生在哪一段
一次正常触发至少涉及代码仓库、HTTP 网络链路、Jenkins Webhook 端点和目标任务。仓库发生 push 后会向 Jenkins 发出 HTTP 请求;Jenkins 接收事件后,再根据插件、仓库地址、分支等条件决定是否启动任务。
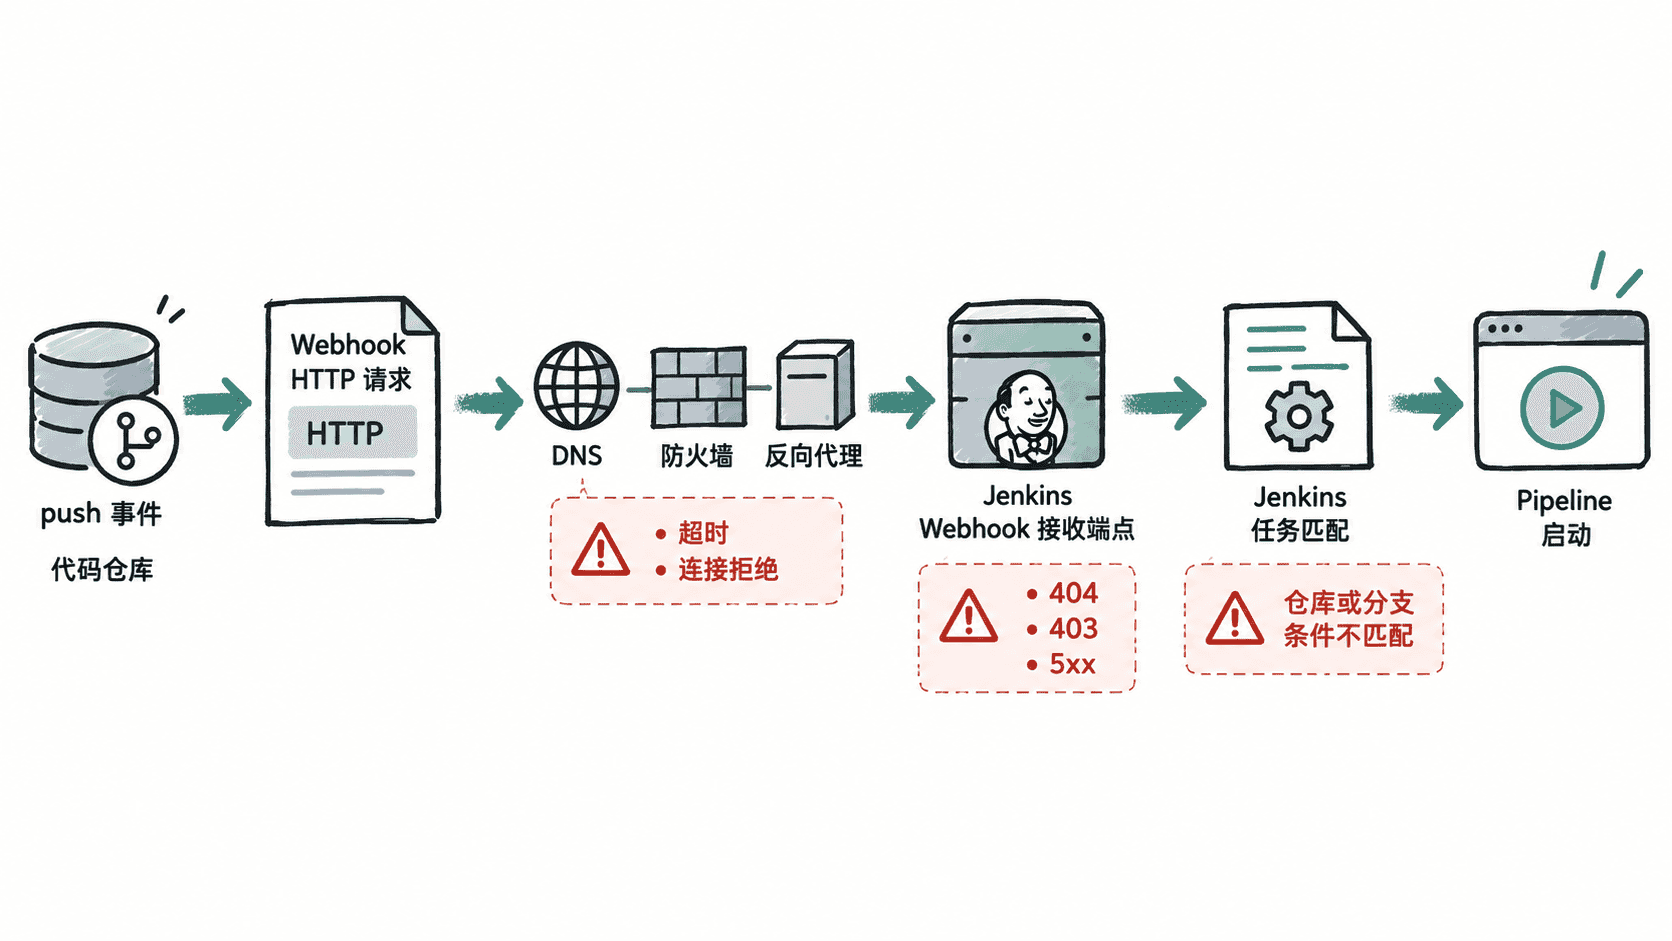
排查时按这个方向前进,不要一开始就修改 Jenkinsfile。Webhook 连 Jenkins 都没有到达时,流水线脚本不会参与执行。
从代码仓库的投递记录开始
GitHub、GitLab 等代码托管平台通常会保存 Webhook 最近的投递结果。先确认目标事件确实产生,再检查请求 URL、HTTP 状态和响应内容。不同平台界面名称略有差异,但判断逻辑相同。
如果 Jenkins 地址允许从当前排障主机访问,可以先验证基础 HTTP 连通性:
curl -I --connect-timeout 5 https://<HOST>/login预期输出
HTTP/1.1 200 OK实际协议版本和状态码可能因认证方式、反向代理及 Jenkins 配置不同而变化;关键是能够建立连接并收到 HTTP 响应。如果出现连接超时、DNS 解析失败或 connection refused,应先处理网络、DNS、防火墙、端口监听或反向代理问题。
根据 HTTP 响应缩小范围
Webhook 投递记录中的响应非常有价值。没有 HTTP 响应通常意味着请求还没到 Jenkins;404 往往要检查 Webhook URL 和反向代理路径;403 应检查安全策略、代理或插件要求;5xx 则继续查看 Jenkins 与代理日志。
例如 Jenkins 部署在内网,而代码托管平台位于公网时,即使 Jenkins 浏览器页面在公司网络内能打开,外部平台也不一定能够访问它。此时应检查公网入口、DNS、TLS、WAF、防火墙和反向代理,而不是修改 Pipeline。
反向代理也是常见断点。若外部 URL 带路径前缀或经过域名转发,要确认代理没有改写掉 Webhook 所需路径,并且请求体、请求头能够完整转发到 Jenkins。
请求到了 Jenkins 仍不触发
如果仓库投递记录已经显示 Jenkins 正常接收请求,下一步检查任务本身。重点确认对应的仓库集成插件已安装并启用,任务配置了正确的 Webhook 触发方式,而且事件类型符合预期。
还要核对仓库身份和分支条件。例如 Multibranch Pipeline 可能已经接收 push 事件,但变更分支不在扫描或构建范围内;仓库 URL 指向另一个项目时,事件同样不会启动预期任务。
可以在 Jenkins 主机上确认服务是否仍在正常响应:
curl -sS -o /dev/null -w '%{http_code}\n' http://127.0.0.1:<PORT>/login预期输出
200<PORT> 应替换为 Jenkins 实际监听端口,认证和安全配置可能使实际状态码不同。若本机能够响应而仓库投递超时,排查重点应移到 Jenkins 之前的代理和网络链路;若 Jenkins 本机也无法响应,则先恢复 Jenkins 服务。
用一次真实提交完成验证
修复后应创建一次可识别的测试提交并 push 到已配置分支,然后同时观察仓库的 Webhook 投递记录和 Jenkins 构建历史。理想结果是仓库显示请求成功送达,Jenkins 随后出现由对应事件触发的新构建。
如果请求成功但没有构建,继续检查 Jenkins 的事件处理日志和任务匹配条件;如果请求根本没有成功,则回到网络链路。始终先确定“事件到哪里了”,比同时修改仓库、代理和 Jenkins 配置更容易找到真正根因。