
FPGA 与数字 IC 设计 / 系统课时
为 load-use 冒险插入停顿气泡
为 load-use 冒险插入停顿气泡
在五级流水 CPU 中,紧跟 load 指令的下一条指令如果立即使用加载结果,即使实现了常规数据前递,也可能读到旧值。本课实现一个精确的 load-use 冒险检测单元:冻结 PC 和 IF/ID 寄存器,向 ID/EX 注入一个气泡,并通过仿真证明依赖指令不会错误执行。
学习目标
- 判断 load-use 数据相关,并解释为什么普通前递无法消除这一冒险。
- 使用 Verilog 实现冒险检测、前级冻结和执行级气泡注入。
- 通过逐周期测试验证停顿一次后流水线能够正常恢复。
为什么 load-use 需要停顿
考虑经典五级流水:IF 取指、ID 译码、EX 执行、MEM 访存、WB 写回。假设数据存储器采用同步流水时序,load 的读取结果要到 MEM 阶段末尾才能被下一阶段使用。
以 RISC-V 风格指令为例:
lw  x5, 0(x1)
add x6, x5, x7
lw 从 x1 指向的地址读取数据,最终写入 x5;紧接着的 add 必须使用这个新值计算 x6。若两条指令连续进入流水线,add 在 EX 阶段需要操作数时,lw 尚未完成 MEM 阶段的数据读取。
没有停顿时,理论上的执行位置如下:
| 周期 | lw | add |
|---|---|---|
| C1 | IF | — |
| C2 | ID | IF |
| C3 | EX | ID |
| C4 | MEM | EX |
| C5 | WB | MEM |
C4 是冲突点:add 正在 EX 阶段消费 x5,而 lw 的加载数据直到该周期末尾才可用。普通 EX/MEM 到 EX 的 ALU 结果前递不能解决这个问题,因为 EX/MEM 中的 load 结果通常还是地址,而不是存储器读出的数据。
解决办法是让 add 留在 ID 阶段一个周期,并向 EX 阶段插入一条无副作用的气泡。到下一周期,add 进入 EX,加载值可从 MEM/WB 或等效的加载结果路径前递。
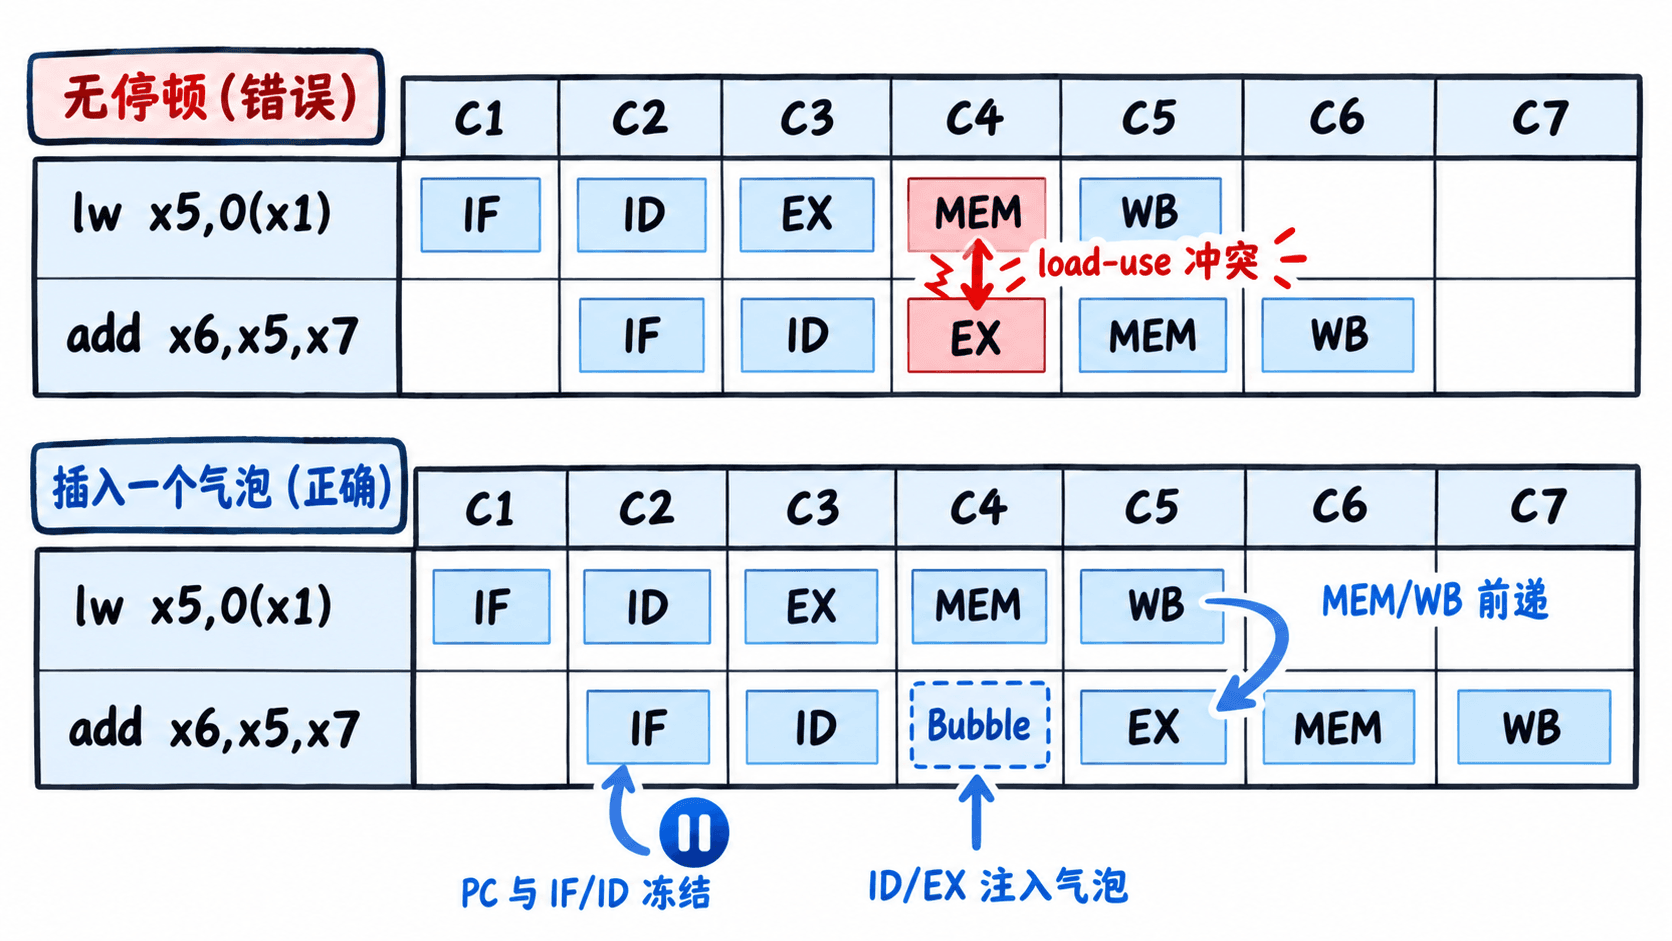
检测真正的数据依赖
检测发生在 load 位于 ID/EX、后继指令位于 IF/ID 的时候。需要同时满足三个条件:
- ID/EX 中的指令是有效的加载指令,
mem_read为 1。 - 加载目标寄存器
rd不等于 0,因为 RISC-V 的x0恒为零。 - IF/ID 中有效指令实际使用的任意源寄存器与加载目标
rd相同。
例如 lw x5,0(x1) 后接 add x6,x5,x7 必须停顿;后接 add x6,x8,x7 则不应停顿。仅比较寄存器编号还不够:某些指令没有使用 rs2,其指令编码对应位置恰好等于 rd 也不应触发停顿。
下面给出可综合的组合逻辑检测模块,采用 RISC-V 的 5 位寄存器编号,并由译码级提供源寄存器使用标志。
module load_use_hazard (
    input  wire       idex_valid,
    input  wire       idex_mem_read,
    input  wire [4:0] idex_rd,
    input  wire       ifid_valid,
    input  wire       ifid_uses_rs1,
    input  wire       ifid_uses_rs2,
    input  wire [4:0] ifid_rs1,
    input  wire [4:0] ifid_rs2,
    output wire       stall
);
    // 只有有效 load 的非零目标寄存器才可能引发冒险。
    wire load_pending = idex_valid && idex_mem_read &&
                        (idex_rd != 5'd0);

    // 译码级明确区分指令真正使用的源操作数。
    wire rs1_match = ifid_uses_rs1 && (ifid_rs1 == idex_rd);
    wire rs2_match = ifid_uses_rs2 && (ifid_rs2 == idex_rd);

    assign stall = load_pending && ifid_valid &&
                   (rs1_match || rs2_match);
endmodule这是一个纯组合逻辑模块,没有时钟和内部状态。stall 为 1 表示当前流水线边沿需要执行冻结及气泡操作;为 0 表示正常推进。uses_rs1、uses_rs2 应由真实指令译码产生,不能简单地对所有指令都置 1。
冻结前级并向执行级注入气泡
检测到冒险后,不能直接冻结整条流水线,否则正在 MEM 阶段推进的 load 也会被阻塞。正确做法是在下一个有效时钟沿同时执行三项操作:
- PC 保持不变,不推进到新取指地址。
- IF/ID 寄存器保持原内容,让依赖指令继续等待。
- ID/EX 寄存器写入无效气泡,而不是再次把依赖指令送入 EX。
EX/MEM 和 MEM/WB 两级继续按正常时钟推进,使加载指令完成访存与写回。
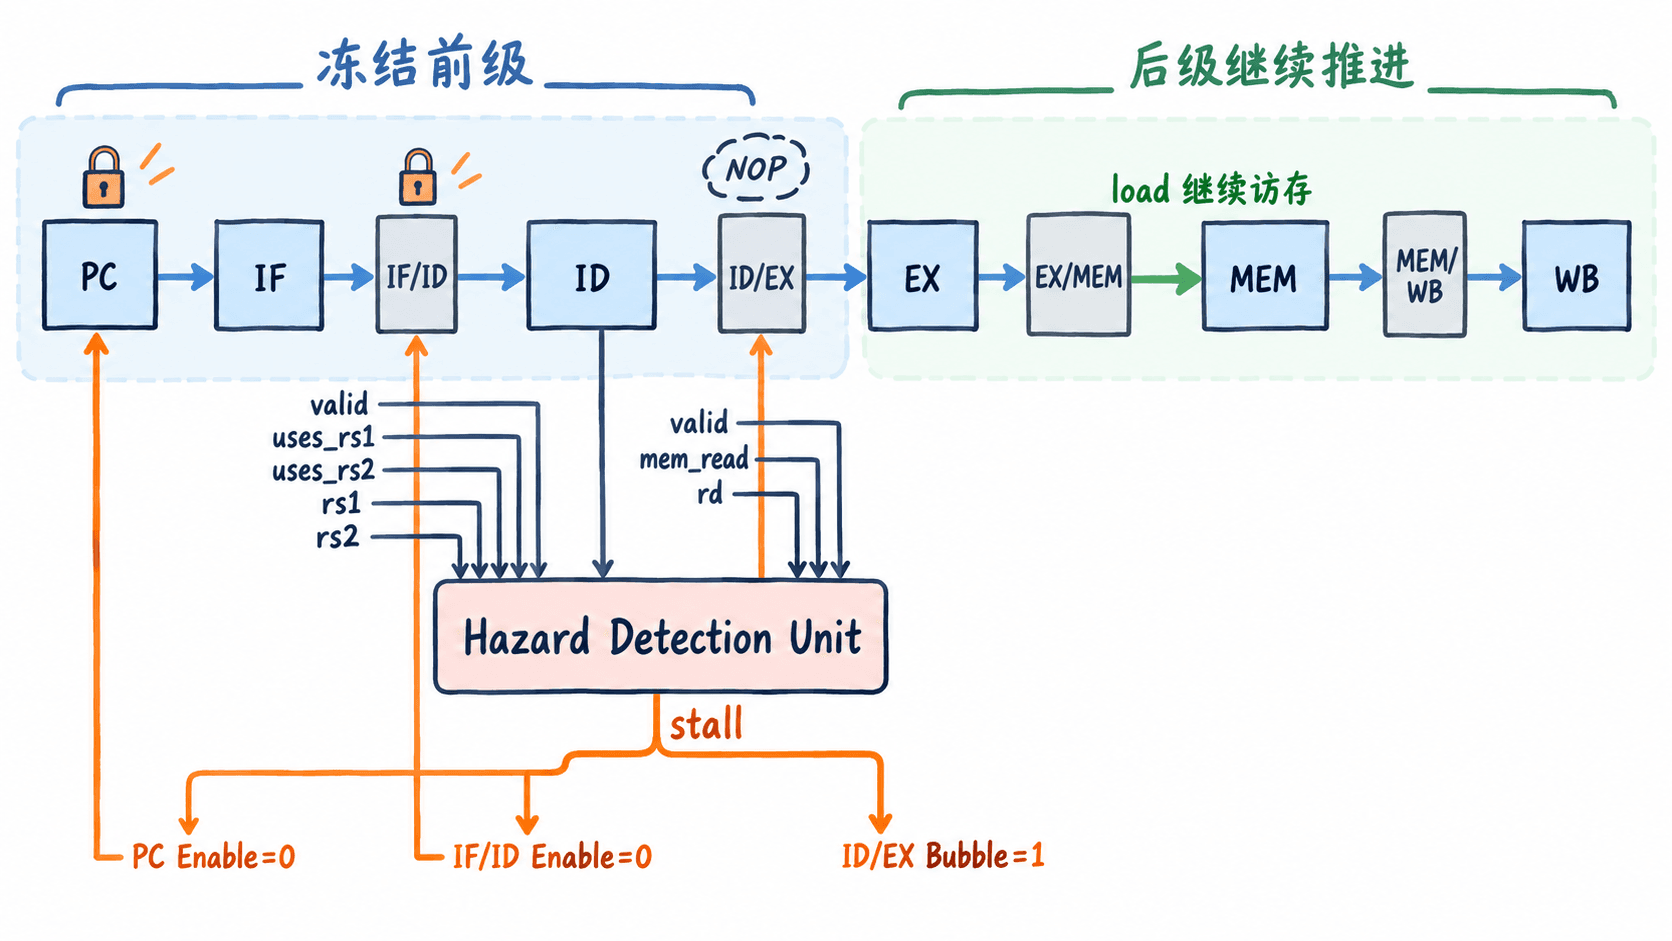
以下代码是精简的流水寄存器控制片段,依赖已经定义的 stall、clk、reset、next_pc、fetched_instr、译码控制信号及各级流水寄存器。假设复位为同步高有效,取指令在对应时钟沿之前已稳定。
// 片段示例:PC 和 IF/ID 在停顿时保持原值。
always @(posedge clk) begin
    if (reset) begin
        pc         <= 32'b0;
        ifid_instr <= 32'b0;
        ifid_valid <= 1'b0;
    end else if (!stall) begin
        pc         <= next_pc;
        ifid_instr <= fetched_instr;
        ifid_valid <= fetched_valid;
    end
end

// 片段示例:只清空 ID/EX 的有效位和副作用控制信号。
always @(posedge clk) begin
    if (reset || stall) begin
        idex_valid     <= 1'b0;
        idex_mem_read  <= 1'b0;
        idex_mem_write <= 1'b0;
        idex_reg_write <= 1'b0;
    end else begin
        idex_valid     <= ifid_valid;
        idex_mem_read  <= dec_mem_read;
        idex_mem_write <= dec_mem_write;
        idex_reg_write <= dec_reg_write;
    end
end
这里采用有效位与写副作用控制信号清零的方式表示气泡。其余数据字段可以保留旧值,但下游必须使用有效位屏蔽无效指令,避免旧目标寄存器参与前递、旧访存地址触发写入或旧控制信号改变架构状态。
如果设计还支持跳转冲刷流水线,应统一规定控制优先级。例如当分支重定向已经确定时,优先执行冲刷与 PC 重定向,再处理普通 load-use 停顿,避免冻结覆盖正确的跳转目标。
用仿真验证冒险检测
先单独验证冒险检测逻辑,再将其接入完整 CPU。下面的测试平台覆盖真依赖、无依赖、x0、未使用源字段与无效指令五种情况,可使用支持 Verilog 的 Icarus Verilog 执行。
module tb_load_use_hazard;
    reg idex_valid, idex_mem_read, ifid_valid;
    reg ifid_uses_rs1, ifid_uses_rs2;
    reg [4:0] idex_rd, ifid_rs1, ifid_rs2;
    wire stall;

    load_use_hazard dut (
        .idex_valid(idex_valid),
        .idex_mem_read(idex_mem_read),
        .idex_rd(idex_rd),
        .ifid_valid(ifid_valid),
        .ifid_uses_rs1(ifid_uses_rs1),
        .ifid_uses_rs2(ifid_uses_rs2),
        .ifid_rs1(ifid_rs1),
        .ifid_rs2(ifid_rs2),
        .stall(stall)
    );

    initial begin
        idex_valid = 1;
        idex_mem_read = 1;
        idex_rd = 5;
        ifid_valid = 1;
        ifid_uses_rs1 = 1;
        ifid_uses_rs2 = 1;
        ifid_rs1 = 5;
        ifid_rs2 = 7;
        #1;
        $display("dependent=%b", stall);

        // 两个真实源寄存器都与加载目标不同。
        ifid_rs1 = 8;
        #1;
        $display("independent=%b", stall);

        // x0 不允许产生虚假的 load-use 停顿。
        idex_rd = 0;
        ifid_rs1 = 0;
        #1;
        $display("zero_reg=%b", stall);

        // 指令编码中相等的字段不一定被实际读取。
        idex_rd = 7;
        ifid_uses_rs2 = 0;
        #1;
        $display("unused_rs2=%b", stall);

        ifid_valid = 0;
        #1;
        $display("invalid=%b", stall);
        $finish;
    end
endmodule
将检测模块和测试平台分别保存为 load_use_hazard.v 与 tb_load_use_hazard.v,执行:
iverilog -g2012 -s tb_load_use_hazard -o hazard_sim load_use_hazard.v tb_load_use_hazard.v
vvp hazard_sim
预期输出:
dependent=1
independent=0
zero_reg=0
unused_rs2=0
invalid=0
该测试证明组合检测条件正确,但尚未证明流水线冻结行为正确。完整 CPU 的集成测试还需记录 PC、IF/ID、ID/EX 的有效位和各级指令位置。
检查停顿周期与最终结果
假设 x1 指向的内存单元存储 42,x7=8,执行前面的两条指令,预期 x5=42、x6=50。
插入气泡后的关键周期如下:
| 周期 | lw | add | 控制行为 |
|---|---|---|---|
| C3 | EX | ID | 检测到依赖,准备停顿 |
| C4 | MEM | ID | PC 和 IF/ID 冻结,EX 为气泡 |
| C5 | WB | EX | 恢复推进,向 EX 前递加载值 |
| C6 | — | MEM | 正常推进 |
| C7 | — | WB | 写回 x6=50 |
这里的 C4 表示上一周期末已执行冻结及气泡注入后的状态。同步边沿更新与周期内组合信号需要分开观察,不能把检测到 stall 的时刻误认为气泡已经进入 EX。
集成测试至少应检查以下性质:
stall只在该依赖关系需要停顿时有效,不会持续额外停顿。- 停顿对应的时钟沿之后,PC 与 IF/ID 保持不变,ID/EX 的
valid为 0。 lw正常进入 MEM、WB;气泡不能发出存储器写使能或寄存器写使能。- 恢复推进后的
add使用加载得到的42,最终写回x6=50。
以上实现适用于经典五级流水、加载数据在 MEM 末尾可用且下一周期可前递的设计。如果存储器存在等待状态或可变延迟,应改为依据加载结果的实际就绪信号控制停顿,而不是固定只插入一个气泡。