
FPGA 与数字 IC 设计 / 系统课时
给非法状态设计安全恢复路径
给非法状态设计安全恢复路径
有限状态机可能因上电状态不确定、单粒子翻转或时序异常进入未定义编码。如果缺少恢复逻辑,控制器可能停在错误状态,甚至持续输出危险控制信号。本课使用 SystemVerilog 实现默认分支、同步复位与异常恢复,并通过仿真验证非法状态能够返回初始态。
学习目标
- 区分合法状态、非法状态编码和未定义逻辑值,理解它们的不同风险。
- 使用默认分支、复位逻辑和安全输出设计状态机恢复路径。
- 编写测试平台注入非法状态,验证下一时钟周期的恢复行为。
为什么非法状态需要专门处理
假设一个简单的三状态控制器,用于控制某个设备的启动、运行和停止:
| 状态 | 二进制编码 | 功能 | 输出 enable |
|---|---|---|---|
| IDLE | 2'b00 | 等待启动 | 0 |
| RUN | 2'b01 | 正常运行 | 1 |
| STOP | 2'b10 | 完成停止 | 0 |
| 非法状态 | 2'b11 | 未定义 | 必须为 0 |
状态寄存器宽度为 2 位,可以表示 4 种编码,但设计只使用其中 3 种。因此,2'b11 是需要显式处理的非法状态。
错误写法是只列出三个合法状态,并假设寄存器永远不会出现其他值。这种假设忽略了异常翻转、错误状态更新以及复位控制缺陷。
正确做法是同时考虑三个问题:
- 异常状态出现时,组合控制输出是否立即保持安全。
- 下一个有效时钟沿到来时,状态寄存器能否恢复到已知状态。
- 复位期间和复位释放后,状态机是否能从初始态继续正常运行。
本例约定 IDLE 为安全恢复目标,enable=0 为安全输出,非法状态在下一个上升沿恢复。这里的安全仅指本例设备控制要求;电机、存储器写使能或功率开关等实际设计必须分别确认各自的安全电平。
建立非法状态到初始态的恢复路径
恢复策略应当区分正常状态迁移与异常恢复。正常工作时,IDLE 收到启动信号后进入 RUN,RUN 收到完成信号后进入 STOP,STOP 再返回 IDLE。任何非法编码都应转移到 IDLE,且不得启用设备。
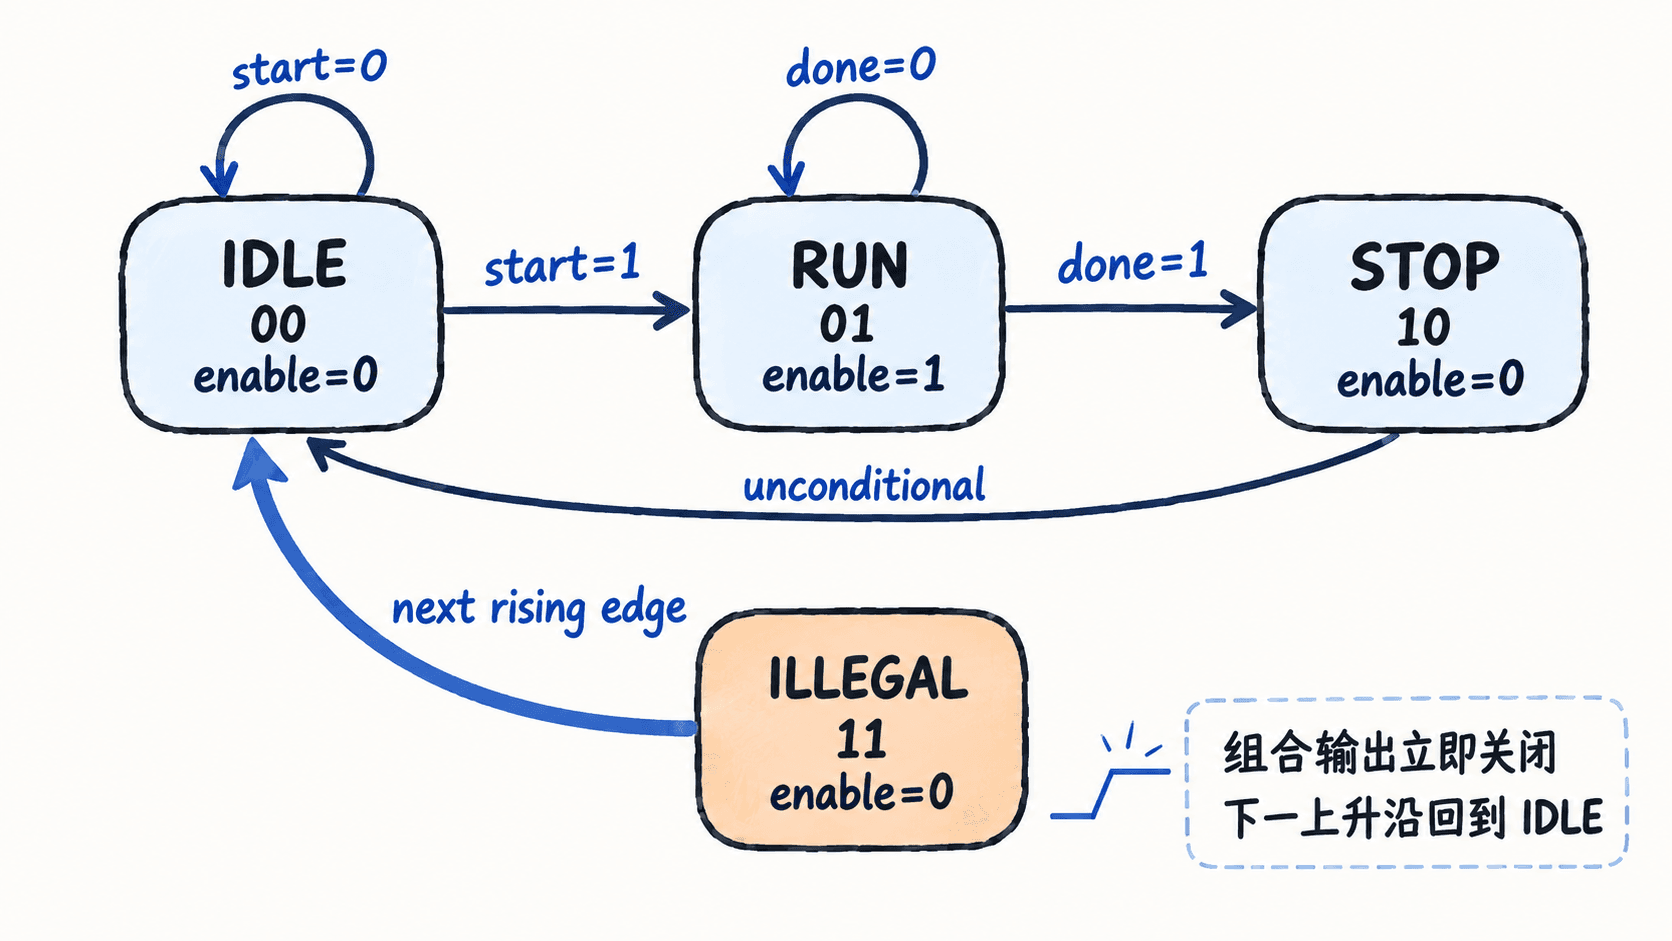
下面给出完整的 SystemVerilog 实现,适用于支持 IEEE 1800 SystemVerilog 的仿真器。设计采用同步高电平复位、独立的组合下一状态逻辑以及组合输出逻辑。
module safe_fsm (
    input  logic clk,
    input  logic rst,
    input  logic start,
    input  logic done,
    output logic enable,
    output logic [1:0] state_out
);
    // 固定编码便于验证未使用的 2'b11。
    localparam logic [1:0] IDLE = 2'b00;
    localparam logic [1:0] RUN  = 2'b01;
    localparam logic [1:0] STOP = 2'b10;

    logic [1:0] state, next_state;

    // 同步复位:在时钟上升沿恢复初始状态。
    always_ff @(posedge clk) begin
        if (rst)
            state <= IDLE;
        else
            state <= next_state;
    end

    // 默认先选择安全状态,再处理合法状态迁移。
    always_comb begin
        next_state = IDLE;
        case (state)
            IDLE: if (start) next_state = RUN;
            RUN:  next_state = done ? STOP : RUN;
            STOP: next_state = IDLE;
            default: next_state = IDLE;
        endcase
    end

    // 不依赖 next_state,非法编码时立即关闭使能。
    always_comb begin
        enable = 1'b0;
        if (!rst && state == RUN)
            enable = 1'b1;
    end

    assign state_out = state;
endmodule
next_state = IDLE 是组合逻辑的默认赋值,能为所有路径提供确定的结果。default 再显式声明非法状态恢复策略,便于代码审查和综合检查。
需要注意,default 并不会在组合逻辑计算时立即修改状态寄存器。当前状态仍然是非法值,直到下一个上升沿才更新为 IDLE。因此,输出逻辑必须独立保证非法编码下的安全值。
本例的 enable 还通过 rst 门控,使同步复位被拉高时组合输出立即关闭,但状态寄存器本身仍须等待时钟上升沿复位。若实际输出有严格无毛刺要求,还需要结合寄存输出或专门的硬件安全关断机制,不能仅依赖组合译码。
注入非法编码并验证恢复
为了直接验证恢复路径,可以在仿真测试平台中通过层次引用修改内部状态寄存器。这种方法只用于仿真,不属于可综合的硬件功能。
以下测试平台与前面的 safe_fsm 放在同一个编译工程中,保存为 tb_safe_fsm.sv;前面的模块保存为 safe_fsm.sv。
`timescale 1ns/1ps
module tb_safe_fsm;
    logic clk = 0;
    logic rst = 1;
    logic start = 0;
    logic done = 0;
    logic enable;
    logic [1:0] state_out;

    safe_fsm dut (
        .clk(clk), .rst(rst), .start(start),
        .done(done), .enable(enable), .state_out(state_out)
    );

    always #5 clk = ~clk;

    initial begin
        // 第一次上升沿完成同步复位。
        @(negedge clk);
        rst = 0;
        start = 1;
        @(posedge clk);
        #1;
        if (state_out !== 2'b01 || enable !== 1'b1)
            $fatal(1, "RUN transition failed");

        @(negedge clk);
        start = 0;
        // 仿真专用故障注入,模拟状态位异常翻转。
        force dut.state = 2'b11;
        #1;
        if (enable !== 1'b0)
            $fatal(1, "Unsafe output in illegal state");
        if (dut.next_state !== 2'b00)
            $fatal(1, "Recovery target incorrect");
        $display("Illegal state: enable=0, next_state=IDLE");

        release dut.state;
        @(posedge clk);
        #1;
        if (state_out !== 2'b00 || enable !== 1'b0)
            $fatal(1, "Recovery failed");
        $display("Recovery passed: state=IDLE, enable=0");
        $finish;
    end
endmodule
这里选择在下降沿注入故障,避免与上升沿状态更新产生仿真竞争。释放强制值之后,在下一上升沿检查状态是否回到 IDLE。
在安装了支持 SystemVerilog 的 Icarus Verilog 的环境中,可使用以下命令编译并运行:
iverilog -g2012 -s tb_safe_fsm -o fsm_sim safe_fsm.sv tb_safe_fsm.sv
vvp fsm_sim
预期输出中的两条验证日志为:
Illegal state: enable=0, next_state=IDLE
Recovery passed: state=IDLE, enable=0
Icarus Verilog 还可能追加 $finish 的文件位置提示,其内容随版本和源文件路径变化。测试应无 $fatal 错误,并以成功退出作为通过条件。
区分非法编码与未知逻辑值
2'b11 是确定的二进制编码,但 2'bxx 包含仿真未知值,两者不能完全等同。
在四态仿真中,普通 case 会按四态值进行匹配,因此当状态包含 X 或 Z 且没有匹配的合法分支时,default 会将 next_state 设置为 IDLE。不过,仿真中的 X 不代表真实芯片内部存在一个可以直接译码的第三种电压状态。
此外,真实硬件中的亚稳态、复位释放问题和时钟域跨越错误,不能靠 default 分支彻底解决。
| 异常类型 | 本例处理效果 | 还需要的措施 |
|---|---|---|
| 状态变成 2'b11 | 下一上升沿回到 IDLE | 验证异常期间输出安全 |
| 仿真状态含 X/Z | 普通 case 的 default 提供下一状态 | 排查复位和未初始化来源 |
| 时钟停止 | 无法完成同步状态恢复 | 独立监控或硬件关断 |
| 状态位持续受干扰 | 可能反复进入异常状态 | 诊断、冗余或错误检测 |
| 亚稳态传播 | 不保证可靠恢复 | 正确的 CDC 与复位设计 |
综合工具还可能根据优化选项、状态可达性分析和 FSM 重编码策略改变内部实现。因此,需要检查综合报告与门级行为,不能只凭 RTL 中存在 default 就认定物理电路具备期望的非法状态恢复能力。必要时使用工具支持的状态编码约束或安全 FSM 选项,并验证最终网表。
确认恢复逻辑满足验收条件
对本例的三状态控制器,至少检查以下四项:
- 复位:
rst=1跨越一个时钟上升沿后,state_out=2'b00且enable=0。 - 正常运行:从
IDLE输入start=1,下一上升沿进入RUN且enable=1。 - 异常输出:强制状态为
2'b11后,不等待下一个时钟沿,组合输出即为enable=0。 - 异常恢复:解除故障注入后,在下一上升沿进入
IDLE,且不会意外重新启用设备。
还可以增加一个边界测试:非法状态出现时同时保持 start=1,观察恢复到 IDLE 后,状态机是否会在随后一个时钟沿重新进入 RUN。本例允许这种行为;如果设备要求故障后必须人工确认才能重启,就不能仅恢复到 IDLE,而应增加故障锁定状态和明确的故障清除条件。
对于更严格的控制器,推荐把状态恢复与设备重新授权分开设计:检测非法状态后锁存故障标志,关闭危险输出,等待复位或经过授权的清故障操作,避免持续有效的启动命令导致自动重启。
最终验收不能只看状态是否回到初始编码,还必须确认异常期间输出安全、恢复时间符合要求,以及重新启动行为符合设备的故障处理规范。