
质量与可靠性 / 系统课时
串联结构为什么放大整体失效风险
串联结构为什么放大整体失效风险
当一项任务要求多个部件全部正常工作时,即使每个部件的可靠度都很高,整机的任务可靠度仍可能明显下降。本篇以固定任务时长下的串联系统为例,计算整体可靠度,比较部件与系统的失效风险,并判断哪些部件值得优先改进。
学习目标
- 根据任务成功条件识别可靠性意义上的串联结构。
- 在部件失效相互独立的前提下,计算串联系统可靠度和任务失效概率。
- 用具体数值评估低可靠度部件的影响,并识别模型适用边界。
串联由任务成功条件决定
可靠性工程中的串联结构,是指系统必须依靠所有指定部件正常工作才能完成任务。它描述的是功能上的依赖关系,不要求设备在物理空间中首尾相接。
例如,一套连续供水设备由供电单元 A、控制单元 B 和执行泵 C 组成。任务规定为连续运行 1000 小时,期间必须维持规定的供水能力。如果任意一个单元发生导致供水中断的失效,整套系统就无法完成任务。
这三个单元因此构成可靠性逻辑串联。其成功条件为:A 成功、B 成功、C 成功三个事件同时成立。
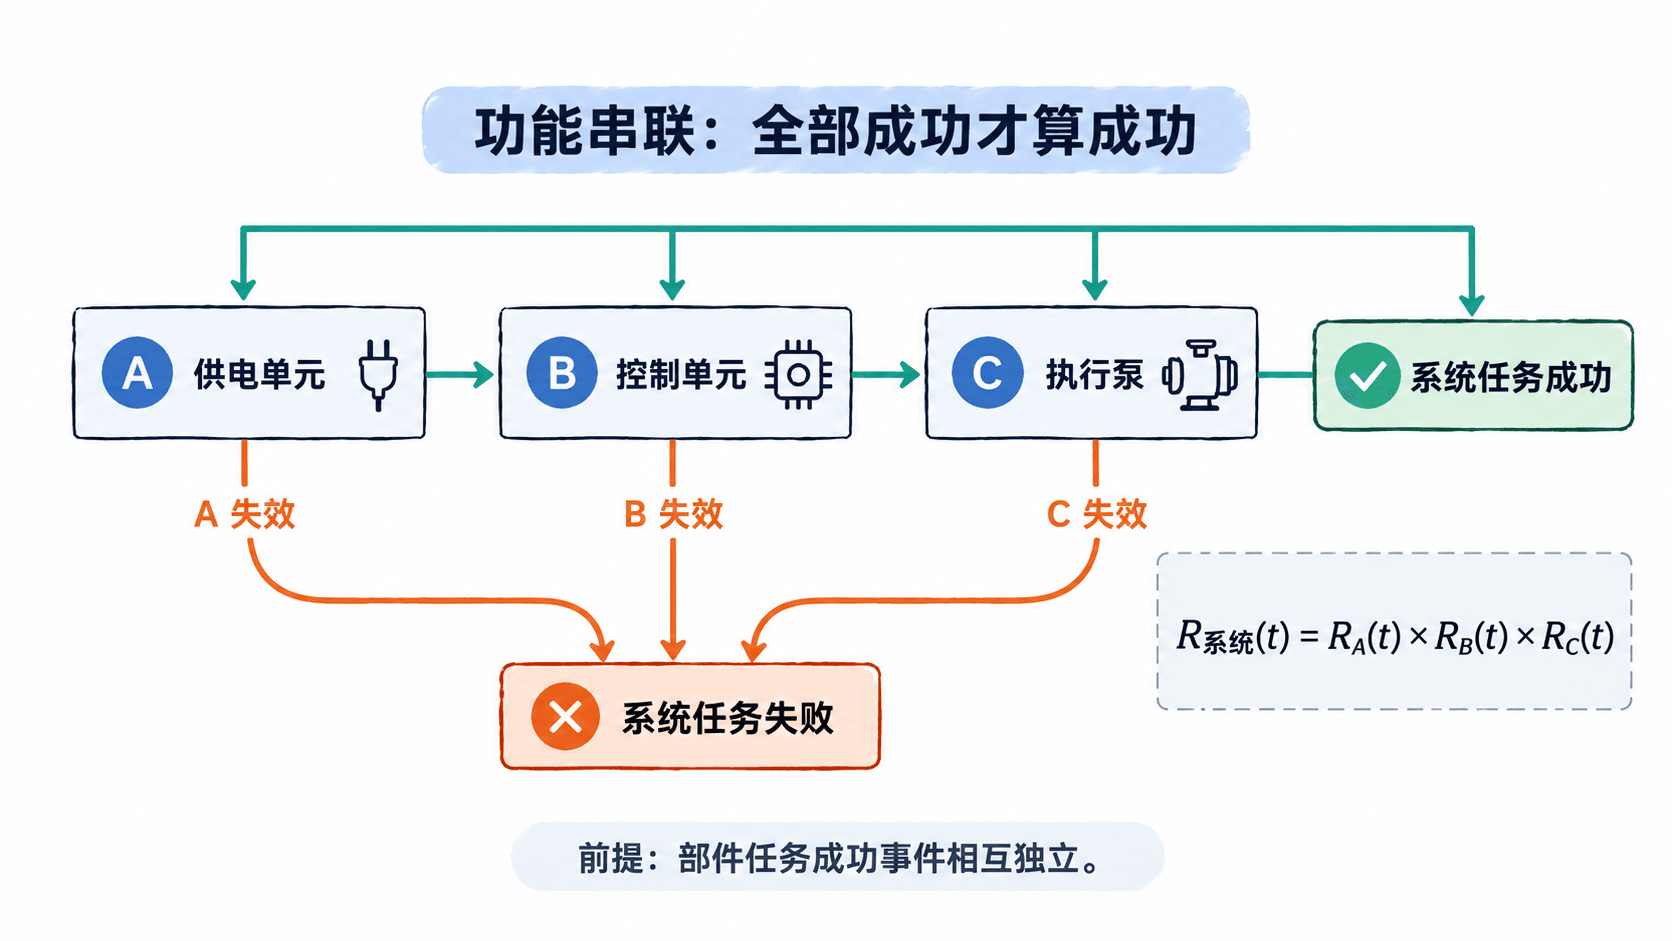
判断实际设备时,应先明确任务失败判据,再确定哪些部件不可缺少。如果一台备用泵能够在主泵失效后自动接管,并且任务允许切换过程,那么这两台泵不能简单当作两个串联部件处理。
用乘积计算整体可靠度
设 表示第 个部件从任务开始到时间 都没有发生规定失效的概率。在各部件任务成功事件相互独立、系统不存在能够补偿这些失效的冗余功能时,系统可靠度为:
其中, 为必需部件数量。公式的含义是:系统成功需要所有部件成功,因此将各个独立成功事件的概率相乘。
考虑一套包含 5 个必需部件的设备。根据相同任务工况下的寿命试验或可靠性模型,已知每个部件在连续运行 1000 小时内的可靠度均为 0.98,且部件失效相互独立。
整体任务可靠度为:
相应的任务失效概率为:
单个部件的任务失效概率只有 2%,但 5 个部件串联后,系统在 1000 小时内无法完成任务的概率约为 9.61%。
这一结果不能简单地通过 求得。直接相加会重复计算多个部件同时失效的情况;乘积公式则在独立性成立时给出精确结果。
还应注意:所有 必须针对相同的任务时间和明确的使用工况。不能把 A 部件运行 500 小时的可靠度与 B 部件运行 1000 小时的可靠度直接相乘,冒充系统在 1000 小时内的可靠度。
识别低可靠度部件的影响
实际系统中,各部件可靠度往往不同。仍以连续运行 1000 小时的供水任务为例,假设独立性成立,三个必需单元的可靠度如下。
| 部件 | 1000 小时可靠度 | 任务失效概率 |
|---|---|---|
| A 供电单元 | 0.99 | 1% |
| B 控制单元 | 0.90 | 10% |
| C 执行泵 | 0.98 | 2% |
系统整体可靠度为:
因此,系统任务可靠度为 87.318%,任务失效概率为 12.682%。虽然 A 和 C 的可靠度都很高,但 B 只有 90%,使整体可靠度下降到不足 88%。
假设采用更可靠的控制单元,将 B 的任务可靠度从 0.90 提高到 0.97,其他条件不变,则:
系统可靠度提高到 94.1094%,比原方案增加约 6.79 个百分点。
如果仅把供电单元 A 的可靠度从 0.99 提高到 0.995,其他条件不变,则系统可靠度为:
这一方案仅增加 0.441 个百分点。两个改进幅度并不相同,但算例说明:应将部件可靠度的实际提升幅度代入系统模型,计算整体收益,而不能只看单个部件改进后的数字是否漂亮。
还存在一个不依赖独立性假设的上限关系:串联系统成功必须包含每个必需部件成功,因此系统可靠度不可能超过其中可靠度最低的部件。对于上述系统,只要 B 的可靠度仍为 0.90,整个系统就不可能达到 95% 的任务可靠度。
使用串联公式前检查边界
实际建模时,可以按照以下顺序检查,避免获得数值精确但工程含义错误的结果。
- 统一任务条件。 明确任务持续时间、负载、温度与失效判据。例如统一采用额定负载下连续运行 1000 小时、期间不允许发生供水中断的条件。
- 核实独立性。 如果 A、B、C 都可能因同一个供电故障、浸水事件或环境冲击而同时失效,就需要识别共因失效与相关性,不能直接使用独立乘积公式。
- 核实功能结构。 检查是否存在自动切换、备用设备、降级运行或其他容错能力。只要单个部件失效不必然导致任务失败,就需要重新划分串联和冗余单元。
- 明确维修规则。 上述计算针对规定任务期间持续成功的概率。如果允许故障后维修并恢复服务,而且关注的是某一时刻能否运行或长期运行时间占比,就应进一步建立可用度或可修复系统模型。
实际设计评审中,建议至少记录部件名称、任务时间、失效判据、部件可靠度及其证据来源、独立性依据和冗余情况,再计算系统结果。对于低可靠度部件,还应比较改进成本、可实现的可靠度增量及其带来的系统可靠度增益。
串联系统的工程特点可以归结为一个可检验的事实:必需部件越多,系统需要同时满足的成功条件就越多。在独立失效前提下,乘积计算能够量化这一影响,并帮助确定可靠性改进的方向。