
区块链原理 / 系统课时
数字签名如何确认交易授权来源
数字签名如何确认交易授权来源
一笔交易写着“由 A 支付”,不代表 A 真正授权。本篇通过私钥签名、公钥验签和消息摘要的完整实验,验证修改金额后签名为何失效,并辨清签名有效、地址匹配与交易合法性之间的边界。
学习目标
- 说明消息摘要、私钥、公钥和数字签名在交易授权中的分工。
- 运行 secp256k1 ECDSA 示例,复现原文通过、篡改失败和错钥失败。
- 区分密码学验签、输出花费条件与节点的共识规则检查。
为什么只有消息摘要还不够
假设待签数据是 demo:alice->bob:10,末尾 10 表示支付金额。SHA-256 把这段字节映射成 32 字节摘要。任何人都能计算摘要,所以把“原文+摘要”一起发送,并不能证明 Alice 同意付款;攻击者修改金额后,也能重新计算摘要。
数字签名增加了只有私钥持有者才能完成的授权步骤:签名者用私钥对特定摘要签名,验证者用相应公钥检查签名与摘要是否匹配。私钥必须保密,公钥与签名可以公开。签名不会加密交易内容,也不会自动证明签名者的现实身份。
私钥签名与公钥验签的数据流
- 钱包构造待签名消息,按规定格式计算消息摘要。真实比特币使用交易签名哈希规则(sighash),不是直接签界面显示的付款文字。
- 私钥为该摘要生成签名;验证节点取得签名、相关公钥和交易数据,并按同一规则重算摘要。
- 节点调用验签算法。只要修改了签名承诺范围内的金额、收款输出等数据,重算的摘要改变,旧签名就无法通过。
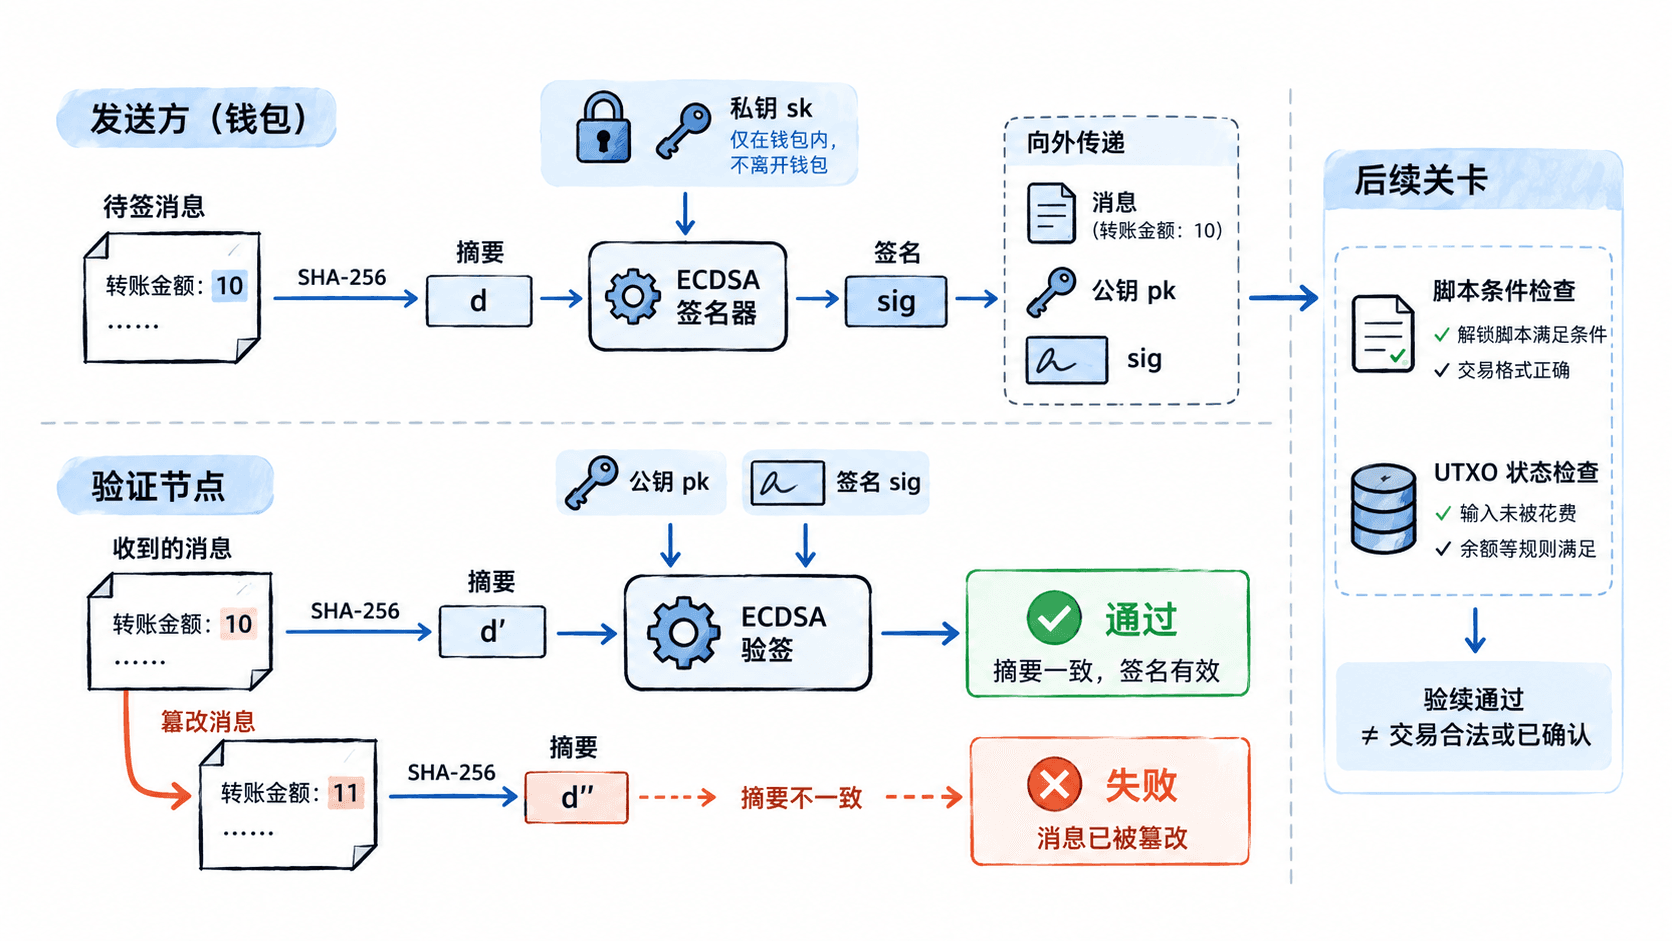
在比特币中,传统和 SegWit v0 的常见公钥签名采用 secp256k1 曲线上的 ECDSA;Taproot 使用 BIP 340 Schnorr 签名。两者不能混用验签接口。SIGHASH_ALL 等模式决定签名承诺哪些交易字段,因此不能笼统说“改动交易任意字节都一定导致验签失败”。
用 Python 重现两种验签失败
使用 Python 3.10+,安装 cryptography 包(命令为 python -m pip install cryptography),把代码保存成 signature_demo.py,再运行 python signature_demo.py。本实验使用教学字符串和 SHA-256 摘要,不会生成真实链上交易或比特币地址。
from hashlib import sha256
from cryptography.exceptions import InvalidSignature
from cryptography.hazmat.primitives import hashes
from cryptography.hazmat.primitives.asymmetric import ec, utils

private_key = ec.generate_private_key(ec.SECP256K1())
public_key = private_key.public_key()
other_public_key = ec.generate_private_key(ec.SECP256K1()).public_key()
original = b"demo:alice->bob:10"
tampered = b"demo:alice->bob:11"

def digest(message: bytes) -> bytes:
    return sha256(message).digest()

# Prehashed 告诉签名器传入的是摘要,避免再次执行 SHA-256。
signature = private_key.sign(
    digest(original), ec.ECDSA(utils.Prehashed(hashes.SHA256()))
)

def valid(pubkey, message: bytes) -> bool:
    try:
        pubkey.verify(
            signature, digest(message), ec.ECDSA(utils.Prehashed(hashes.SHA256()))
        )
        return True
    except InvalidSignature:
        return False

print("原文验签:", valid(public_key, original))
print("金额篡改后:", valid(public_key, tampered))
print("替换公钥后:", valid(other_public_key, original))
print("摘要相同:", digest(original) == digest(tampered))
预期输出:
原文验签: True
金额篡改后: False
替换公钥后: False
摘要相同: False
第二行失败是因为金额 10 变为 11,待验摘要改变;第三行则是签名与新公钥不匹配。每次运行生成的密钥和签名字节可能不同,但四行布尔结果保持一致。生产环境应安全生成并保存密钥,不能把演示私钥当作真实资产密钥。
签名有效不等于地址归属或交易合法
验签需要一个指定公钥,但“这个签名能用公钥 P 验过”并不等于“P 被某个地址的锁定条件接受”。以比特币 P2WPKH 输出为例,还必须检查所给公钥的 HASH160 与前一输出中承诺的 20 字节公钥哈希一致,并正确执行对应的签名检查。这里证明的是满足花费条件的密钥控制能力,不是签名人的真实姓名或法定所有权。
| 检查层次 | 必须满足的条件 | 单靠验签能否证明 |
|---|---|---|
| 密码学签名 | 指定公钥、摘要和签名匹配 | 能 |
| 输出解锁条件 | 公钥承诺匹配、脚本或见证验证成功 | 不能 |
| 共识有效性 | 引用的 UTXO 未被花费、输入金额不小于输出金额、其他共识规则通过 | 不能 |
| 区块确认 | 交易被区块收录,并可观察后续确认 | 不能 |
例如输入 UTXO 为 0.500 BTC,支付 0.300 BTC、找零 0.199 BTC,手续费是 0.001 BTC。如果重新创建并签署一笔支付 0.300 BTC、找零 0.201 BTC 的交易,输出合计 0.501 BTC,即使签名有效,也因超过输入 0.500 BTC 而无效;若原 UTXO 已被花费,同样不能再次使用。
验签通过只能作为接受交易的一道必要检查;脚本条件、UTXO 状态和金额规则仍要独立验证,节点接受交易后还要区分“待确认”和“已写入区块”。实现细节可对照 cryptography ECDSA 文档 与 BIP 340、BIP 341。