
区块链原理 / 系统课时
交易最终性要求如何转换为确认策略
交易最终性要求如何转换为确认策略
交易已经进入区块,并不代表业务可以立即发货、记账或允许提现。Bitcoin 的确认数只能降低链重组风险,Ethereum PoS 则提供协议层的最终确定性。本课将这两种机制转成可执行的交易状态、放行阈值和异常回退规则,并通过 Python 验证策略是否符合预期。
学习目标
- 区分交易有效、区块确认、PoS 安全状态和最终确定性。
- 根据业务风险选择 PoW 确认数与 PoS 最终性门槛。
- 实现交易状态判定,并正确处理链重组、执行失败和节点异常。
先区分交易有效与最终确定
交易状态至少涉及三个不同问题:交易本身是否合法、交易是否位于当前规范链、所在区块是否达到业务要求的安全程度。这三个条件不能用一个“成功”布尔值表示。
以 Bitcoin 为例,交易位于当前活动链高度 840000 的区块中,当前链尖高度为 840005,则确认数为:
包含交易的区块计为第一次确认。只有交易仍位于当前规范链时,才可以使用这个计算结果。六次确认显著增加了替换该交易的成本,但并不存在保证绝对不可逆的固定确认数。
Ethereum PoS 则需要区分三个区块标签:
| 标签 | 表示什么 | 业务理解 |
|---|---|---|
latest |
当前节点观察到的最新规范链区块 | 已入块,可能重组 |
safe |
在特定诚实多数与网络同步假设下安全的区块 | 风险较低,但未必最终确定 |
finalized |
已通过 PoS 最终性机制确定的区块 | 正常协议条件下具有经济最终性 |
对于 Ethereum,交易只有位于对应 safe 或 finalized 区块及其规范链祖先中,才继承相应状态。仅比较交易高度与最终确定高度,而不核对规范链归属,可能把分叉上的交易误判为已最终确定。
从业务风险确定确认阈值
一个实际的支付系统可以把操作分为“展示交易”“授予可撤销权益”和“执行不可轻易撤销的交付”。不同操作不必等待相同的链上状态。
下面是一组用于演示的业务策略,而不是所有交易所、钱包或支付系统必须采用的统一标准。
| 业务操作 | Bitcoin PoW 门槛 | Ethereum PoS 门槛 | 处理方式 |
|---|---|---|---|
| 展示待处理订单 | 交易已观察到,0 确认 | 交易已提交或待打包 | 仅展示,不增加可提现余额 |
| 小额且可撤销的试用权益 | 至少 3 次确认 | 到达 safe |
在风险限额内临时开放 |
| 大额发货、提现或不可撤销交付 | 至少 6 次确认 | 到达 finalized |
满足其他支付校验后正式放行 |
例如,一笔价值 200 元的数字服务订单允许先提供可撤销的试用权限,而价值 20000 元的实物订单必须等待更严格的结算条件。金额分界线由商户损失承受能力、欺诈风险和资产流动性决定,不能直接从共识算法推导出来。
对 Bitcoin,高价值业务可以选择六次或更多确认,并在异常网络事件期间提高门槛。对 Ethereum,不要把“等待 64 个区块”写成最终确定性的替代规则;一旦最终性停滞,区块高度可能持续增长而 finalized 不再推进。
业务接口还应分别保存 observedStatus 和 releaseStatus。前者描述链上事实,后者描述业务是否已授权交付。这样界面可以显示“已入块,等待最终确定”,而不是提前向用户宣称“支付完成”。
将链上观察转换成交易状态
推荐将状态分成待上链、确认中、安全待最终确定、达到业务阈值、最终确定、异常回退与校验失败。Bitcoin 和 Ethereum 不需要具有完全相同的终态名称。
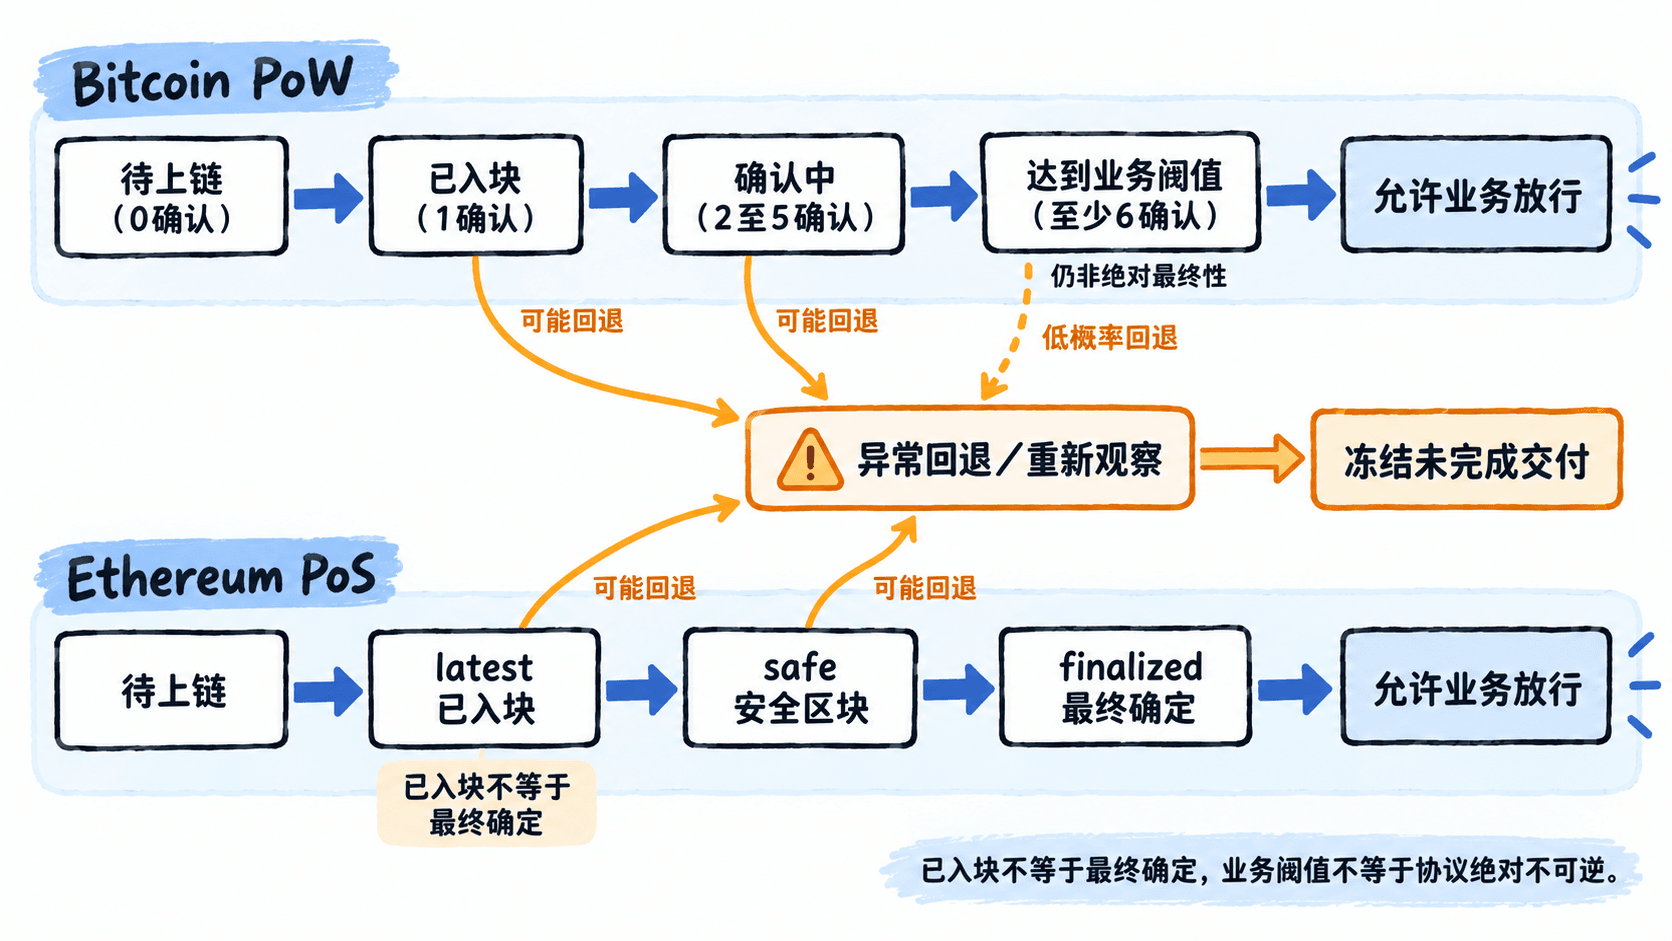
状态流转需要遵循以下规则:
- 交易广播后,仅记录交易标识和待确认状态,不把广播成功视为链上成功。
- 交易入块后保存所在区块哈希和高度,检查支付内容,再更新确认数或最终性状态。
- 达到所选业务阈值后触发一次具有幂等保护的放行操作,避免节点重复推送造成重复发货或重复记账。
- 原区块被移出规范链时,撤销尚未完成的授权、冻结受影响余额,并重新检查交易是否在新分支中入块。
业务状态不能简单地只增不减。例如原本有四次确认的 Bitcoin 交易发生三块深度的链重组后,如果其包含区块被移出规范链,确认数不能保留为四;如果交易重新进入新规范链的区块,就应根据新的包含高度重新计数。
用 Python 验证放行规则
下面使用 Python 3.10 或更高版本的标准库实现一个最小策略判定器。它不连接真实节点,输入是上游已经验证过的链上观察结果;演示策略规定 Bitcoin 至少六次确认、Ethereum 必须最终确定才能正式放行。
from dataclasses import dataclass

@dataclass(frozen=True)
class Snapshot:
    chain: str
    included: bool
    canonical: bool
    payment_valid: bool = True
    confirmations: int = 0
    safe: bool = False
    finalized: bool = False

def decide(s: Snapshot):
    # 原包含区块被移出规范链时优先触发回退。
    if s.included and not s.canonical:
        return "重组回退", "冻结并复核"
    if not s.included:
        return "待上链", "不放行"
    if not s.payment_valid:
        return "支付校验失败", "不放行"

    if s.chain == "BTC":
        # 六次确认是示例业务阈值,不是绝对最终性。
        if s.confirmations >= 6:
            return f"{s.confirmations} 次确认", "允许放行"
        return f"{s.confirmations}/6 次确认", "不放行"

    if s.chain == "ETH":
        if s.finalized:
            return "最终确定", "允许放行"
        if s.safe:
            return "安全区块", "不放行"
        return "已入块", "不放行"

    raise ValueError("不支持的链")

samples = [
    Snapshot("BTC", True, True, confirmations=5),
    Snapshot("BTC", True, True, confirmations=6),
    Snapshot("ETH", True, True, safe=True),
    Snapshot("ETH", True, True, finalized=True),
    Snapshot("BTC", True, False, confirmations=0),
    Snapshot("ETH", True, True, payment_valid=False, finalized=True),
]

for sample in samples:
    print(sample.chain, *decide(sample), sep=" | ")
预期输出:
BTC | 5/6 次确认 | 不放行
BTC | 6 次确认 | 允许放行
ETH | 安全区块 | 不放行
ETH | 最终确定 | 允许放行
BTC | 重组回退 | 冻结并复核
ETH | 支付校验失败 | 不放行
代码中 payment_valid 表示支付目标、金额和执行结果已经通过上游校验;canonical 表示原包含区块仍属于规范链。重组样例通过 included=True、canonical=False 表示交易曾经入块,但原区块已失效。真实系统必须通过节点查询、区块哈希核对及历史观察记录生成这些字段,不能直接信任客户端提交的布尔值。
接入真实节点时,Bitcoin Core 可使用钱包 RPC gettransaction 获取相关交易的 confirmations 和 blockhash,并核对交易与收款输出。Ethereum 可使用 eth_getTransactionReceipt 取得 blockHash、blockNumber 和 status,再通过 eth_getBlockByNumber 查询 safe 与 finalized 区块,核对交易包含区块是否为相应区块的规范链祖先。
重组和最终性异常如何处理
链重组与节点查询故障必须分别处理。交易原包含区块不再位于规范链,是经过验证的状态变化;RPC 超时、节点离线或暂时返回空结果,只表示当前观察不足,不能直接认定交易已失败或被重组。
对于一笔已经记录为六次确认的 Bitcoin 充值,系统下一次检查发现原 blockHash 不再位于规范链时,应先暂停后续提现,记录原区块与当前规范链的差异,并检查原交易是否重新入块。若此前已放行不可逆的实物交付,只能通过风险准备金、人工审核或补偿流程处理,不能假设业务交付可以自动撤销。
对于 Ethereum,如果 latest 持续推进而 finalized 长时间不变,应显示“等待网络最终确定”,暂停依赖最终性的放行任务并报警。finalized 发生冲突属于严重共识安全事件,需要停止自动结算并由人工处置,不应作为普通的短暂重组自动回滚处理。
生产系统至少保留网络标识、交易标识、包含区块哈希、支付校验结果、观察状态、策略版本和放行记录。Bitcoin 的到账明细应关联 txid 与输出索引,Ethereum 代币事件应关联交易哈希与日志索引,并使用唯一约束或幂等键防止重复入账。
可以用三项故障注入验收规则:先让 Bitcoin 交易从五次增长到六次确认,检查业务只放行一次;再模拟原区块离开规范链,检查状态回退和余额冻结;最后让 Ethereum safe 继续推进而 finalized 停滞,检查高价值订单始终不放行。这三项全部通过,才说明确认策略同时覆盖了正常推进、链重组和最终性延迟。