
区块链原理 / 系统课时
链式账本与传统数据库有何差别
链式账本与传统数据库有何差别
同样记录 A 向 B 转账 20 元,传统数据库通常在事务中更新两人的余额,链式账本则保存交易顺序,并让后续区块引用前一区块的哈希。理解数据怎样改变、谁有权确认写入以及如何追溯历史,就能判断何时需要多方共识,何时数据库加审计机制已经足够。
学习目标
- 区分当前状态更新、追加交易和历史审计的不同职责。
- 通过可运行示例观察旧记录被改动后的哈希校验结果。
- 根据写入权限、一致性与运维成本选择合适的账本方案。
同一笔转账会留下什么
假设 A 有 100 元、B 有 0 元。关系型数据库可以在一个事务中对 accounts 表执行两次更新:A 减少 20 元,B 增加 20 元,提交后余额为 80 和 20。事务保证两次更新一起提交或回滚,但普通余额表不会自动形成可供业务长期查询的完整操作历史;审计表、变更数据捕获或历史版本需要另行设计。
在账户模型的区块链中,节点接收“A 向 B 转账 20”的交易,验证授权与余额,再按共识确定的顺序执行交易。交易和区块构成可核对的历史,执行后的账户状态仍可单独保存以供查询,不必每次读取都从创世区块重放。
| 对比项 | 单机构管理的关系型数据库 | 多节点维护的区块链 |
|---|---|---|
| 数据变更 | 有权限者可 UPDATE、DELETE,也能设计只追加表 |
通常追加新交易来纠正状态;历史重组规则由具体协议规定 |
| 历史审计 | 依赖审计日志、历史表及其留存和保护策略 | 可检查已确认的交易顺序与区块哈希关联 |
| 写入决定权 | 由数据库权限及运营方控制 | 交易授权与参与节点遵循的验证、共识规则共同约束 |
为什么修改旧区块会影响后续区块
每个区块记录自身数据及前一区块的哈希。假设区块 2 记载“转账 20”,区块 3 保存区块 2 的哈希:若把区块 2 的交易改为“转账 200”,但不更新其哈希,区块 2 自身校验失败;若重算区块 2 的哈希,区块 3 所保存的前序哈希又不匹配。
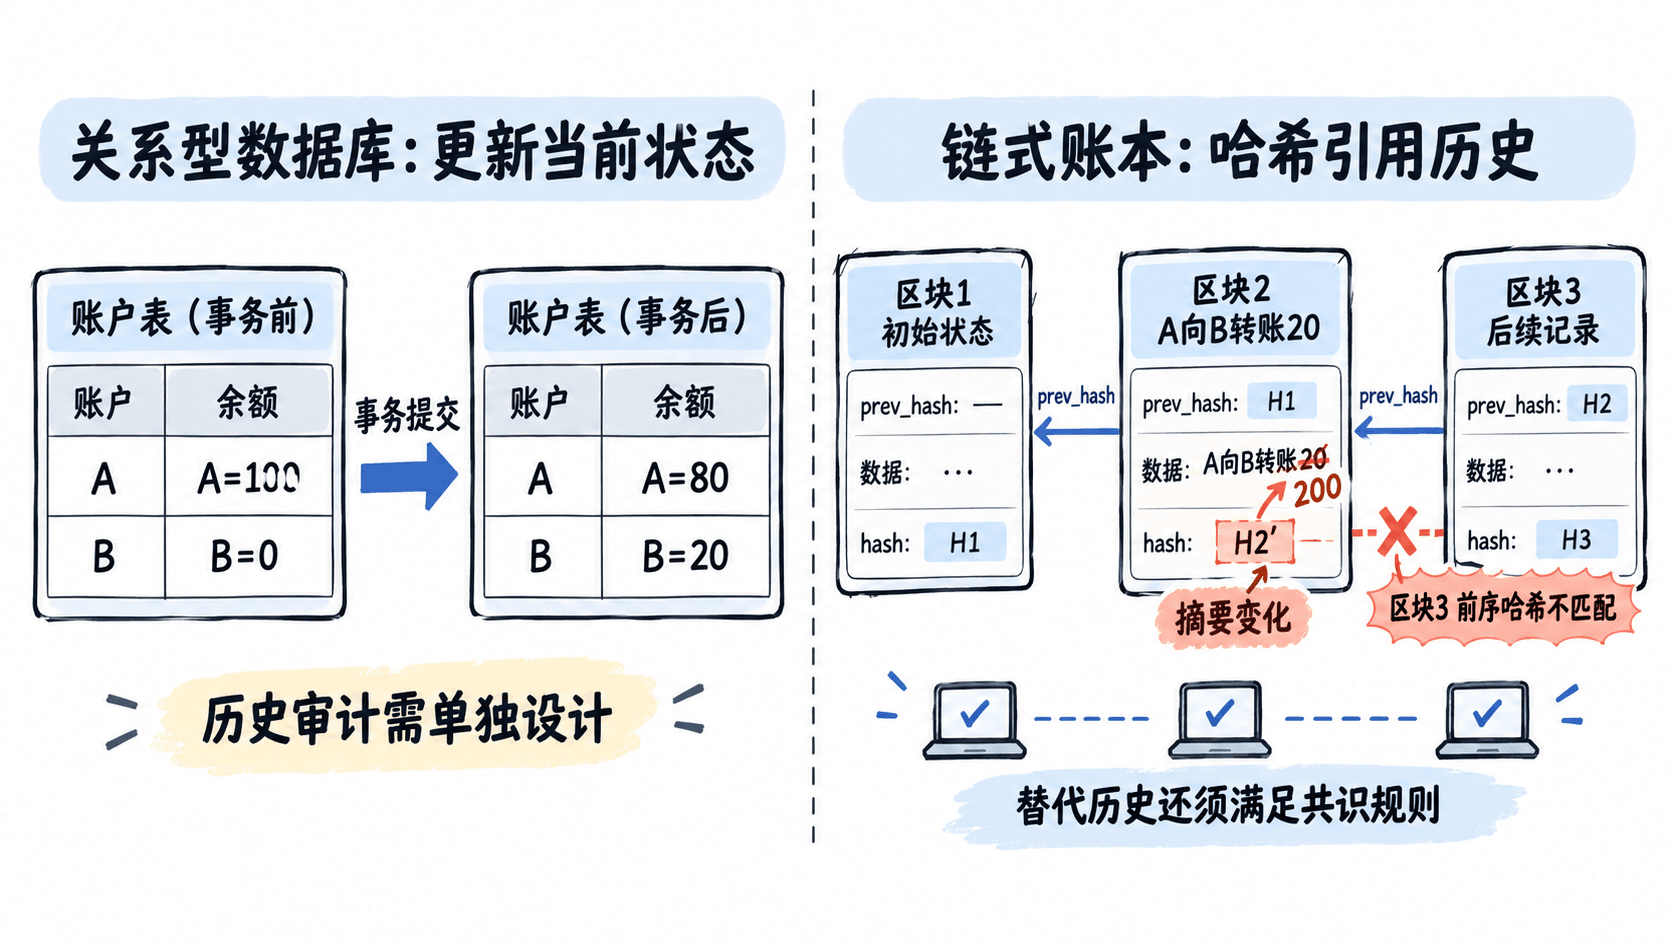
但哈希链接只使篡改容易被发现,不会凭空阻止重写。控制全部副本的人仍能重算整条链;在多方维护的系统里,独立节点保存的确认记录、交易签名及共识和最终性规则,才约束替代历史能否被其他人接受。不同协议允许的重组范围并不相同。
用 Python 比较状态更新和哈希校验
下面的示例使用 Python 3 标准库,无须安装依赖。保存为 compare.py,运行 python compare.py。前半段用 SQLite 事务修改当前余额,后半段用简化哈希链演示历史完整性检查。
import hashlib
import json
import sqlite3

def digest(previous, event):
    # 统一序列化内容,使同一事件得到可重复计算的摘要。
    payload = json.dumps(
        {"previous": previous, "event": event},
        ensure_ascii=False, sort_keys=True
    )
    return hashlib.sha256(payload.encode("utf-8")).hexdigest()

def make_chain(events):
    blocks = []
    previous = "0" * 64
    for event in events:
        block = {"event": event, "previous": previous,
                 "hash": digest(previous, event)}
        blocks.append(block)
        previous = block["hash"]
    return blocks

def verify(blocks):
    previous = "0" * 64
    for block in blocks:
        if block["previous"] != previous:
            return False
        if block["hash"] != digest(previous, block["event"]):
            return False
        previous = block["hash"]
    return True

db = sqlite3.connect(":memory:")
db.execute("CREATE TABLE accounts (name TEXT PRIMARY KEY, balance INTEGER NOT NULL)")
db.executemany("INSERT INTO accounts VALUES (?, ?)", [("A", 100), ("B", 0)])
db.commit()
# 同一事务中的两次更新必须一起成功。
with db:
    db.execute("UPDATE accounts SET balance = balance - 20 WHERE name = 'A'")
    db.execute("UPDATE accounts SET balance = balance + 20 WHERE name = 'B'")
print("数据库余额:", db.execute("SELECT * FROM accounts ORDER BY name").fetchall())
db.close()

chain = make_chain(["初始化 A=100,B=0", "A向B转账20", "登记账户C"])
print("原链校验:", verify(chain))
# 只修改历史事件,不同步修改摘要与后续引用。
chain[1]["event"] = "A向B转账200"
print("修改后校验:", verify(chain))
预期输出:
数据库余额: [('A', 80), ('B', 20)]
原链校验: True
修改后校验: False这里的哈希链不是完整区块链:它没有数字签名、余额校验、节点通信或共识,False 也仅表示所存数据和摘要不一致。数据库同样能用只追加审计表、哈希链接和外部校验点保护历史证据;两者的差异不能简化为“一个安全、一个不安全”。
写入权限决定一致性由谁维护
单机构数据库通常通过账号权限和事务协调并发写入。例如一个主库负责写入、两个只读副本异步追随时,主库刚提交的 20 元转账未必立刻出现在每个副本上;需要最新余额的请求应读主库,或使用满足一致性要求的复制方案。分布式数据库也可能使用 Raft 等共识算法,因此“有多个节点”并非区块链独有。
若四家机构共同维护一个许可链,且采用可容忍一个拜占庭故障的典型 3f+1 类 BFT 共识规则,四个验证节点中需要至少三个满足协议条件的提交投票才能确认交易。这只是特定协议模型的算例,并非所有链的统一确认门槛。多方验证和网络传播增加了交互开销;若四个节点各保存 1 GB 的完整账本,原始数据副本合计就至少占 4 GB,尚未计入索引等附加空间。
按业务约束做选择
商店订单、库存或内部资金台账由一家机构负责写入,通常优先选关系型数据库:使用事务约束金额更新,配置审计表、备份与访问控制,必要时将审计摘要定期提交至独立可信的校验系统。仅仅要求“操作可追溯”,不足以证明必须上链。
当三家互不完全信任的机构需要共同登记资产归属,且任何一家都不应独自决定交易顺序或改写已确认历史时,才有理由评估许可链。此时还要明确成员准入、密钥管理、故障仲裁、共识最终性和费用。如果只是共享查询结果,数据库配合签名日志和跨机构对账通常更简单。
涉及可删除的个人信息或频繁更正的数据时,不宜直接把原文长期写入多方复制的链上。链上只保存必要的承诺值或业务引用、敏感内容放在受控存储中,也要评估摘要和引用是否仍会暴露个人信息。最终应根据谁能被信任来决定写入顺序选择架构,而不是仅凭“不可篡改”四个字选型。