
区块链原理 / 系统课时
PoW 与 PoS 的安全假设差在哪里
PoW 与 PoS 的安全假设差在哪里
同一笔转账,在 Bitcoin 的 PoW 链上通常用确认深度估计回滚风险,在 Ethereum 的 PoS 链上则需要检查检查点是否已最终确定。要比较两者的安全性,必须把攻击者能控制的资源、网络分区时的表现以及攻击后的恢复办法分开分析。
学习目标
- 区分 PoW 的算力优势假设与 PoS 的质押投票阈值。
- 用具体比例判断网络分区、链重组和最终确定性风险。
- 根据攻击类型选择合理的恢复与交易确认策略。
攻击者需要控制什么资源
这里以 Bitcoin 的 PoW 和 Ethereum 的 PoS(Gasper 共识)为例,不把以太坊的具体阈值直接套用到所有 PoS 链。
| 判断维度 | Bitcoin PoW | Ethereum PoS |
|---|---|---|
| 共识权重 | 区块累计工作量;出块机会取决于有效算力 | 活跃验证者的有效质押余额决定投票权重 |
| 主要安全假设 | 诚实算力长期占优,且有效区块能及时传播 | 足够多的质押遵守投票规则,网络能传递证明消息 |
| 攻击投入 | 控制或租用算力,持续支付电力、设备和机会成本 | 获得或控制质押资本,违规投票还面临罚没 |
| 资源集中风险 | 矿池能协调较大比例算力,但矿工可以切换矿池 | 质押服务商、托管平台或客户端实现可能形成共同故障点 |
假设某 PoW 网络总有效算力为 100 EH/s,攻击者控制其中 55 EH/s。其私有分支累计工作量的期望增长速度高于诚实分支,因此持续重组、双花或审查的威胁显著增大;这不代表它能制造违反共识规则的有效交易。攻击者占比低于 50% 时,短程追赶成功的概率也不等于零。
网络分区会让哪些保证失效
设网络暂时被隔离为甲、乙两部分,分别掌握 60% 和 40% 的共识资源。PoW 两侧仍可能各自产生有效区块,形成暂时分叉;恢复互通后,各节点选择累计工作量最多的有效链,另一侧已经确认过的交易可能因重组而回退。
在 Ethereum PoS 中,两侧也可能继续提议区块,但如果只看到各自的 60% 或 40% 有效质押投票,短期都达不到最终确定性所需的至少 2/3。没有新的最终确定检查点不等于网络中没有任何新区块。
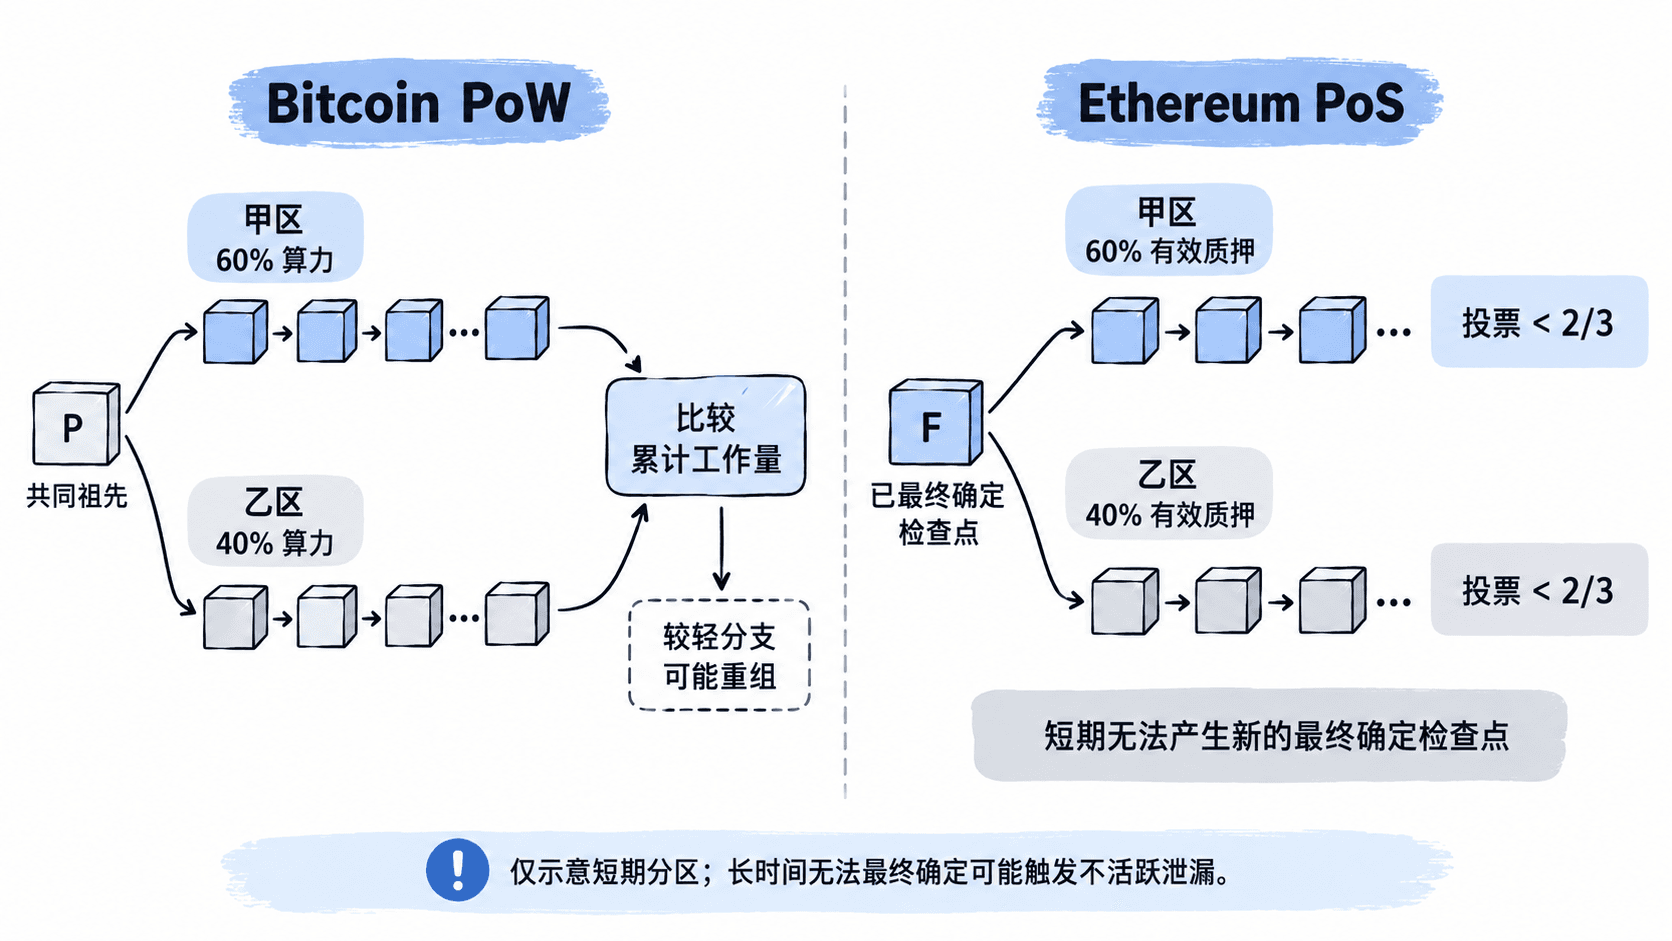
这幅图只描述短期分区。以太坊连续超过四个 epoch 无法最终确定时,会触发不活跃泄漏,逐步降低未正常投票者的有效权重,因此不能把“60% 无法最终确定”理解为永久结论。长期隔离还可能带来更复杂的恢复风险。
最终性是概率还是协议承诺
PoW 没有 Casper FFG 式的“已最终确定”标志。交易之后新增区块越多,在诚实算力持续占优等假设下,替代链追赶成功的可能性通常越低。商家采用“等待 6 次确认”属于风险策略,不是保证永不重组的协议阈值。
Ethereum PoS 则由验证者给检查点对投票:有效质押权重至少 2/3 的证明可以使目标检查点获得“已论证”状态;后续形成符合规则的超多数连接后,先前检查点才进入“已最终确定”状态。两个冲突检查点若都被最终确定,至少涉及约 1/3 总有效质押的可罚没违规投票,这是其经济安全性基础。具体规则可参照以太坊 Gasper 共识说明。
举例:全网活跃有效质押为 100 万 ETH,40 万 ETH 的验证者集体拒绝投票时,剩余最多 60% 无法满足 2/3 门槛,可暂时阻止新的最终确定;但控制 40% 并不意味着能够独自最终确定一条冲突链。这里讨论的是投票权重,不是验证者机器数量。
攻击后怎样恢复与验收
PoW 在攻击算力撤出或诚实算力重新占优后,可以继续依据有效链的累计工作量收敛;已发生的重组不会被自动撤销。业务系统应复核被移出活动链的交易,必要时暂停高风险入账,而不是仅检查最新区块高度是否增加。
PoS 要先区分违规行为:双重投票等可证明的违规可能触发罚没;单纯离线通常受离线惩罚与不活跃泄漏影响,不等于自动罚没。若出现冲突的最终确定结果,不能指望普通分叉选择规则自行解决,可能需要社区在协议外协调。长期离线节点重新同步时还需要可靠的弱主观性检查点。
实际评估可记录四项可检查指标:PoW 的可协调算力占比与重组深度;PoS 的有效质押集中度与最终确定延迟;两者的网络连接和客户端故障情况;交易系统究竟采用确认深度还是已最终确定状态作为放行条件。对高价值结算,阈值必须与具体攻击模型和可承受损失相匹配,不能把“51% 算力”和“2/3 质押”当作同一种安全保证。