
区块链原理 / 系统课时
SHA-256 如何检测交易数据篡改
SHA-256 如何检测交易数据篡改
把一笔转账金额从 20 改成 21,只变了一个数字,却应被识别为不同的交易数据。本课用 Python 计算修改前后的 SHA-256,观察摘要变化,并演示怎样用可信的原始摘要发现不一致。
学习目标
- 说明 SHA-256 的输入、输出及确定性。
- 运行交易金额篡改实验,解释摘要变化和雪崩效应。
- 用可信摘要核对收到的交易,分清哈希校验与身份认证。
先固定交易的字节表示
SHA-256 接收的是字节序列,不是 Python 字典或“交易”这个抽象对象。它始终输出 256 位(32 字节),通常写成 64 个十六进制字符。完全相同的字节得到完全相同的摘要;字节不同则通常得到不同摘要,但不能保证数学上绝不碰撞。
本实验使用 sender、recipient、amount、nonce 四个字段,并约定 JSON 键名排序、去除多余空格、采用 UTF-8 编码。金额为 20 的示例序列化后是 52 字节。如果一端增加空格,另一端使用不同键顺序,即使业务含义没变,原始字节仍可能不同。
运行金额篡改实验
以下代码适用于 Python 3.10 及更新版本,只使用标准库。复制运行即可对同一交易重复哈希,再把 amount 从 20 改为 21,对比两个摘要的差异。
import hashlib
import json

def as_bytes(tx):
    # 固定 JSON 的字段顺序、分隔符和字符编码
    content = json.dumps(tx, sort_keys=True, separators=(",", ":"), ensure_ascii=False)
    return content.encode("utf-8")

def sha256(tx):
    return hashlib.sha256(as_bytes(tx)).digest()

original = {"sender": "A", "recipient": "B", "amount": 20, "nonce": 7}
changed = {**original, "amount": 21}
trusted = sha256(original)
observed = sha256(changed)

# 可信摘要必须事先保存,不能由不可信交易附带的新值替代
print("原始 SHA-256:", trusted.hex())
print("重复计算一致:", sha256(original) == trusted)
print("修改后 SHA-256:", observed.hex())
print("与原摘要匹配:", observed == trusted)
print("变化的比特数:", sum((a ^ b).bit_count() for a, b in zip(trusted, observed)))
预期输出:
原始 SHA-256: 64df660812c20f29860adc48d0341826c0a2dde418d92f169202118e824e3843
重复计算一致: True
修改后 SHA-256: bab290130932b93f5b9bdd90210fbd564c5adc24b34bb5d5ed923ab2f486857f
与原摘要匹配: False
变化的比特数: 130
金额仅增加 1,这组数据的两个摘要却有 130/256 位不同。这体现了哈希函数的雪崩效应:微小输入变化通常使输出中约一半的位发生变化。130 只是本次测得的数值,不能把“每次必变 128 位”当作算法保证。将 nonce 从 7 改成 8,还能做一次独立对照。
把摘要比较用于数据完整性校验
检测流程有一个不可省略的前提:必须已经持有可信的原始摘要 H0。收到交易 T 后,按相同编码规则重新计算 H1 = SHA-256(T);两者不等即可判定收到的数据与原始承诺不一致。两者相等,只能说明通过本次摘要一致性检查,并不说明交易合法。
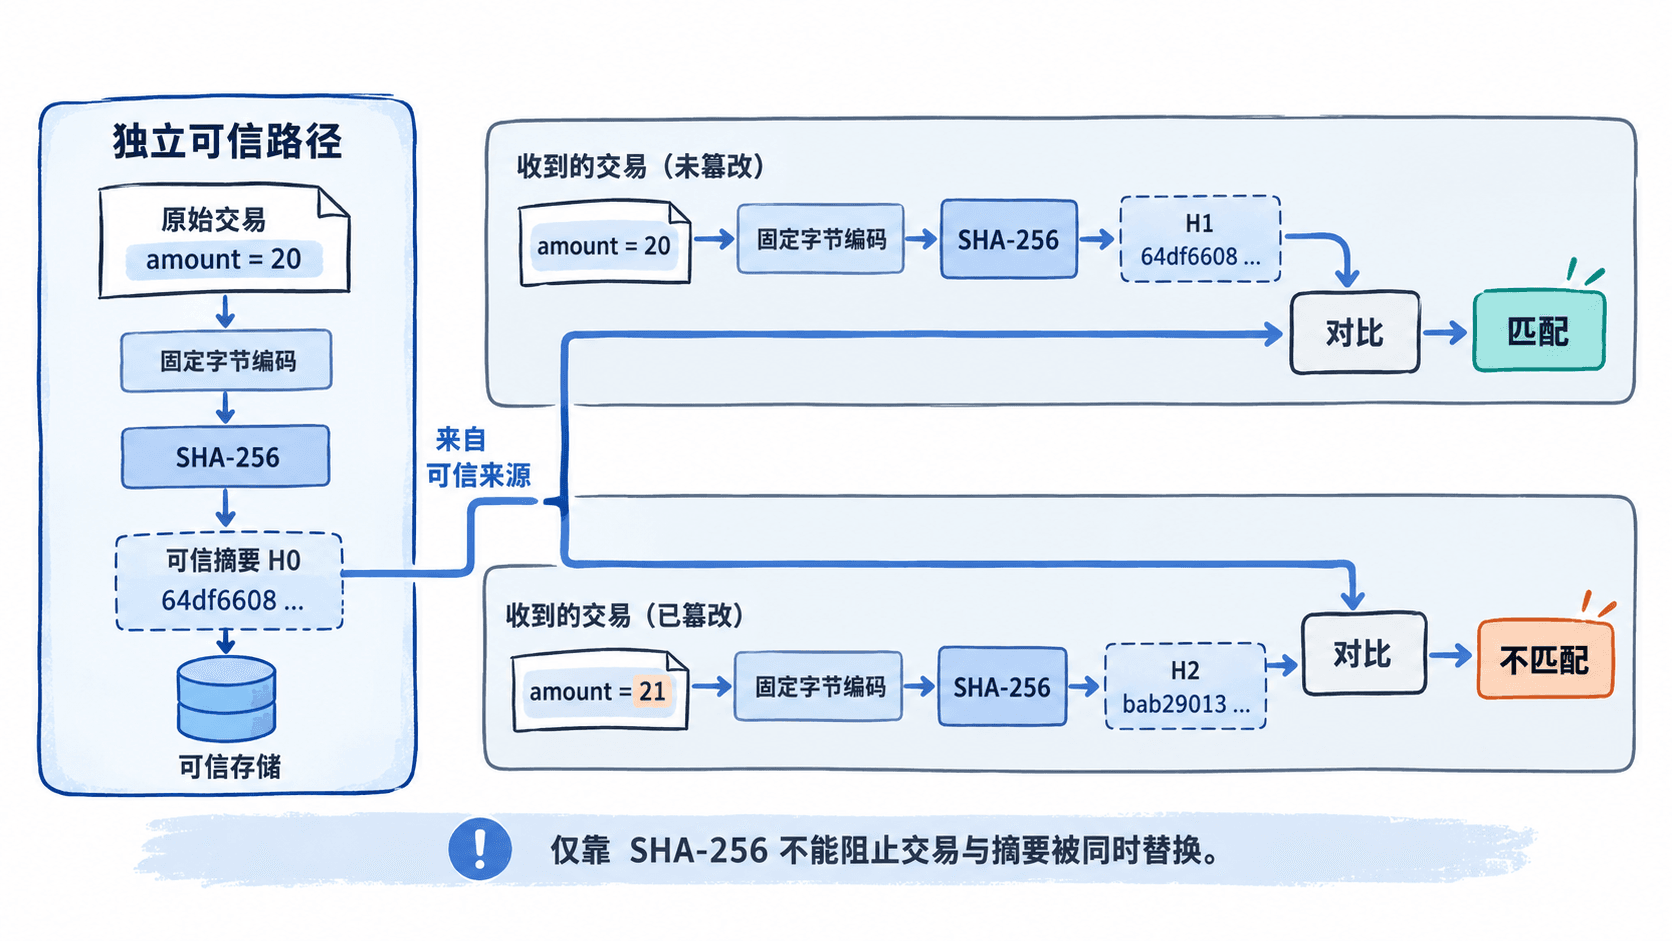
- 在可信来源保存或验证原始摘要
H0,例如已认证的发布清单中的摘要。 - 对收到的交易使用相同的字节编码,计算
H1。 - 若
H1 != H0,拒绝将该数据当作与H0对应的原始交易;若相等,继续检查签名、余额和交易规则。
理解 SHA-256 的安全边界
SHA-256 的确定性便于各节点独立复算;抗碰撞性要求攻击者难以构造两份不同数据却拥有同一摘要。对理想的 256 位哈希,通用生日攻击找到碰撞的工作量量级约为 ,不是“绝对没有碰撞”。抗原像性则要求从指定摘要反推出匹配输入在计算上极其困难。
哈希不提供身份认证,也不加密交易。 如果攻击者同时替换交易及其附带的摘要,重新计算仍会匹配。因此,交易完整性校验必须依赖可信保存或经过认证的摘要;区块链还需要数字签名验证授权,并按共识和状态规则判定交易能否被接受。
实践中,看到“摘要不匹配”先核对两端实际参与哈希的字节是否完全一致,再排查传输损坏或恶意修改;不能把序列化差异直接认定为攻击。