
区块链原理 / 系统课时
父区块哈希为何能够连接历史
父区块哈希为何能够连接历史
一条区块链并不是把交易记录按时间排成列表就算完成。每个新区块都保存前一区块的哈希摘要。本课用四个简化区块验证这一引用,并实际修改一笔历史交易,观察错误怎样在后续区块中暴露。
学习目标
- 解释父区块哈希如何将前后区块关联起来。
- 编写校验程序,定位篡改历史记录后出现的哈希不一致。
- 区分哈希链内部自洽与区块被全网接受这两件事。
父哈希如何连接相邻区块
设区块 B1 的内容摘要为 H1,区块 B2 把 H1 保存为 prev_hash;B2 的摘要 H2 又会成为 B3 的 prev_hash。每一步都要求当前区块记录的父哈希等于父区块重新计算的哈希。因此,修改 B1 的内容会改变 H1,进而使 B2 保存的旧引用失效。
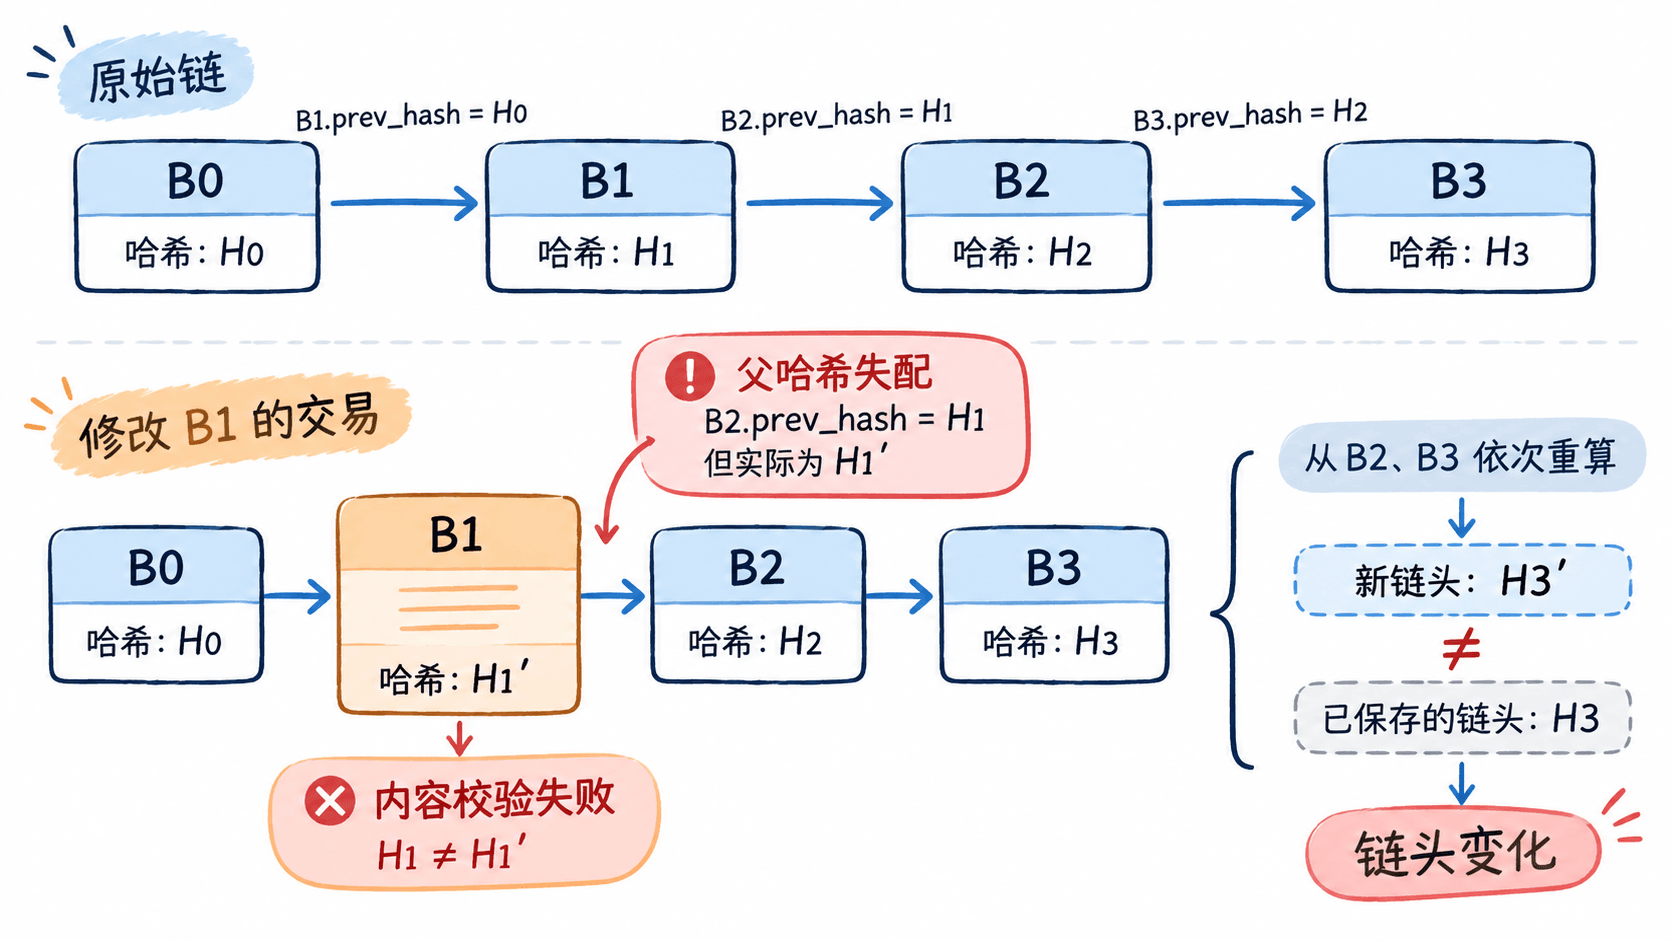
在真实比特币中,区块头包含前一区块的区块头哈希和由交易构成的 Merkle 根;区块哈希是对 80 字节区块头做两次 SHA-256 的结果。下面为突出链接关系,用一次 SHA-256 直接摘要简化区块字段,不模拟真实区块头和挖矿。
用 Python 复现篡改与逐层校验
使用 Python 3.8 或更新版本,将代码保存为 chain_demo.py,执行 python chain_demo.py。hash 是计算结果,prev_hash 是写入区块的父引用;两者都需要检查。
import hashlib
import json

def block_hash(block):
    # 固定字段和序列化方式,避免键顺序影响摘要
    data = {key: block[key] for key in ('height', 'prev_hash', 'transactions')}
    raw = json.dumps(data, ensure_ascii=False, sort_keys=True,
                     separators=(',', ':')).encode('utf-8')
    return hashlib.sha256(raw).hexdigest()

def add_block(chain, transactions):
    parent = chain[-1]['hash'] if chain else '0' * 64
    block = {'height': len(chain), 'prev_hash': parent,
             'transactions': transactions}
    block['hash'] = block_hash(block)
    chain.append(block)

def verify(chain):
    for i, block in enumerate(chain):
        parent = chain[i - 1]['hash'] if i else '0' * 64
        if block['height'] != i:
            return f'区块{i}高度不匹配'
        if block['prev_hash'] != parent:
            return f'区块{i}父哈希不匹配'
        if block['hash'] != block_hash(block):
            return f'区块{i}内容哈希不匹配'
    return '通过'

chain = []
for transfers in (['创世记录'], ['甲向乙转账10'],
                  ['乙向丙转账3'], ['丙向丁转账1']):
    add_block(chain, transfers)

trusted_tip = chain[-1]['hash']  # 模拟此前已信任的链头
print(f'原链校验:{verify(chain)}')

chain[1]['transactions'][0] = '甲向乙转账100'
print(f'篡改未更新哈希:{verify(chain)}')

chain[1]['hash'] = block_hash(chain[1])
print(f'仅重算被改区块:{verify(chain)}')

# 模拟从篡改位置向后重写全部父引用和摘要
for i in range(2, len(chain)):
    chain[i]['prev_hash'] = chain[i - 1]['hash']
    chain[i]['hash'] = block_hash(chain[i])

print(f'逐层重算后:{verify(chain)}')
print(f'与原可信链头一致:{chain[-1]["hash"] == trusted_tip}')
预期输出:
原链校验:通过
篡改未更新哈希:区块1内容哈希不匹配
仅重算被改区块:区块2父哈希不匹配
逐层重算后:通过
与原可信链头一致:False
第一次篡改只改交易内容,B1 保存的旧 hash 因而与重算值不同。第二次把 B1 的 hash 改正确,B2 保存的 prev_hash 却仍指向旧 H1。只有继续改写 B2、B3,才能让这条新链再次通过内部一致性检查。
校验通过为什么不代表历史可信
第三次校验虽然通过,但新链头与此前保存的 trusted_tip 不同。这个对照说明:哈希引用让历史修改产生可检测的连锁变化;如果没有可信检查点或额外的共识约束,攻击者仍能自行重算出一条内部一致的替代链。
真实比特币节点还要核查交易、Merkle 根、工作量证明及其他共识规则。攻击者若想替换已经积累后续区块的历史,需要为改写区块及其后续区块重新完成有效工作量证明,并使候选有效链在累计工作量的竞争中胜出;只把哈希字段算对远远不够。参见比特币开发者区块链参考。