
区块链原理 / 系统课时
共识安全性与活性分别约束什么
共识安全性与活性分别约束什么
区块链在网络分区后停止确认新区块,与两个节点对同一高度确认了不同区块,是性质完全不同的故障。前者可能只是活性暂时受阻,后者意味着安全性被破坏。通过四个验证者的投票算例,可以判断这两类问题,并理解共识协议为什么有时必须暂停推进。
学习目标
- 区分安全性与活性的判定标准,识别临时分叉和最终确认冲突。
- 使用四验证者、三票确认的算例分析网络分区下的共识结果。
- 解释故障数量、网络延迟和最终同步假设如何影响共识保证。
安全性约束最终结果不能互相冲突
共识安全性(Safety)要求正确节点不能对同一共识位置作出相互冲突的最终决定。在区块链中,可以把共识位置理解为区块高度,把最终决定理解为按协议规则完成最终确认的区块。
假设两个正确验证者正在确认高度 120:
- 节点 A 最终确认区块 X,区块哈希为
0xaaa。 - 节点 B 最终确认区块 Y,区块哈希为
0xbbb。 - X 与 Y 位于同一高度,且不是同一个区块。
如果两份最终确认都符合各自节点执行的确认规则,就出现了安全性冲突。即使网络随后恢复,也不能简单要求其中一方丢弃已经被协议承诺为不可撤销的结果。
但以下现象不能直接判定为安全性失败:
- 两个节点暂时收到不同的候选区块,但均未最终确认。
- 一个节点处于高度 120,另一个节点已经确认高度 121。
- 提议者提出无效区块,被验证者拒绝并进入下一轮。
安全性关注的是最终决定是否冲突,而不是节点在任意时刻看到的数据是否完全一致。区块是否满足格式、签名和状态转换规则,通常还需要由有效性条件单独约束。
活性约束系统最终能够继续推进
共识活性(Liveness)要求在协议规定的运行条件满足时,正确节点最终能够完成决定,系统不会永久停留在某个高度。
假设四个验证者已经确认高度 120,正在处理高度 121。网络突然发生分区,提议和投票消息无法及时到达,导致高度 121 始终没有足够的确认票。
在此期间,所有节点都拒绝确认不满足条件的区块,因此安全性仍可能成立;但新区块无法继续最终确认,活性暂时受阻。
活性保证通常带有前提。以部分同步网络模型下的拜占庭容错共识为例:
- 网络可以暂时任意延迟消息,但最终需要进入消息延迟有界的稳定阶段。
- 故障验证者的数量或投票权不能超过协议的容错上限。
- 超时、轮次切换和消息重传机制需要保证正确节点最终有机会协作完成投票。
因此,连续 30 秒没有新区块,可以作为运行告警,却不能仅凭这一现象证明数学意义上的活性性质已经被违反。活性中的“最终”通常不等于固定的 30 秒或 60 秒。
如果网络永久分区,或者故障投票权超过容错范围,协议可能不再提供活性保证。此时拒绝强行确认,往往正是保护安全性的行为。
四个验证者怎样体现两类约束
考虑一种采用确定性最终确认的简化 BFT 共识模型。四个验证者 A、B、C、D 拥有相同投票权,最多容忍一个拜占庭故障验证者。最终确认一个区块需要至少三票,并且所有投票都必须满足协议的轮次与锁定规则。
该模型的关键数值如下:
| 参数 | 取值 | 含义 |
|---|---|---|
| 验证者数量 | 4 | 每人拥有一票 |
| 最大容忍故障数 | 1 | 故障投票权不超过四分之一 |
| 最终确认门槛 | 3 票 | 超过总投票权的三分之二 |
| 两个三票集合的最小交集 | 2 人 | 至少包含一名正确验证者 |
为什么三票有助于保证安全性?在四人集合中,任意两个包含三人的投票集合至少重叠两人。如果最多只有一名拜占庭验证者,交集里至少还有一名正确验证者。结合正确的锁定、解锁和跨轮切换规则,就能阻止相互冲突的区块都获得有效的最终确认。
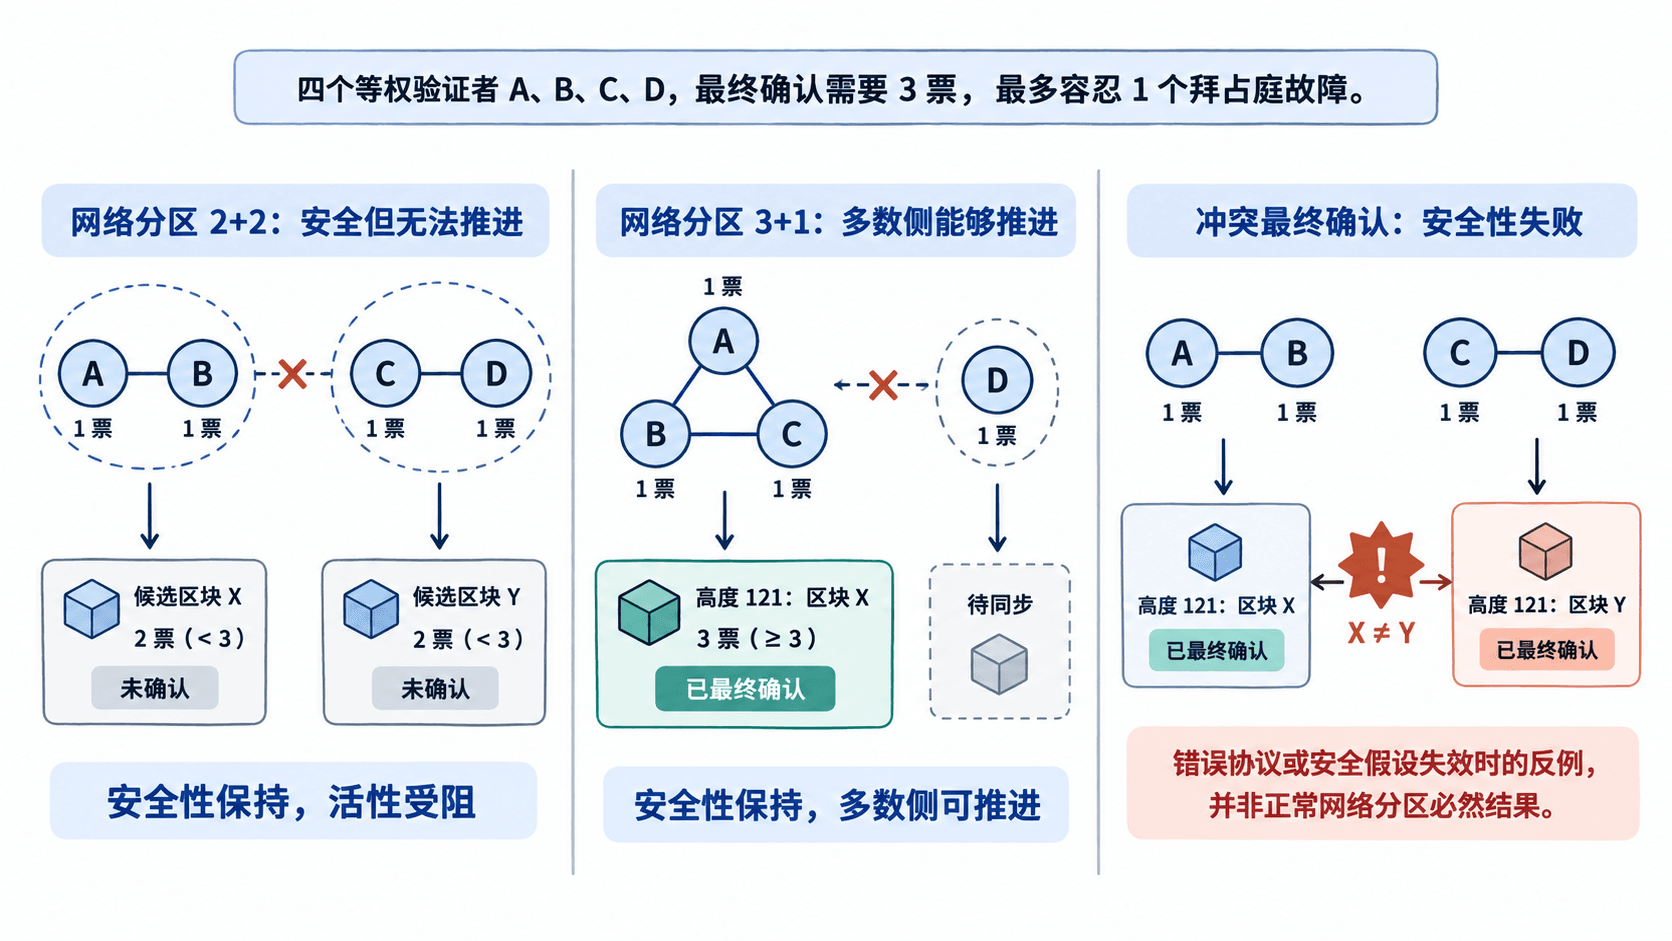
现在分别分析三种情况:
| 场景 | 最终确认情况 | 安全性 | 活性 |
|---|---|---|---|
| 分区为 2+2 | 两侧各只有两票,无法独立形成新的三票确认 | 保持 | 分区期间受阻 |
| 分区为 3+1 | 三人侧可以形成确认,单人侧等待同步 | 保持 | 三人侧可继续推进 |
| 两个正确节点最终确认不同区块 | 同一高度出现相互冲突的最终结果 | 被破坏 | 即使继续出块也不能弥补安全性失败 |
这里假设分区前尚未形成可使用的提交证明,并且三人侧的通信、提议和锁定条件最终满足。真实 BFT 协议还要处理跨轮投票和锁定状态,不能仅凭三票门槛就断言协议完整安全。
对于 2+2 分区,正确行为是双方等待足够的投票,而不是把确认门槛临时降低为两票。否则,两侧可能分别确认不同区块,原本用于保障安全性的仲裁交集条件就会失效。
网络延迟和故障数量怎样改变保证
安全性与活性对网络条件的敏感程度不同。在上述 BFT 模型及其安全假设成立时,网络消息延迟很长,通常只会延缓收票和轮次推进,不应使两个正确节点最终确认相互冲突的区块。
例如,高度 121 的提议在正常网络中约 200 毫秒即可传播,但故障期间单程延迟上升到 5 秒。若当前轮次的等待时间不足,节点可能超时并进入新一轮。这会增加确认延迟,却不意味着协议可以忽略已有锁定并任意确认新提议。
需要分别检查三个边界:
- 故障数量:四验证者模型最多容忍一名拜占庭验证者。若两名验证者恶意双重投票,原有安全保证的前提不再成立,并不表示冲突一定发生。
- 消息延迟:延迟过大可能造成反复超时。部分同步协议需要在网络最终稳定后,使轮次等待时间足以容纳正常消息传播。
- 永久隔离:如果四个验证者长期维持 2+2 分区,双方都无法凑齐三票。没有网络恢复等额外条件,就不能要求系统必然继续最终确认。
怎样判断生产环境里的共识故障
排查共识停滞时,先记录是否出现最终确认冲突,再检查是否仍能产生新的确认结果。不要仅以节点高度不同、存在候选分叉或连续多次超时就认定发生了安全事故。
可以按照以下顺序收集证据:
- 检查最终确认记录:比较各正确节点在相同高度的最终区块哈希,以及对应的提交证明和验证者集合。如果高度 121 存在两份互相冲突且可验证的最终确认结果,应优先按安全性事故处理。
- 检查投票门槛:查看高度、轮次、投票阶段及签名投票权。对于等权四验证者模型,确认是否有至少三票形成有效提交,而不是只计算节点之间的 TCP 连接数。
- 检查通信与故障:记录节点离线数量、网络分区、提议传播延迟及连续超时的轮次,判断活性条件是否被破坏。
- 检查恢复进展:网络恢复后观察高度是否从 120 推进到 121、122,并确认落后节点同步到同一条已最终确认的历史。
还要区分最终确认模型。上述三票算例针对 Tendermint 类 BFT 确定性最终确认机制,具体实现可参考 Tendermint Core 共识规范。比特币工作量证明采用概率性确认:短暂竞争分叉与链重组可能发生,增加后续区块深度通常可以降低回滚风险,却不构成相同意义上的绝对不可撤销承诺。
在明确协议类型、故障模型与网络假设后,才能对两类性质作出准确判断:没有新决定但也没有冲突,首先检查活性条件;出现互相冲突的最终决定,则必须核查安全性假设、提交证明及协议实现。