
区块链原理 / 系统课时
验证者违规时如何触发罚没
验证者违规时如何触发罚没
验证者离线、错过投票与签署冲突消息,造成的经济后果并不相同。以 Ethereum PoS 为例,本课通过具体投票记录判断哪些行为能够构成罚没证据,再追踪证据进入区块、验证者被强制退出及质押余额被扣减的过程。
学习目标
- 区分普通离线惩罚与协议规定的可罚没违规行为。
- 根据时隙、源检查点和目标检查点识别双重签名及冲突投票。
- 解释罚没证据如何上链,并计算初始罚款及关联性罚款的示例金额。
普通离线为什么不会自动触发罚没
Ethereum 将未完成职责与签署互相冲突的共识消息分开处理。验证者可能因为断网、机器重启或客户端故障错过职责,但没有履行职责本身并不构成可罚没的签名证据。
| 行为 | 可观察到的情况 | 主要后果 |
|---|---|---|
| 错过区块提议 | 指定时隙没有成功提议区块 | 主要损失区块提议奖励 |
| 缺席证明投票 | 未按要求参与 Attestation | 丧失相应奖励并承担未参与惩罚 |
| 长时间离线 | 持续未参与共识 | 累积惩罚,特定情况下受到怠惰泄漏影响 |
| 签署可罚没的冲突消息 | 存在满足规则的有效签名证据 | 罚没质押并启动强制退出 |
当网络连续超过四个 epoch 无法实现最终确定性时,会启动怠惰泄漏机制,使未及时参与证明的验证者受到额外惩罚。它通过降低不参与者的有效投票权重帮助网络恢复最终确定性,但并不等于 Slashing(罚没)。
罚没不需要证明验证者具有主观恶意。例如,同一私钥意外在两台机器上同时运行,产生符合罚没条件的冲突签名,即使由配置失误造成,仍可能被协议处罚。
哪三种冲突签名能够构成罚没证据
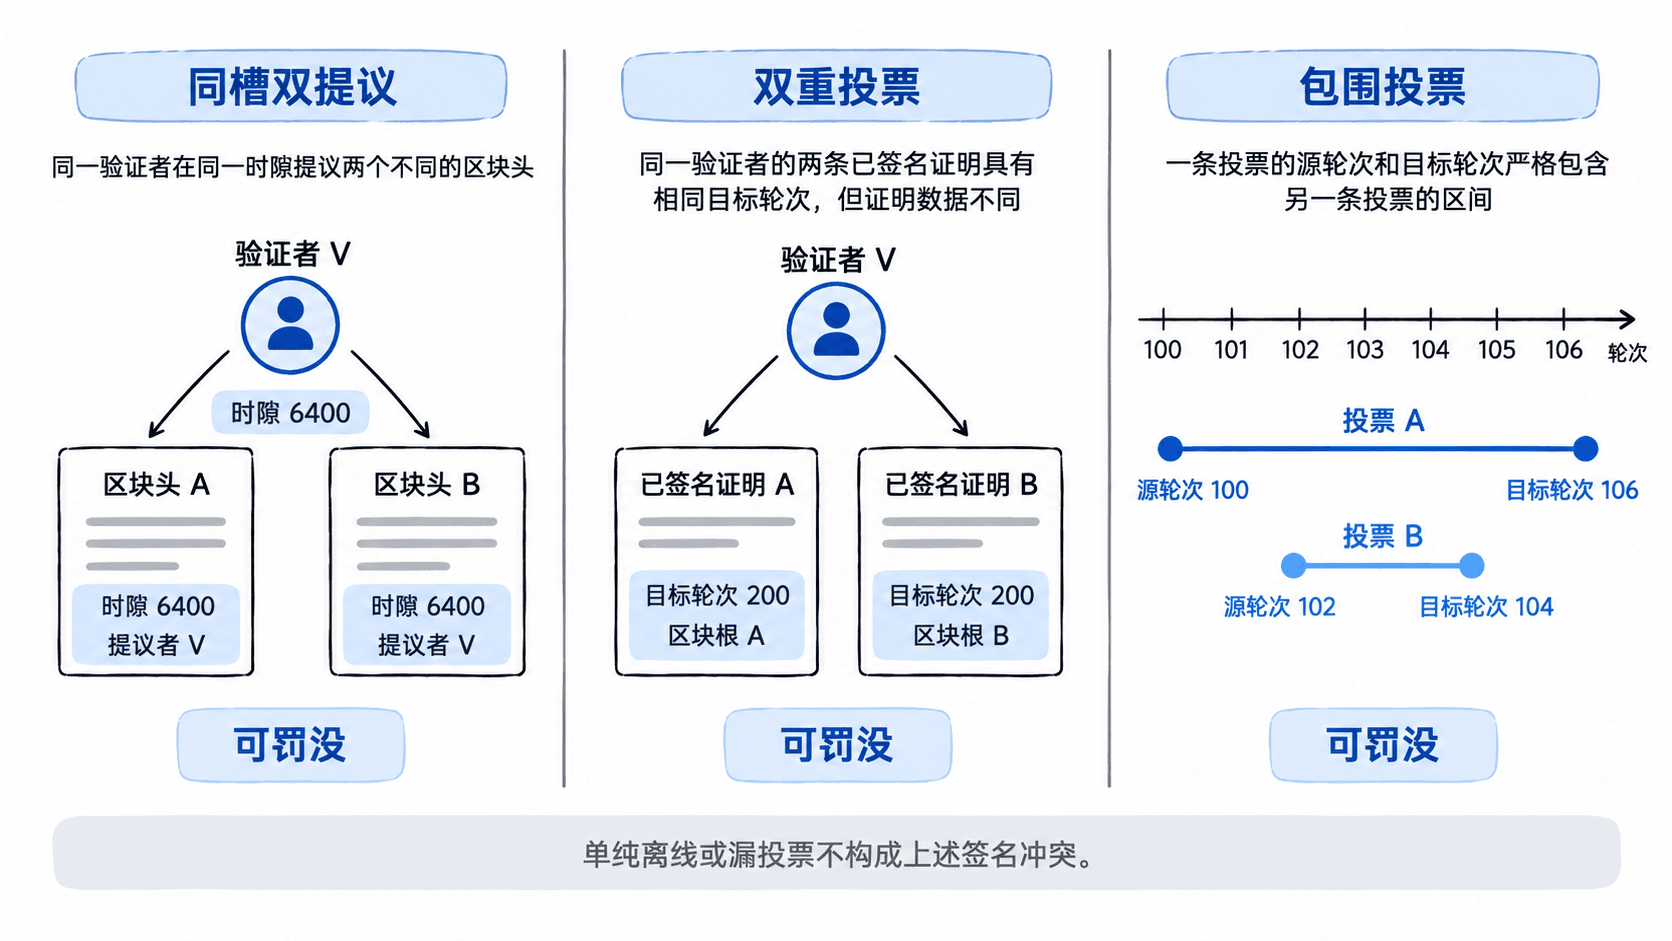
Ethereum 共识规则主要识别三类可罚没行为。判断依据是验证者实际签署的消息,而不是监控系统对其行为的描述。
| 违规类型 | 判定条件 | 具体示例 |
|---|---|---|
| 双重区块提议 | 同一验证者在同一 slot 签署两个不同的区块头 | 时隙 6400,分别签署区块头 A 和 B |
| 双重投票 | 同一验证者签署两份内容不同、但目标 epoch 相同的证明数据 | 目标 epoch 均为 200,投票数据分别指向不同区块根 |
| 包围投票 | 一份证明的源 epoch 更早、目标 epoch 更晚,严格包围另一份证明 | 外层投票为 100→106,内层投票为 102→104 |
双重投票要求两份 AttestationData 不同,并且 target.epoch 相同。只有两份完全相同的投票记录,不构成这种冲突;单纯在不同 epoch 选择不同链头,也不能直接判为双重投票。
包围投票使用 Casper FFG 的源检查点和目标检查点进行比较。以上例为例,投票 A 的源 epoch 为 100、目标为 106;投票 B 的源为 102、目标为 104。B 的两个端点都严格落在 A 的区间内部,因此构成包围关系。实际判定还要确认两份有效签名属于同一验证者。
冲突签名如何变成链上罚没
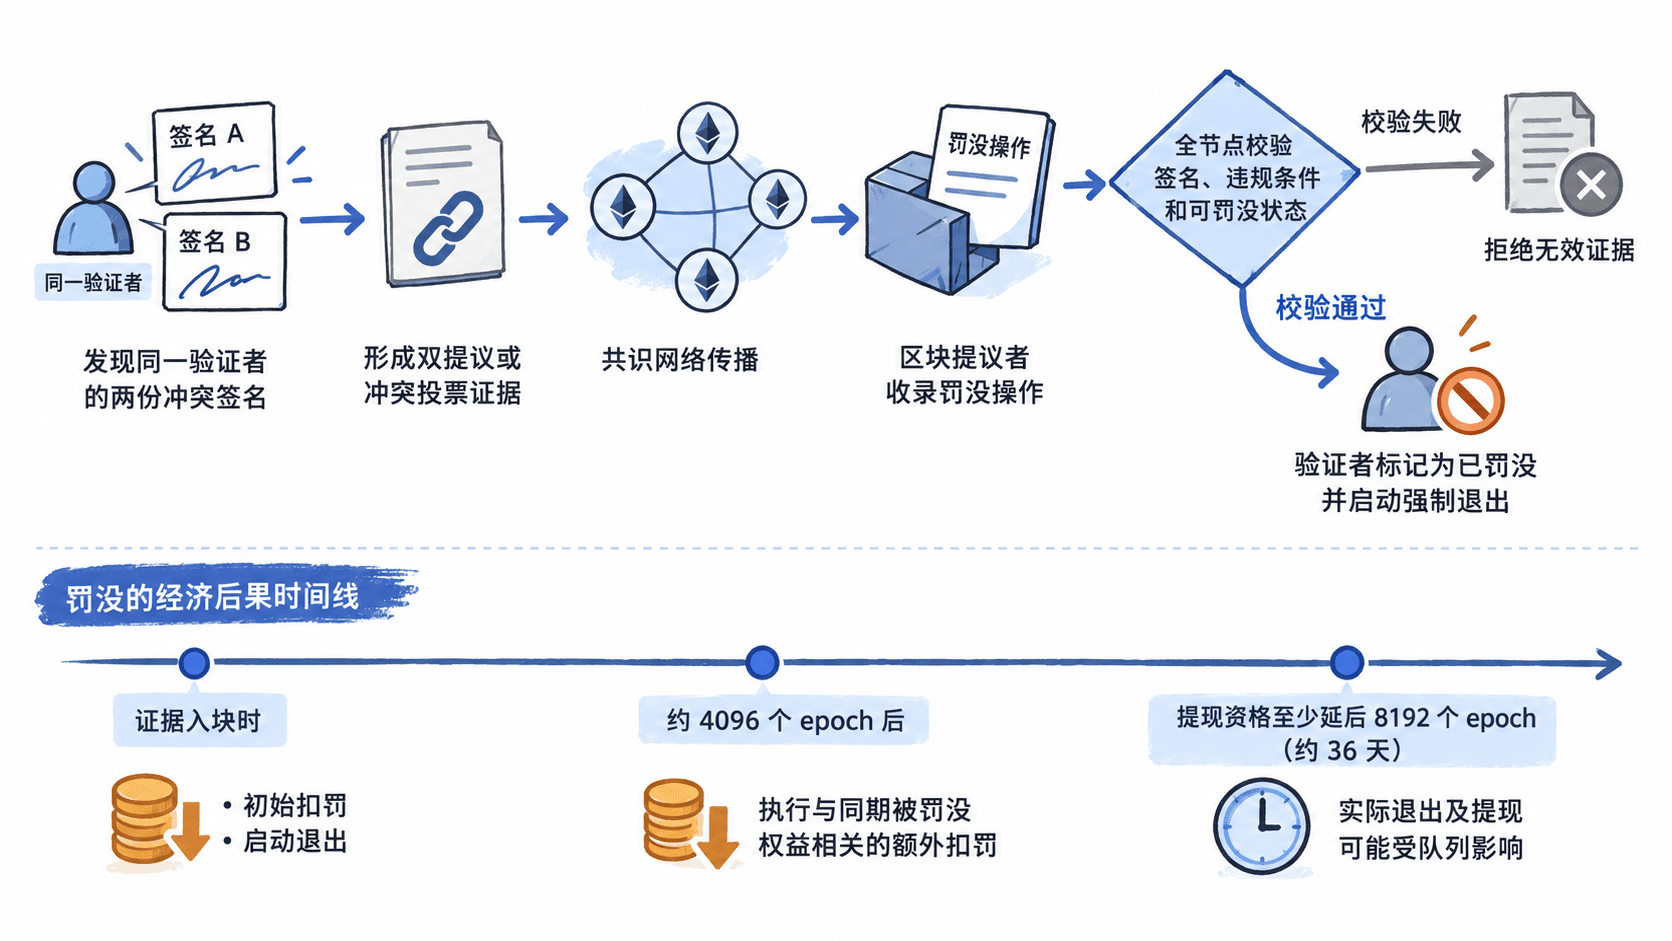
发现异常日志或者举报某个节点,并不会直接扣除验证者的质押。共识客户端必须获得可验证的证据,由区块提议者将其收录,并由执行共识状态转换的节点统一检查。
- 发现冲突。 网络参与者观察同一验证者的两份冲突签名,收集相应消息和签名数据。
- 形成证明。 双提议使用
ProposerSlashing,包含两个已签名区块头;冲突证明投票使用AttesterSlashing,包含两份带验证者索引和签名的证明数据。 - 传播与收录。 合法的罚没证明经共识层 P2P 网络传播,由区块提议者放入区块体相应的罚没操作列表。
- 链上验证。 节点验证签名、冲突条件及验证者是否仍可被罚没。对于聚合证明,只有同时出现在两份证明签名参与者集合中的可罚没验证者才会被处理。
- 更新状态。 证据通过验证后,状态转换将验证者标记为
slashed,启动强制退出流程,执行初始扣罚,并记录其有效余额用于后续关联性惩罚。
例如,两份证明分别包含验证者索引集合 {7, 11, 19} 和 {11, 23}。交集只有验证者 11,因此在其仍满足可罚没状态条件且证据有效的前提下,罚没操作针对的是 11,而不是全部五个不同的索引。
这里有两个容易混淆的边界。首先,检测到冲突只是发现潜在证据,必须满足签名验证和协议状态条件才能真正生效。其次,如果收录罚没证明的区块随后发生链重组,尚未最终确定的相关状态可能回退,因此证据曾经被收录不等于处罚已经获得最终确定性。
罚没会扣除多少质押
罚没通常包含初始扣罚、退出期间可能继续发生的参与惩罚,以及与同期其他验证者被罚没规模相关的额外扣罚。总损失不是固定比例,也不能直接理解为每次都会没收全部32 ETH。
以 Electra 升级后的共识规则为例,初始罚没金额按照验证者的有效余额除以4096计算。假设某验证者有效余额为32 ETH,则初始扣罚为:
这只是初始罚款,不是最终损失。协议还维护约8192个 epoch 的罚没记录窗口,并在相应时间点根据该窗口内被罚没的总有效余额计算关联性惩罚。
关联性惩罚的简化理解是:窗口内被罚没的总权益越多,每个违规验证者可能承担的额外损失越大。按 Electra 的相关公式,先将同期被罚没有效余额总量乘以3,再与全网活跃有效余额比较,并将比例上限设为100%。实际计算采用 Gwei 整数运算,还受到余额更新影响。
例如,假定计算时同期被罚没权益约占全网活跃有效余额的1%,忽略整数取整及余额变化,则关联性罚款约为有效余额的3%。对于32 ETH有效余额的验证者,示意金额约为0.96 ETH,明显高于单独一次罚没的初始扣罚。
时间安排也会影响资金可用性:协议将可提款轮次至少推迟到罚没发生后8192个 epoch,按每个 epoch 为32个12秒时隙计算,约为36.4天。关联性扣罚通常发生在这一延迟窗口的中点附近,具体退出和提现还可能受到队列影响。
怎样避免操作失误导致双重签名
真实运维中,最危险的情况之一是将同一验证者私钥同时交给两个独立签名实例。两个实例可能分别看到不同链头,进而对同一职责签署互相冲突的消息。
迁移或容灾时应执行以下检查:
- 确保单一签名控制。 同一验证者密钥只能有一个实际生效的签名路径。运行备用节点不代表可以让两个签名器并行工作。
- 保留罚没保护记录。 客户端应持久保存已签署的区块时隙,以及证明投票的源和目标检查点信息;迁移时应使用客户端支持的罚没保护数据导出、导入流程。
- 先停止旧签名器,再启用新签名器。 不要只复制密钥文件便立即在新节点上开始签名,更不能在未确认旧实例停止的情况下同时激活新实例。
- 检查恢复后的职责记录。 核对迁移后的签名保护记录是否完整,验证者索引和公钥是否对应,并监控重复签名告警。
可以用三个案例检验判断是否正确:连续缺席十次证明投票只构成普通参与惩罚;同一验证者在时隙6400签署两个不同区块头属于双提议;同一验证者对源100、目标106和源102、目标104的检查点分别签署证明,则构成包围投票。后两者在签名及其他协议条件成立、有效证据被收录后,才能触发链上罚没。
因此,判断一个验证者是否会被罚没,应先核对是否存在协议定义的冲突签名,再检查证据能否被验证和收录,最后根据对应版本的罚没参数计算经济损失。