
区块链原理 / 系统课时
多方记账为什么需要共享账本
多方记账为什么需要共享账本
当供货方、物流方和采购方分别记录同一订单时,发货、签收与应付款可能在各自系统中形成不同结果。本课通过一笔具体订单,分析多方对账的困难、共享账本如何形成共同确认的状态,以及什么情况下值得采用区块链。
学习目标
- 通过三方订单案例,识别独立账本产生分歧和重复对账的原因。
- 解释共享账本如何通过身份验证、共同规则和共识机制形成一致的已确认状态。
- 区分共享数据库与区块链的适用条件,识别区块链不能解决的信任问题。
三方独立记账为什么容易产生分歧
假设供货商 A 向采购商 C 销售 100 件商品,单价 50 元,物流商 B 负责配送。三方都有自己的业务系统,但分别记录了不同的事实。
| 参与方 | 本地记录 | 当前业务判断 |
|---|---|---|
| 供货商 A | 已发货 100 件 | 预计应收 5000 元 |
| 物流商 B | 实际交付 96 件 | 有 4 件未完成交付 |
| 采购商 C | 已验收 96 件 | 应付 4800 元 |
这三条记录不一定有任何一条是假的。问题在于,发货、交付和验收是三个不同的业务事件,各方却可能用自己的记录计算订单是否完成。
如果合同规定按采购商实际验收数量结算,那么应付款应为 96 × 50 = 4800 元。供货商依据发货数量计算的 5000 元与之相差 200 元。
要消除差异,三方必须核对订单编号、业务事件、发生顺序、签收证据和结算规则。仅交换数据库中的最终金额,并不能判断哪个数字应该成为共同结果。
参与方越多,对账关系通常越复杂。如果 5 家机构都需要两两交换记录,理论上会形成 10 组对账关系;如果采用统一协调方,可以减少两两对接,但又引入了对协调方的依赖。
共享账本怎样形成共同确认的状态
共享账本让参与方依据共同约定的事件格式、校验规则和状态计算方法记录业务。区块链进一步通过密码学签名、按协议达成的交易顺序与多节点保存的已确认记录,支持没有单一账本管理员的协作。
以上述订单 PO-17 为例,可以设计如下流程:
- 提交业务事件:A 提交签名的发货 100 件记录,B 提交签名的交付 96 件记录,C 提交签名的验收 96 件记录。每条事件包含订单编号、事件类型、数量和提交者身份。
- 验证交易有效性:节点验证数字签名、提交权限与业务约束。例如,物流方不能冒充采购商提交验收记录,验收数量不能超过允许验收的交付数量。
- 共同确认记录:参与共识的节点按照选定协议确认交易顺序及结果。不同共识协议的确认条件和最终性不同,不能简单假定所有节点任何时刻都已同步。
- 计算共享状态:在已确认的同一账本版本上,所有执行相同规则的节点得到相同结果。若合同约定按已验证的验收数量结算,则 PO-17 的应付款为 4800 元。
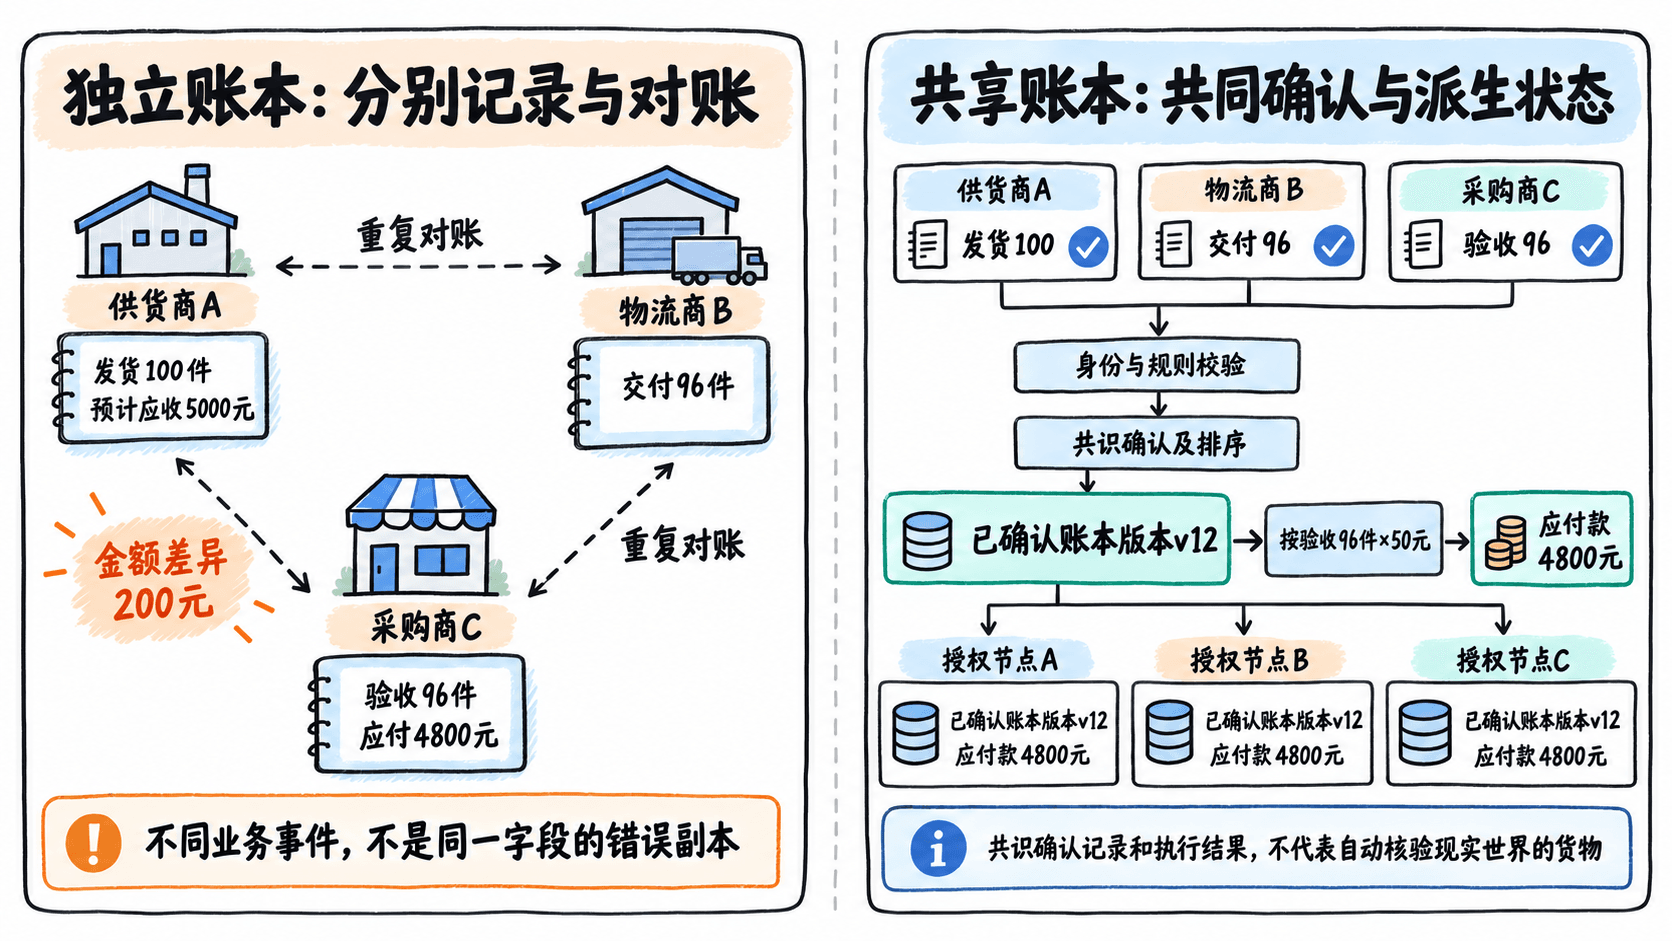
共享账本并不意味着只有一台服务器保存全部记录。对于具备独立验证节点的区块链,各节点可以保存并验证协议要求的账本数据,在同一已确认版本上独立重算业务状态。
共同状态的价值在于:一方不能仅通过修改自己的本地应收金额,就改变其他节点已经共同确认的结算结果。若需要调整,应按规则提交新的更正或冲销交易,保留可核查的变更记录。
共同确认不等于真实世界自动可信
区块链能够验证某个数字签名是否与声明的身份密钥对应、交易是否满足规则,以及交易是否进入已确认历史,但不能仅凭链上记录证明现实中的 96 件商品确实送达。
例如,物流商 B 与采购商 C 串通,故意把实际收到的 100 件写成 96 件。如果签名和业务约束都合法,共识机制仍可能确认这条不真实的业务记录。
真实项目需要把链上确认与线下证据分开设计:
- 身份责任:只有取得授权的物流商和采购商才能提交对应事件,签名密钥需要有可靠的保管与撤销机制。
- 事实证据:交付数量关联签收单、扫描记录或经双方认可的验收证明,关键证据可保存摘要用于后续完整性核对。
- 争议处理:当发货 100 件、交付 96 件存在争议时,按合同约定启动复核、补发、赔付或更正交易,而不是让共识节点自行判断丢失的 4 件货物在哪里。
此外,链上记录并非天然保密。即使采用许可链,也应按业务需要实施访问控制,并避免将身份证件、商业合同全文等敏感资料直接写入所有参与节点都可读取的共享记录。
什么时候值得使用区块链
共享账本不一定要使用区块链。一个由可信运营方管理、具备严格权限、审计日志和数字签名的中心数据库,也能让多家机构查询统一的订单状态。
| 方案 | 记录管理方式 | 更适合的条件 |
|---|---|---|
| 各自独立账本 | 各方分别维护数据并进行对账 | 参与方少、交换频率低、差异容易处理 |
| 中心化共享数据库 | 一个受信任的管理方统一维护记录 | 各方接受共同管理员,需要简单、高效的集中管理 |
| 许可区块链 | 多家机构依据协议参与验证和共同维护账本 | 不愿授权单一机构独占修改权,需要跨组织独立核验 |
在选择许可区块链之前,至少检查三个条件。
- 是否存在跨组织共同状态:例如 PO-17 的验收数量与应付款必须由 A、B、C 共同认可,而不只是各自内部管理的数据。
- 是否缺少各方都愿意信任的单一管理员:如果三方已经认可由采购平台管理全部记录,中心化数据库通常更加直接。
- 是否愿意承担共同验证的成本:参与机构需要运行节点、管理密钥、维护成员权限、制定协议升级和争议处理流程,并接受共识、复制与确认带来的额外开销。
可以做一个简单的业务评估:让 A、B、C 分别说明是否接受另一家公司拥有单方面修改历史结算记录的权限。如果三方均不接受,但愿意共同制定签名、验证、确认和更正规则,那么许可区块链值得进入原型验证。
原型应至少覆盖 PO-17 正常结算、重复提交、无权签名、记录分歧和节点暂时离线五种情况,检查是否会产生不同的已确认结算结果,并记录确认延迟和运维工作量。
如果只有一家企业负责写入,另外两家只是读取报表,优先采用共享数据库、细粒度权限和可审计日志,通常不必为此引入区块链。
因此,判断是否需要区块链,应从参与方之间的权限分配开始:当多家独立机构既需要共同确认业务状态,又不能接受由任何单一机构独占最终修改权时,分布式共识才有明确的业务价值。