
区块链原理 / 系统课时
区块拒收时按哪条证据链排查
区块拒收时按哪条证据链排查
一个区块在节点甲能通过、在节点乙却被拒收,不能仅凭“无效区块”日志判断原因。应固定区块原始数据与父状态,依次排除哈希不符、缺少父块、共识规则失败、签名无效和状态冲突,并区分真正无效与暂时无法验证。
学习目标
- 按哈希、父块、共识规则、签名、状态的顺序定位首个失败点。
- 识别需要补同步的区块与必须拒绝的区块,不把侧链误判为无效。
- 运行最小诊断程序,复现五种拒收或暂缓原因。
先保存能够复现的证据
接到拒收报告,先导出该区块的原始字节,记录接收节点的软件版本、网络或链 ID、已启用的协议规则、当前链头、来源对等节点与第一条校验失败日志。只比较两台机器的区块高度没有意义:同一高度可以存在不同分叉,必须先核对具体区块哈希。
| 必须记录 | 用途 |
|---|---|
| 声明的区块 ID、重新计算的哈希、原始区块头 | 排除损坏、序列化和字节序差异 |
| 父块哈希、父块是否在本地、当前链头 | 区分缺历史数据与链接无效 |
| 高度或时隙、难度目标或提议者信息、规则版本 | 判断是否违反该位置的共识约束 |
| 首个失败的交易索引、签名错误、父状态标识 | 复现交易验证与状态执行 |
实践中保留第一个失败层级的原始证据,不要只保存最后一句 block rejected。例如,父块不存在时,不能据此断言区块中的余额计算错误,因为节点还没有正确的执行起点。
沿着校验链逐层分流
以下顺序用于故障定位;具体客户端可能并行执行或提前检查某些规则,但最终应能定位到同一项共识约束。
- 区块内容与哈希。 按协议序列化区块头,重算区块标识,核对收到的 ID;同时检查交易列表与 Merkle 承诺是否对应。不一致时先核对原始字节、字段编码与哈希展示字节序,不能直接用对方提供的哈希代替本地计算值。
- 父块与链上下文。 用
parentHash查本地索引;未知父块通常是待同步或暂存状态,应请求父块及祖先再验证。若父块已被判定无效,则子块不能靠单独验证翻案。 - 区块头与共识规则。 在 Bitcoin PoW 中检查区块头哈希是否不大于由
nBits表示、且符合该高度难度规则的目标,并检查时间等约束;在 Ethereum PoS 中则检查时隙、预期提议者、提议签名及对应共识规则,不能拿 PoW 目标去验证 PoS 区块。 - 交易签名与静态规则。 定位首个失败的交易索引。Bitcoin 应按对应 UTXO 及脚本规则验证交易签名;Ethereum 应验证交易发送者签名、链 ID 等交易约束。签名失败后应保存签名原文与验证上下文,而不是盲目重复广播。
- 在父状态上顺序执行。 Bitcoin 检查输入是否存在、是否已花费、区块内是否重复消费;账户模型检查 Nonce、余额和执行约束。再核对该协议要求的状态承诺,例如 Ethereum 执行载荷的
state_root。若基准状态选错,应先修复分叉上下文再重放。
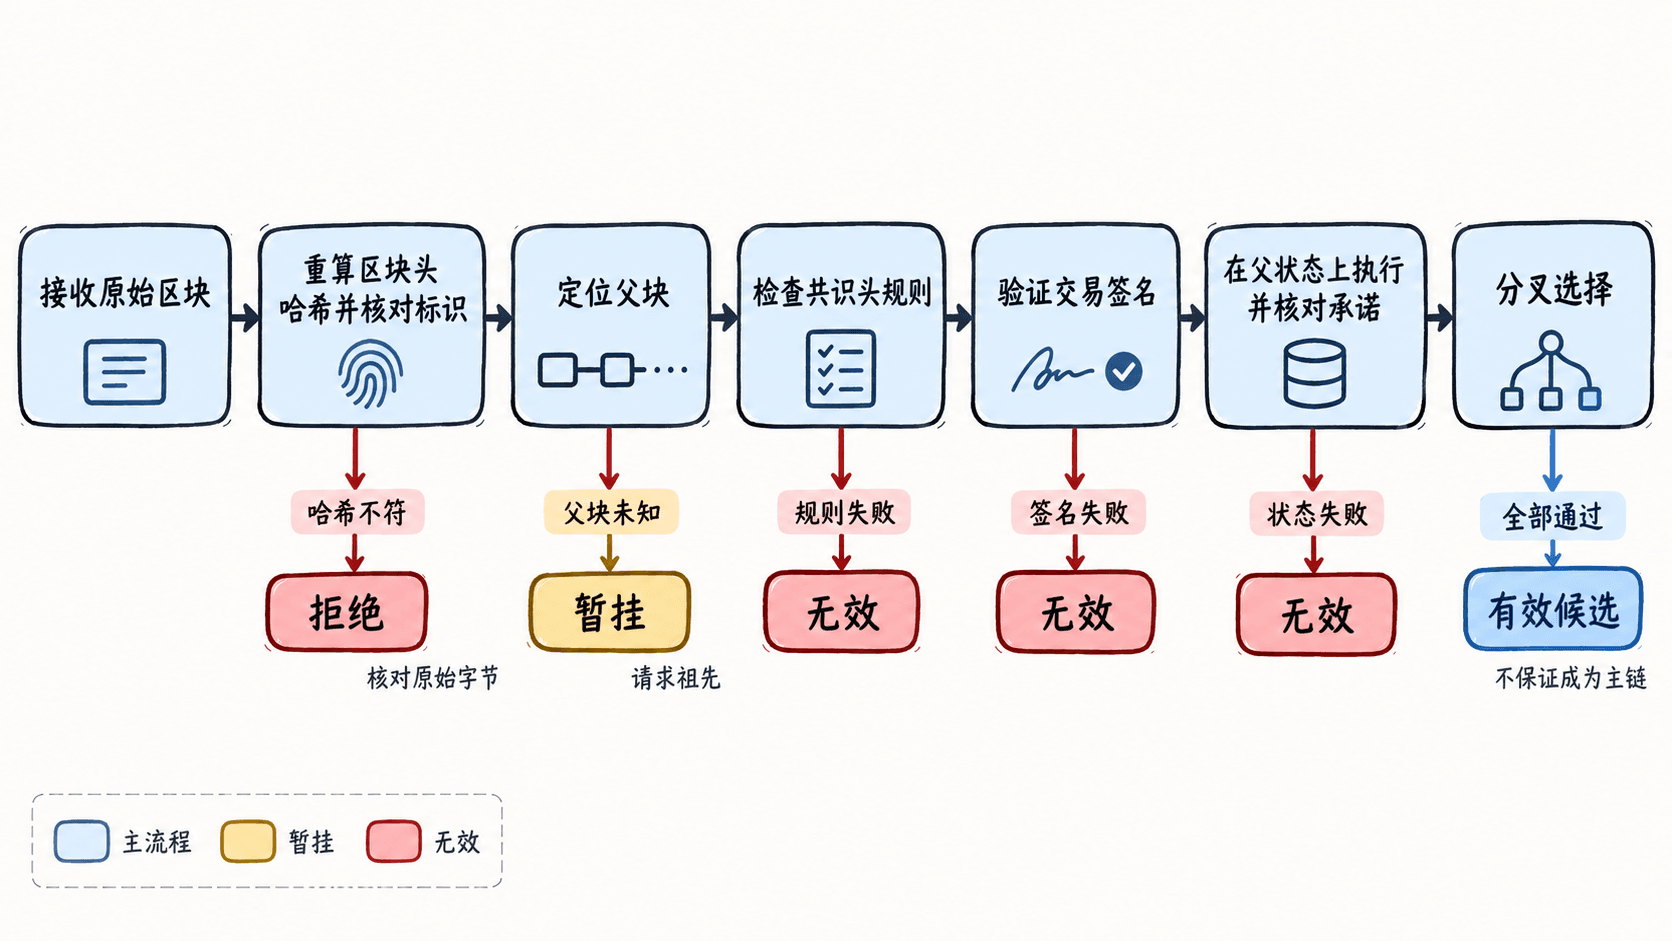
用脚本复现首个失败点
下面的 Python 3 示例只模拟证据归因,不是完整的 Bitcoin 或 Ethereum 验证器。它对教学用 JSON 区块头做一次 SHA-256;signature_ok 表示外部签名验证器已经给出的结果,balance 表示父状态中的余额。目标值特意取本例哈希整数及其减一,以稳定演示 PoW 通过与失败;真实 Bitcoin 使用 80 字节区块头的双重 SHA-256 和协议规定的目标值。
import hashlib
import json

header = {"parent": "P9", "height": 10, "nonce": 7}
raw = json.dumps(header, sort_keys=True, separators=(",", ":")).encode()
computed = hashlib.sha256(raw).hexdigest()
hash_value = int(computed, 16)

def diagnose(advertised, parent_known, target, signature_ok, spend, balance):
    # 顺序返回第一个阻断点;缺父块表示暂缓而非已证实无效。
    if advertised != computed:
        return "HASH_MISMATCH"
    if not parent_known:
        return "PARENT_MISSING"
    if hash_value > target:
        return "POW_INVALID"
    if not signature_ok:
        return "SIGNATURE_INVALID"
    if spend > balance:
        return "STATE_CONFLICT"
    return "VALID_CANDIDATE"

# 同一教学区块,逐次只改动一种待诊断条件。
cases = {
    "哈希": ("f" * 64, True, hash_value, True, 60, 100),
    "父块": (computed, False, hash_value, True, 60, 100),
    "共识": (computed, True, hash_value - 1, True, 60, 100),
    "签名": (computed, True, hash_value, False, 60, 100),
    "状态": (computed, True, hash_value, True, 120, 100),
    "通过": (computed, True, hash_value, True, 60, 100),
}
for name, evidence in cases.items():
    print(f"{name}: {diagnose(*evidence)}")
预期输出:
哈希: HASH_MISMATCH
父块: PARENT_MISSING
共识: POW_INVALID
签名: SIGNATURE_INVALID
状态: STATE_CONFLICT
通过: VALID_CANDIDATE
这六行说明首个失败点会遮蔽后续检查。例如父块缺失时,即使交易也有问题,脚本仍优先返回 PARENT_MISSING;待父块补齐后必须重新执行完整验证,而不是直接接受区块。
按结果处理并完成回归验证
| 诊断结果 | 处理动作与验收证据 |
|---|---|
HASH_MISMATCH |
重新取原始区块,核对编码和哈希算法;相同字节必须算出相同标识 |
PARENT_MISSING |
请求父块及缺失祖先;补齐后重跑验证,不标记为永久无效 |
POW_INVALID、SIGNATURE_INVALID |
核对对应高度的规则、签名原文及公钥;同样输入在正确规则下仍失败才判定无效 |
STATE_CONFLICT |
从对应父块状态重放至失败交易,保存输入、余额或 Nonce 的前后值及提交的状态承诺 |
VALID_CANDIDATE |
再运行分叉选择;有效侧链未被选作当前链头,不属于共识拒收 |
回归时使用同一原始区块、同一父状态和同一网络规则,在至少两个独立节点比对第一处失败位置。若故障只在一台机器出现,优先核查历史数据完整性、链配置与存储错误;若两台节点一致拒绝,再依据失败层级修正区块产生端或交易输入。通过验证只说明区块符合当前可检查规则,最终能否成为活动链还取决于分叉选择。
协议字段参考:Bitcoin 区块头规范、Ethereum PoS 区块提议与验证。