
区块链原理 / 系统课时
BIP324 v2 传输保护了什么
BIP324 v2 传输保护了什么
即使 Bitcoin 节点交换的交易和区块最终会公开传播,明文 P2P 连接仍容易泄露消息类型与传播线索,也便于沿途篡改。BIP324 为相邻节点建立机会式加密通道。本篇拆解握手、逐跳保护和实际检查方式,避免把加密误认为身份认证或匿名性。
学习目标
- 说清临时密钥交换、会话密钥派生与加密报文的顺序。
- 区分传输保密、报文完整性、对端身份与共识验证的边界。
- 使用 Bitcoin Core RPC 核对当前连接的传输版本。
握手如何建立加密通道
BIP324 定义的是节点间的 v2 传输方式,不修改交易结构,也不改变共识规则。TCP 连接建立后,双方先完成传输握手,再交换常规的 Bitcoin P2P version、verack 等应用层消息。
- 两端各生成一个临时 secp256k1 密钥对,发送 64 字节 ElligatorSwift 公钥编码;可附加最多 4095 字节随机填充,减少固定握手特征。
- 双方使用 ECDH 计算共享秘密,再用 HKDF-SHA256 派生双向加密密钥、长度字段密钥和
session_id。这些材料属于当前连接,不是节点的长期身份凭据。 - 双方识别填充终止标记,通过加密包完成传输版本协商,然后开始发送
inv、getdata、tx、block等 P2P 消息。
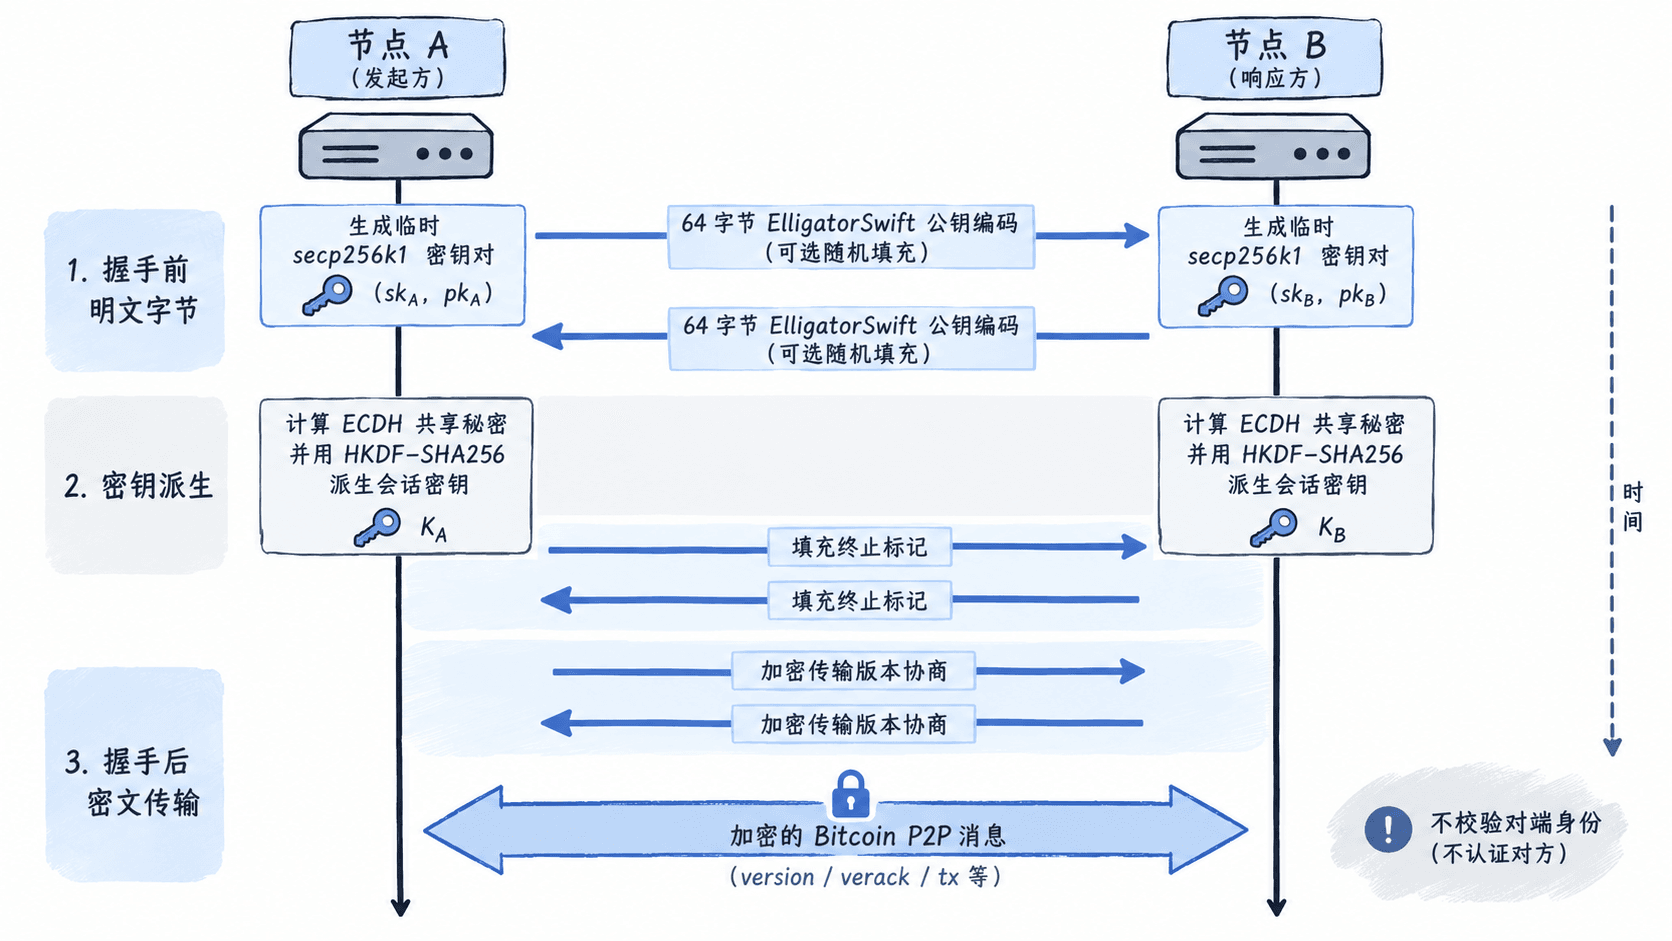
建立密钥后,报文正文由 ChaCha20-Poly1305 加密并校验完整性;3 字节长度字段另由 ChaCha20 加密。每个 v2 传输包除消息内容外有 20 字节固定开销。抓包者无法直接从密文字节读出 tx 内容或 v1 那样的明文消息头。
保护的是每一跳,不是端到端匿名
假设节点 A 把交易交给 B,B 再转发给 C:A—B 和 B—C 分别握手、分别拥有会话密钥。B 必须解开来自 A 的传输包,才能处理消息并在另一条连接上重新加密;所以 B 可以看到交易,也能延迟或拒绝转发。
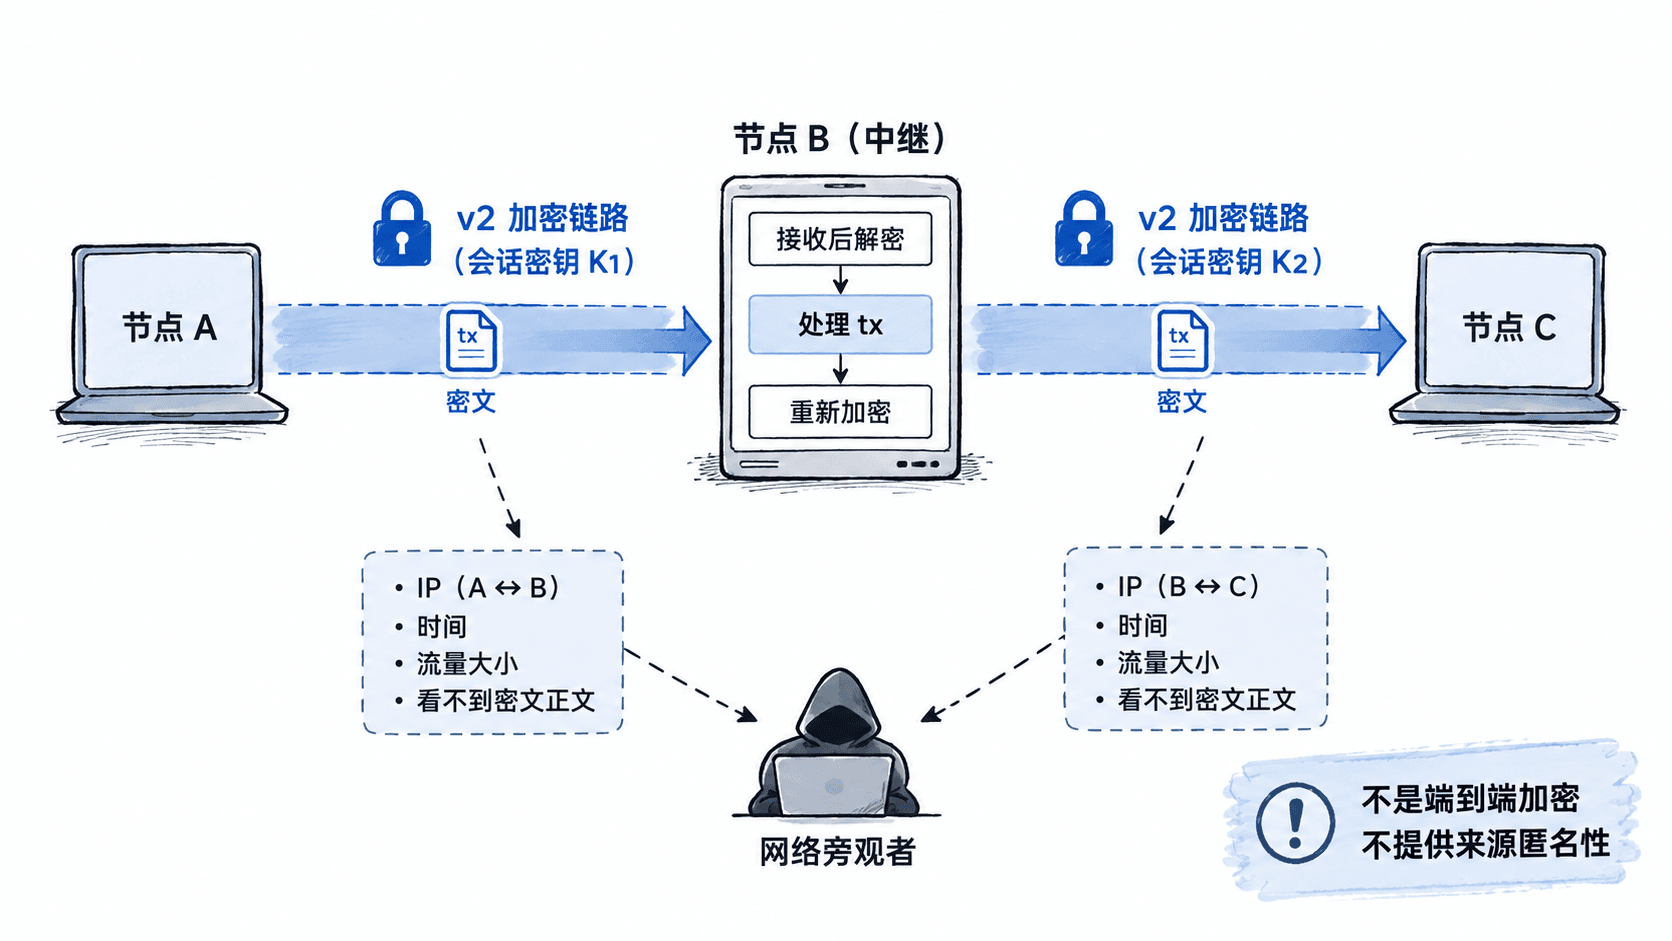
这能提高被动监听者识别或读取 P2P 流量的门槛,并防止未掌握会话密钥的人悄悄改写加密报文。但沿途仍可能观察 IP、端口、连接时间和流量节奏;恶意邻居还能记录消息首次到达的时间。v2 不隐藏节点 IP,不保证交易发起者匿名,也不能替代匿名路由工具。
消息认证不等于对端身份认证
ChaCha20-Poly1305 的认证标签用于检测加密包是否遭修改。校验失败的包不能作为有效消息交给应用层处理。但 BIP324 没有通过证书或长期公钥验证“对方究竟是谁”:主动中间人可分别与 A、B 建立两条 v2 会话,再解密、修改、重新加密消息。通过可信的带外渠道比对两端的 session_id 可以帮助发现这种替换,却不是协议自动完成的身份认证。
还要区分传输层与共识层:即使 tx 经 v2 完整送达,节点仍要执行签名、脚本、UTXO 和重复花费等相关检查;收到 block 仍要验证区块头工作量证明、交易及共识规则。加密成功只能说明当前会话的数据包验证通过,不能说明交易有效或区块可信。
用 Bitcoin Core 检查连接版本
以 Bitcoin Core 31.0 为例,先确保 bitcoind 的 RPC 可用,并且节点已有至少一个 P2P 邻居。使用 regtest 时要额外连接另一台 regtest 节点;单节点通常不会自动发现邻居。终端需安装 jq,执行:
# 仅显示每条连接的传输类型和会话标识
bitcoin-cli -regtest getpeerinfo | jq '.[] | {transport_protocol_type, session_id}'
预期输出(假设当前恰好连接了一个 v2 邻居):
{
  "transport_protocol_type": "v2",
  "session_id": "<ID>"
}
<ID> 实际由该连接的 64 个十六进制字符组成(32 字节),每次建立连接可能不同。transport_protocol_type 为 v1 表示明文传输,此时 session_id 是空字符串;detecting 表示尚在识别传输类型。没有邻居时 jq 不输出对象,不能据此断言节点不支持 v2。
Bitcoin Core 26.0 已提供可选的 v2 传输,27.0 起默认启用;兼容不支持 v2 的节点时仍可能回退 v1。因此要看每一条连接的实测字段,不要仅凭软件版本断言“全部已加密”。字段与协议定义可对照 Bitcoin Core 31.0 RPC 文档 和 BIP324 规范。