
区块链原理 / 系统课时
P2PKH 如何执行签名解锁条件
P2PKH 如何执行签名解锁条件
P2PKH 输出通过一个 20 字节的公钥哈希指定花费条件。花费者必须在新交易输入中提供匹配的公钥和有效签名。本课拆解两段脚本的执行顺序,逐步追踪栈内容,并用 Python 验证公钥哈希检查与 ECDSA 签名检查的区别。
学习目标
- 区分
scriptSig与scriptPubKey的来源、内容和职责。 - 追踪
OP_DUP、OP_HASH160、OP_EQUALVERIFY、OP_CHECKSIG的栈变化。 - 理解签名哈希类型如何绑定交易内容,并复现两道验证关卡。
解锁数据与锁定条件分别存在哪里
假设交易 B 的某个输入引用交易 A 的第 0 个输出。节点验证花费权限时,需要从交易 B 的这个输入取得 scriptSig,再从被引用的交易 A 输出取得 scriptPubKey。不能只检查交易 B 自己携带的数据,因为真正的花费条件保存在旧输出中。
标准传统 P2PKH 的两段脚本分别为:
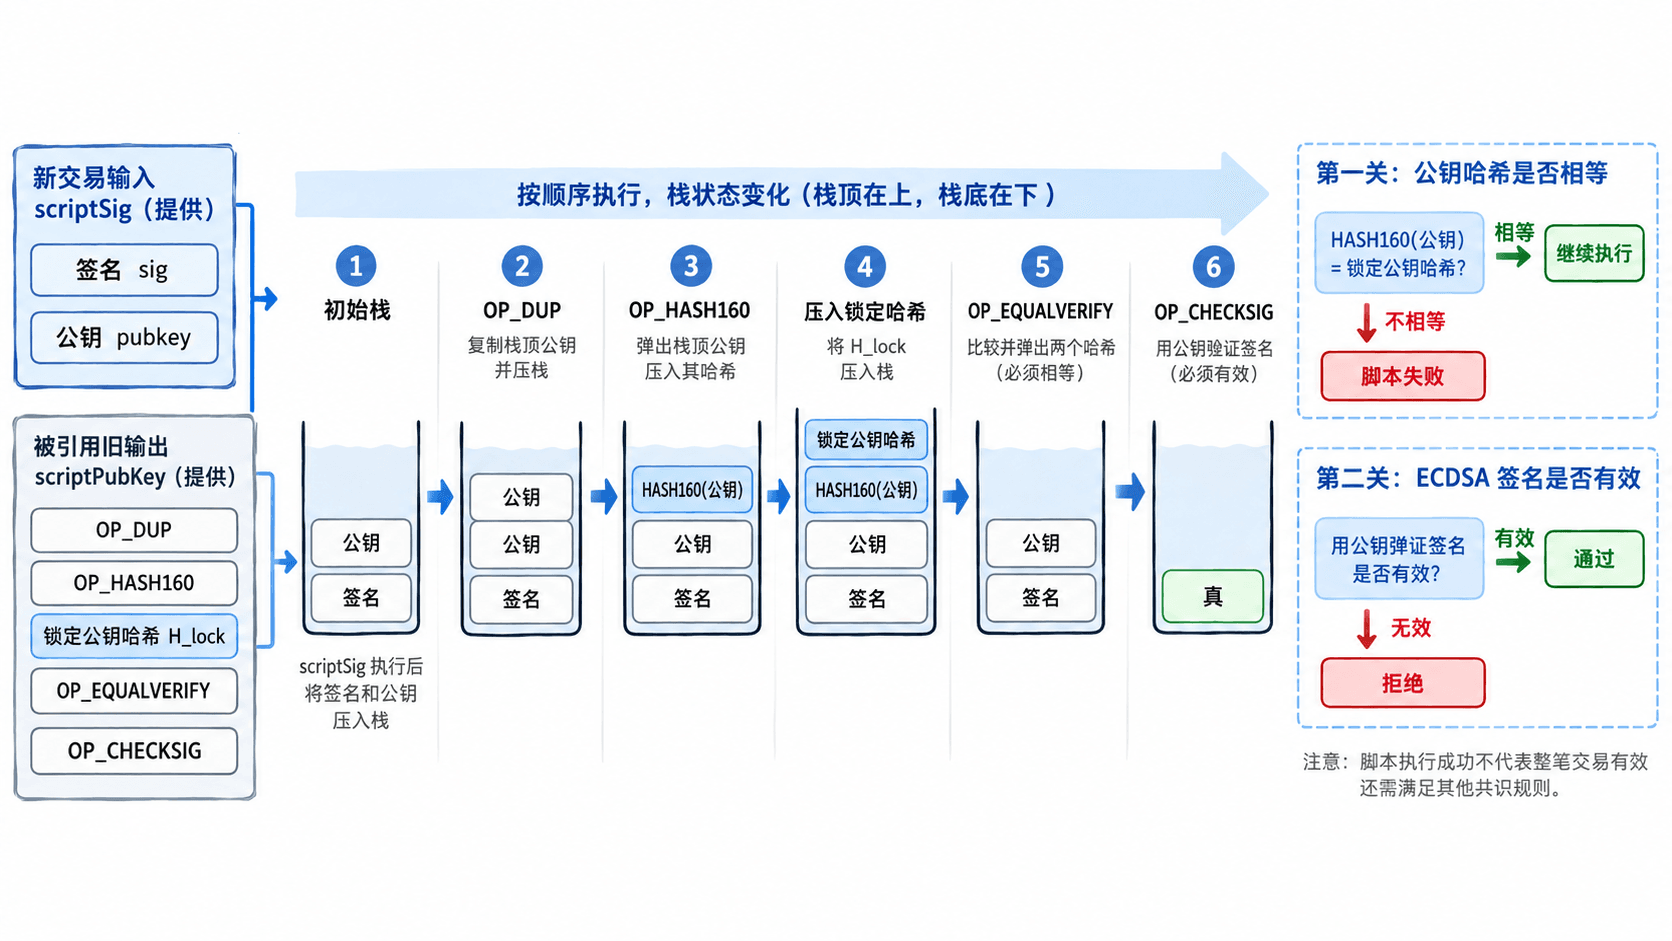
scriptSig:<签名> <公钥>,由花费者提供,通常是两个数据压栈操作。scriptPubKey:OP_DUP OP_HASH160 <20字节公钥哈希> OP_EQUALVERIFY OP_CHECKSIG,由被花费的旧输出提供。
标准 P2PKH 锁定脚本共 25 字节:76 a9 14 是复制、哈希和压入 20 字节数据的操作编码,后面跟随公钥哈希,最后以 88 ac 执行比较与签名检查。
HASH160 的计算规则是先对公钥字节做 SHA-256,再做 RIPEMD-160,得到 20 字节结果。这里比较的是完整公钥编码的哈希,不是直接比较 Base58Check 地址字符串。
对于同一椭圆曲线公钥,33 字节压缩编码与 65 字节非压缩编码产生的 HASH160 不同。因此,使用正确私钥生成签名,却提供与锁定哈希不对应的公钥编码,仍然无法解锁。
脚本怎样一步步改变栈
Bitcoin Script 使用栈执行操作。理解 P2PKH 时,可以把 scriptSig 与 scriptPubKey 看成依次执行的两段程序:先把签名、公钥放上栈,再运行旧输出的锁定条件。
设 H(P) 表示提交公钥的 HASH160,H_lock 表示旧输出内保存的 20 字节目标哈希。下表从左到右排列栈底到栈顶:
| 执行操作 | 执行后的栈 | 作用 |
|---|---|---|
执行 scriptSig |
[sig, pubkey] |
提供签名和公钥 |
OP_DUP |
[sig, pubkey, pubkey] |
复制栈顶公钥 |
OP_HASH160 |
[sig, pubkey, H(P)] |
哈希复制出的公钥 |
压入 H_lock |
[sig, pubkey, H(P), H_lock] |
提供比较目标 |
OP_EQUALVERIFY |
[sig, pubkey] |
消耗两个哈希;不同则失败 |
OP_CHECKSIG |
[真] 或 [假] |
消耗公钥和签名,检查 ECDSA |
OP_EQUALVERIFY 等价于先执行比较,再要求结果为真。比较失败时脚本直接终止,不会继续执行签名验证;比较成功时,两个哈希从栈中移除,保留最初的签名和公钥。
随后 OP_CHECKSIG 读取公钥与签名,计算当前交易输入对应的签名摘要并验证 ECDSA。成功时压入真值;普通签名不匹配会得到假值,某些签名编码错误则可能直接触发脚本错误。标准 P2PKH 最终需要得到可判定为真的栈顶结果。
ECDSA 签名究竟验证了什么
公钥哈希匹配只证明花费者提交的公钥与旧输出指定的公钥编码一致,并不能证明花费者掌握私钥。第二道关卡必须用 ECDSA 检查签名,确认花费者对指定的交易内容完成了有效授权。
传统非 SegWit P2PKH 常用的签名哈希类型是 SIGHASH_ALL,其值为 0x01。实际放入 scriptSig 的签名数据通常由 DER 编码的 ECDSA 签名和最后一个签名哈希类型字节组成;末尾的 0x01 不属于 DER 签名本身。
对于旧式 SIGHASH_ALL,验证节点大致按以下顺序构造被签名的摘要:
- 取得待验证的交易及正在验证的输入索引。
- 按传统签名规则构造交易副本:其他输入的脚本置空,当前输入的签名脚本位置使用所花费旧输出的锁定脚本作为
scriptCode,并进行规则要求的脚本处理。 - 保留需要签署的交易字段,包括输入引用、序列号、输出、版本与锁定时间等,在序列化数据末尾附加 4 字节小端序的签名哈希类型值。
- 对序列化字节执行两次 SHA-256,得到 32 字节摘要,再使用提供的公钥验证 ECDSA 签名。
这是传统 P2PKH 的签名构造方式,不能直接套用于 SegWit v0 或 Taproot。对于普通 SIGHASH_ALL,修改被承诺的收款输出、金额或其他已签署交易字段,通常都会使原签名失效。
使用 Python 复现两道检查
下面用 Python 3.10+ 和 cryptography 库生成 secp256k1 密钥、压缩公钥及 DER 签名,并模拟 P2PKH 关键栈操作。运行前可使用 python -m pip install cryptography 安装依赖;同时要求当前 Python 的 hashlib 支持 RIPEMD-160。
本例使用教学字节串生成双 SHA-256 摘要,不构造真实 Bitcoin 交易,因此演示的是 HASH160 和 ECDSA 的验证机制,不是完整共识脚本解释器,也不能产生可广播的交易签名。
import hashlib
from cryptography.hazmat.primitives import hashes, serialization
from cryptography.hazmat.primitives.asymmetric import ec, utils


def hash160(data):
    return hashlib.new("ripemd160", hashlib.sha256(data).digest()).digest()


private_key = ec.generate_private_key(ec.SECP256K1())
pubkey = private_key.public_key().public_bytes(
    encoding=serialization.Encoding.X962,
    format=serialization.PublicFormat.CompressedPoint,
)
locked_hash = hash160(pubkey)

# 教学用签名原像,不是真实的 Bitcoin 交易序列化结果
preimage = b"not-a-real-bitcoin-transaction"
digest = hashlib.sha256(hashlib.sha256(preimage).digest()).digest()
signature = private_key.sign(
    digest, ec.ECDSA(utils.Prehashed(hashes.SHA256()))
) + b"\x01"

# 模拟脚本栈:先核验公钥哈希,再验证 ECDSA 签名
stack = [signature, pubkey]
stack.append(stack[-1])  # OP_DUP
stack[-1] = hash160(stack[-1])  # OP_HASH160
stack.append(locked_hash)
match = stack.pop() == stack.pop()  # OP_EQUALVERIFY
if not match:
    raise ValueError("公钥哈希不匹配")

pubkey_on_stack = stack.pop()
signature_on_stack = stack.pop()
if signature_on_stack[-1] != 0x01:
    raise ValueError("本示例仅处理 SIGHASH_ALL")

# DER 签名不包含最后一个签名哈希类型字节
ec.EllipticCurvePublicKey.from_encoded_point(
    ec.SECP256K1(), pubkey_on_stack
).verify(
    signature_on_stack[:-1],
    digest,
    ec.ECDSA(utils.Prehashed(hashes.SHA256())),
)
print(f"公钥哈希匹配:{match}")
print("ECDSA 签名有效:True")
预期输出:
公钥哈希匹配:True
ECDSA 签名有效:True
Prehashed(hashes.SHA256()) 表示向 ECDSA 提供已经计算好的 32 字节摘要,不会替你再执行一次 SHA-256。代码中的双 SHA-256 是在签名前单独完成的。真实节点还会检查 Bitcoin 规定的签名编码、哈希类型和脚本验证规则。
怎样判断是哪一关失败
可以直接修改上面的示例,观察两个不同的失败位置:
- 将
locked_hash = hash160(pubkey)改为locked_hash = hash160(b"wrong-key"),再运行程序。预期在OP_EQUALVERIFY的模拟检查处抛出ValueError: 公钥哈希不匹配,ECDSA 验证不会执行。 - 恢复正确的
locked_hash,在签名生成之后、执行栈操作之前添加digest = hashlib.sha256(b"changed").digest()。原签名仍对应旧摘要,公钥哈希比较能够通过,但后面的verify()会抛出cryptography.exceptions.InvalidSignature。
真实交易还要检查另外一些边界:scriptSig 是否满足适用的脚本及编码规则,签名哈希类型是否正确,引用的 UTXO 是否存在且尚未花费,以及交易金额、手续费、锁定条件等是否满足共识要求。
排查 P2PKH 时,先确认旧输出中的 20 字节公钥哈希是否与输入提供的公钥匹配,再检查签名使用的交易摘要及哈希类型,最后结合 UTXO 集和交易级规则判断是否可以接受。这一顺序可与 Bitcoin 开发者指南中的 P2PKH 脚本验证流程 对照。