
区块链原理 / 系统课时
Taproot 脚本路径如何校验
Taproot 脚本路径如何校验
花费 P2TR 输出时,揭示一段脚本并不能直接证明有权动用这笔 UTXO。节点先用控制块和 Merkle 路径确认脚本确实被原输出承诺,再执行该脚本的解锁条件。本篇给出字节检查顺序和可运行的本地验证示例。
学习目标
- 从见证数据中分离 tapscript、控制块和可选 annex。
- 用 TapLeaf、TapBranch、TapTweak 还原并核对输出公钥。
- 区分脚本承诺校验与 BIP342 脚本执行,定位常见失败点。
识别见证中的脚本路径
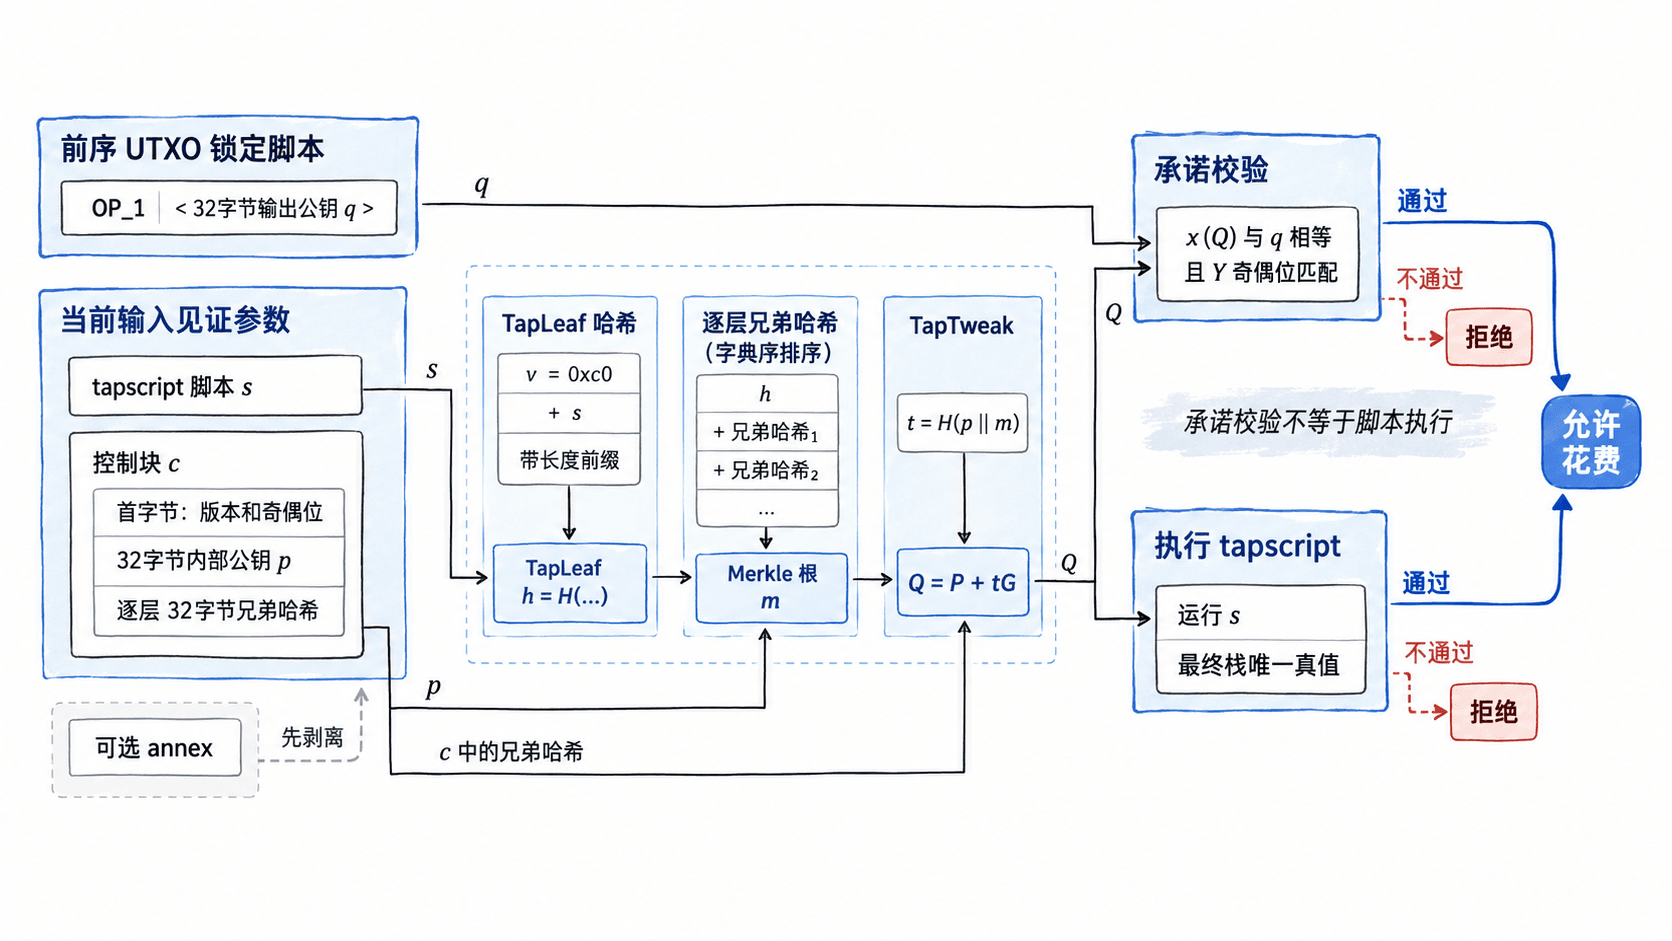
前序 UTXO 的 P2TR 锁定脚本形如 OP_1 <32字节q>,其中 q 是输出公钥的 x 坐标。花费者在当前输入的 witness 提供解锁参数、脚本 s 和控制块 c。如果最后一个见证元素以 0x50 开头,先将它作为可选 annex 移除;剩一个元素是密钥路径,至少两个元素才按脚本路径解析。
控制块格式为首字节、32 字节内部公钥 p、随后 m 个各 32 字节的兄弟哈希。总长度必须是 33 + 32m,且 0 ≤ m ≤ 128。首字节的最低位保存最终公钥的 Y 奇偶位,c[0] & 0xfe 才是叶版本;现行 tapscript 使用 0xc0,因此首字节可能是 0xc0 或 0xc1。
还原 Merkle 根与输出公钥
必须从被揭示脚本本身计算叶哈希,而不是直接信任控制块携带的内容。按以下顺序验证:
- 求
k = tagged_hash("TapLeaf", v || CompactSize(len(s)) || s)。长度前缀是字节长度的 CompactSize 编码,不是固定一个字节。 - 从控制块按顺序取每个兄弟哈希
e,对k与e按字节字典序排序,更新k = tagged_hash("TapBranch", min(k,e) || max(k,e))。最后的k是 Merkle 根;零层路径时叶哈希本身就是根。 - 求
t = int(tagged_hash("TapTweak", p || k)),拒绝t ≥ secp256k1曲线阶的结果。将p还原为偶 Y 的曲线点P,计算Q = P + tG。 - 将
x(Q)的 32 字节编码与前序输出中的q比较,同时检查Q的 Y 奇偶位等于c[0] & 1。任一不符都拒绝。
用 Python 复现控制块核对
下面的 Python 3.8+ 示例只依赖标准库:构造两叶 Merkle 树,使用单层兄弟哈希形成 65 字节控制块,随后核对脚本承诺。脚本 0x51 是 OP_TRUE,仅用于说明校验流程,不能作为真实资金的安全花费条件。代码不实现通用脚本解释器、交易签名哈希和完整共识校验。
import hashlib

FIELD = 0xFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFEFFFFFC2F
ORDER = 0xFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFFEBAAEDCE6AF48A03BBFD25E8CD0364141
G = (
    0x79BE667EF9DCBBAC55A06295CE870B07029BFCDB2DCE28D959F2815B16F81798,
    0x483ADA7726A3C4655DA4FBFC0E1108A8FD17B448A68554199C47D08FFB10D4B8,
)

def taghash(tag, data):
    h = hashlib.sha256(tag.encode()).digest()
    return hashlib.sha256(h + h + data).digest()

def add(a, b):
    if a is None: return b
    if b is None: return a
    if a[0] == b[0] and (a[1] + b[1]) % FIELD == 0: return None
    slope = ((3 * a[0] * a[0]) * pow(2 * a[1], -1, FIELD)
             if a == b else
             (b[1] - a[1]) * pow((b[0] - a[0]) % FIELD, -1, FIELD)) % FIELD
    x = (slope * slope - a[0] - b[0]) % FIELD
    return x, (slope * (a[0] - x) - a[1]) % FIELD

def mul(n, point=G):
    result = None
    while n:
        if n & 1: result = add(result, point)
        point = add(point, point)
        n >>= 1
    return result

def lift(x):
    if x >= FIELD: return None
    y2 = (pow(x, 3, FIELD) + 7) % FIELD
    y = pow(y2, (FIELD + 1) // 4, FIELD)
    if y * y % FIELD != y2: return None
    return x, y if y % 2 == 0 else FIELD - y

def compact(n):
    if n < 253: return bytes([n])
    if n <= 0xffff: return b"\xfd" + n.to_bytes(2, "little")
    if n <= 0xffffffff: return b"\xfe" + n.to_bytes(4, "little")
    return b"\xff" + n.to_bytes(8, "little")

def commitment_ok(script, control, output_key):
    if len(output_key) != 32 or len(control) < 33: return False
    if (len(control) - 33) % 32 or (len(control) - 33) // 32 > 128: return False
    if (control[0] & 0xfe) != 0xc0: return False  # 只处理当前 tapscript 叶版本
    p = control[1:33]
    point = lift(int.from_bytes(p, "big"))
    if point is None: return False
    k = taghash("TapLeaf", b"\xc0" + compact(len(script)) + script)
    for i in range(33, len(control), 32):
        sibling = control[i:i + 32]
        k = taghash("TapBranch", min(k, sibling) + max(k, sibling))
    t = int.from_bytes(taghash("TapTweak", p + k), "big")
    if t >= ORDER: return False
    q = add(point, mul(t))
    return (q is not None and q[0].to_bytes(32, "big") == output_key
            and q[1] % 2 == control[0] % 2)

script = b"\x51"  # OP_TRUE:无需签名的教学脚本
p = G[0].to_bytes(32, "big")
sibling = taghash("TapLeaf", b"\xc0\x01\x52")  # 另一叶是 OP_2
leaf = taghash("TapLeaf", b"\xc0" + compact(len(script)) + script)
root = taghash("TapBranch", min(leaf, sibling) + max(leaf, sibling))
t = int.from_bytes(taghash("TapTweak", p + root), "big")
q = add(G, mul(t))
control = bytes([0xc0 | (q[1] & 1)]) + p + sibling
output_key = q[0].to_bytes(32, "big")

print("原脚本承诺:", commitment_ok(script, control, output_key))
print("篡改脚本承诺:", commitment_ok(b"\x00", control, output_key))
预期输出:
原脚本承诺: True
篡改脚本承诺: False
第一次重建的输出公钥与控制块奇偶位相符;第二次把 OP_TRUE 改为 0x00,虽然内部公钥和兄弟哈希保持不变,叶哈希已改变,因此承诺校验失败。将同样的验证函数用于真实输入时,script、control 必须来自 witness,output_key 必须来自被花费的前序 UTXO,不能从当前输入自行推定。
承诺通过后还要执行 tapscript
对于版本 0xc0,BIP342 要求节点以见证中除脚本、控制块和 annex 外的元素作为初始栈,执行 tapscript;通常必须最终恰好剩一个求值为真的元素。遇到定义的 OP_SUCCESSx 有特殊的直接成功规则,不能用普通执行规则代替。
如果脚本使用 OP_CHECKSIG,32 字节公钥按 BIP340 Schnorr 校验;签名消息还承诺交易上下文、tapleaf 哈希及相关扩展字段。默认哈希类型的签名为 64 字节;65 字节签名的末字节必须是允许且非零的哈希类型。OP_CHECKSIGADD 可用于多签计数,而 OP_CHECKMULTISIG 在 tapscript 中被禁用。
排查拒绝时先检查控制块长度、叶版本和兄弟哈希顺序,再检查调整后的输出公钥及奇偶位,最后检查脚本栈、签名和资源限制。未来叶版本不能仅因为不是 0xc0 就按旧脚本解释器拒绝;具体规则应遵循 BIP341 与 BIP342。